
IP Havuzları ve Ağ Geçidi Bağlantı Uç Noktaları
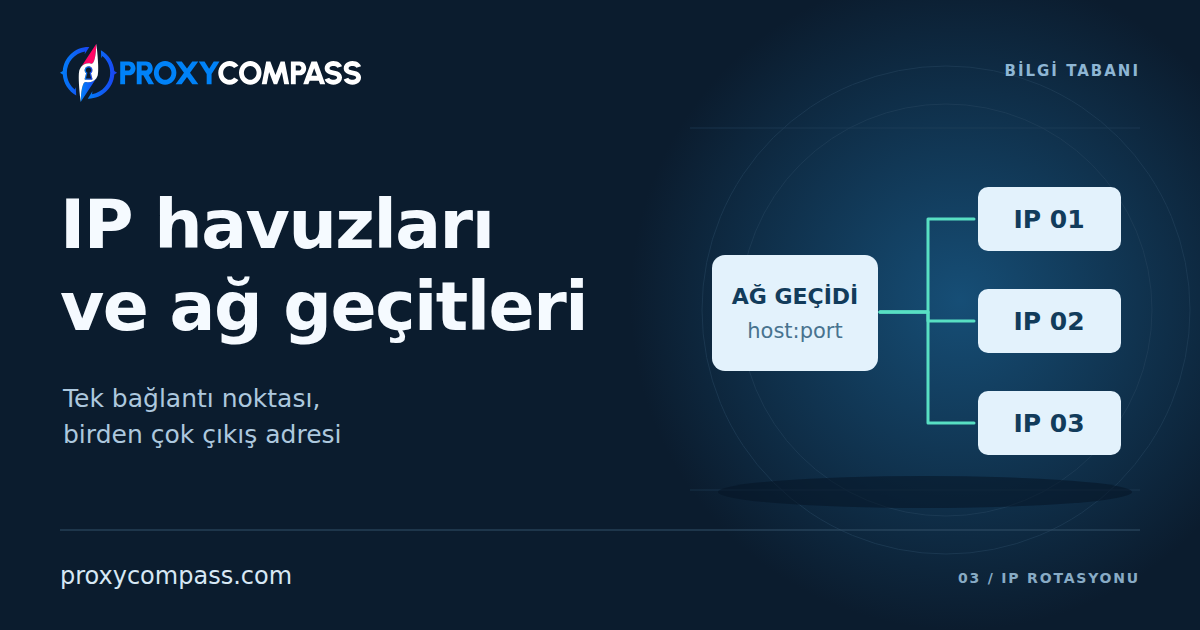
Proxy hizmeti size tek bağlantı adresiyle birçok genel IP adresine erişim verebilir. Yazılımınıza girilen adres ağ geçidi bağlantı uç noktasıdır; hizmetin web sitelerine ulaşmak için kullanabildiği adresler IP havuzunu oluşturur. Web sitesi, bağlantısı için seçilen çıkış IP adresini görür; bu, ağ geçidi adresinden farklı olabilir.
Adresi korumak ile değiştirmek arasındaki seçim Statik ve Dönen Proxy Sunucuları makalesinde açıklanır. Burada ayarlarınızdaki ağ geçidini, hesabınızın kullanabildiği çıkışları ve ihtiyaç anında kullanılabilir olan adresleri birbirinden ayırıyoruz.
Ağ geçidinin arkasında neler olur?
Havuz, farklı genel adresler üzerinden internete ulaşmanın kullanılabilir yollarını içerir. Veri merkezi hizmetinde bu çıkışlar sunucularda yapılandırılabilir. Konut ağında trafik, katılan ev bağlantılarından çıkabilir. Mobil havuz hücresel bağlantıları kullanır. Yalnızca IP numaralarından oluşan kayıtlı liste isteği iletemez: Hizmetin çalışan ekipmana ve seçilen çıkış üzerinden ağ rotasına ihtiyacı vardır.
Ağ geçidi uygulamanıza bu altyapıya ortak giriş sağlar. Bir istek genellikle şu aşamalardan geçer:
- Yazılımınız desteklenen proxy protokolüyle ağ geçidine bağlanır ve gereken erişim bilgilerini sunar.
- Hizmet hesabı kontrol eder ve hangi havuzu veya atanmış adres grubunu kullanabileceğini belirler.
- İlgili yönlendirme ayarlarını uygulayıp kullanılabilir çıkış seçer veya mevcut atamayı kullanır.
- Çıkış hedefe bağlantıyı kurar. Yanıt, proxy hizmetinden geçerek uygulamanıza döner.
Örneğin yazılımınız gateway.example:8000 adresine bağlanırken web sitesi trafiği 192.0.2.14 adresinden alabilir. Aynı bağlantı uç noktasındaki sonraki bağlantı 198.51.100.27 üzerinden çıkabilir. Bunlar açıklayıcı adreslerdir. Yazılımınız aynı giriş noktasını korumuş; hizmet arkasındaki çıkışı değiştirmiştir.

Ağ geçidi, hizmetin her IP için uygulamanıza ayrı bağlantı kaydı vermeden çıkışları yönetmesini sağlar. Ağ geçidinin ana makine adını DNS ile sorgulamak, bu girişe nasıl ulaşılacağını gösterir. Gerçekte kullanılan çıkışı kontrol etmek için proxy sunucusu üzerinden hedefin veya IP kontrol hizmetinin aldığı kaynak adresi inceleyin.
Ağ geçidinin ana makinesi ve portu ne anlama gelir?
Bağlantı uç noktası bir ana makine ve porttan oluşur. Ana makine, alan adı veya IP adresidir; port ise bağlantıyı kabul eden hizmeti tanımlar. Yazılımınızın proxy protokolünü ve sağlayıcının gerektirdiği erişim yöntemini de bilmesi gerekir. Yönlendirme talimatları kullanıcı adında iletilebilir, portla seçilebilir veya hesap kontrol panelinde ayarlanabilir.
Bu nedenle proxy bağlantı kayıtları listesi birkaç farklı düzeni tanımlayabilir:
| Erişim düzeni | Çıkış nasıl seçilir? |
|---|---|
| Doğrudan proxy adresleri | Listedeki hangi proxy adresine bağlanacağını uygulamanız seçer. |
| Çıkışlara atanmış ağ geçidi portları | Hizmet verilen her portu atanmış çıkışla eşleştirir. Uygulamanız ilgili portu seçer. |
| Havuza ağ geçidi üzerinden erişim | Uygulamanız bağlantı ayarlarını sağlar; hizmet uygun havuzdan çıkış seçer. |
Ağ geçidi, dönen erişimin yanı sıra sabit atamalara da hizmet verebilir. Atanmış portta, hizmet arkasındaki çıkışı değiştirdikten sonra bağlantı kaydı aynı kalabilir. Havuz erişiminde üretilen çok sayıda kayıt aynı IP seçkisine açılabilir.
Port numaralarının tüm proxy hizmetlerinde ortak bir anlamı yoktur. Farklı port başka protokolü, farklı yönlendirme kuralını veya belirli atanmış çıkışı seçebilir. Daha uzun uç nokta listesi üretmek tek başına daha fazla IP adresi tahsis etmez. Önemli olan, hizmetin bu kayıtların arkasında tuttuğu eşleştirmedir.
İsteğiniz havuzun hangi bölümünü kullanabilir?
Sağlayıcının tüm ağı, her müşteriye sunulan seçenekler kümesi olmak zorunda değildir. Erişim ürüne, ağ türüne, hesaba veya tahsis edilmiş IP grubuna göre ayrılabilir. Aynı ana makine adını kullanan iki müşteri, hesaplarının erişimi farklı olduğundan farklı çıkış kümelerine yönlendirilebilir.
Hedefleme destekleniyorsa ek koşullar seçimi daraltabilir. Tek ülke isteyen bir istek, aynı ülkeyle birlikte belirli şehir ve internet sağlayıcısı isteyen istekten daha fazla çıkışa izin verebilir. Filtre mevcut adresler arasından seçer; eşleşen çıkış yaratmaz.
Kullanılabilirlik daha sonra seçenekleri yeniden değiştirir. Bazı çıkışlar çevrimdışı, geçici olarak kullanılamaz veya başka bağlantı taşıyamaz durumda olabilir. Seçim menüsünde ülke veya şehir bulunması, orada her an uygun çıkış bulunacağını göstermez. Eşleşme yoksa hizmet hata döndürebilir veya belgelenmiş bir yedek seçenek uygulayabilir. Konuma özgü görevde başka ülkeye geçiş sonucun anlamını değiştirir.

IP’nin korunduğu oturum (sticky session), hizmetten atanmış çıkışı kullanmaya devam etmesini isteyerek bu seçimi etkiler. Havuzu büyütmez. Havuz olası adresleri tanımlar; oturum ve rotasyon kuralları hizmetin bunları zaman içinde nasıl kullanacağını belirler.
Ağ geçidinin ülkesi ve çıkışın ülkesi
Ağ geçidi ile çıkış farklı ülkelerde olabilir. Hizmet rotayı destekliyorsa Almanya’daki uygulama Hollanda’daki ağ geçidine bağlanıp Japonya’daki çıkışı kullanabilir. Web sitesi bağlantıyı çıkış IP adresinden alır. Bu örnekte IP adresini Japonya olarak tanımlar; şema coğrafi konum hatasını değil, giriş ve çıkış adreslerini anlatır.

Bölgesel ağ geçitleri, uygulamanın hizmete daha kısa veya daha iyi rotadan girmesini sağlayabilir. Rotanın kalanında çıkış bağlantısı ve hedef web sitesi hâlâ bulunur. Yakındaki giriş sunucusu tek başına tüm isteğin yanıt süresini belirlemez.
Birden fazla ağ geçidi ana makine adı, örtüşen havuzlara erişim de sağlayabilir. Giriş adresini değiştirmek mutlaka ayrı bir çıkış kaynağı oluşturmaz. Oturum yönetimi de giriş sunucuları arasında farklı olabilir; bu nedenle mevcut atama, başka ağ geçidine kurulan bağlantıyla birlikte taşınmayabilir.
IP havuzunun büyüklüğü ne anlama gelir?
Havuz toplamı ancak neyin sayıldığını bildiğinizde yararlıdır. Bu ölçümler farklı soruları yanıtlar:
| Ölçüm | Neyi tanımlar? |
|---|---|
| Hizmette yapılandırılmış IP adresleri | Hizmet için yapılandırılmış adresler. Bazıları ayrılmış, kullanılamaz veya hesabınıza tahsis edilen kümenin dışında olabilir. |
| Belirli sürede görülen farklı IP adresleri | Bir gün, ay veya belirtilen başka dönemde kaydedilen farklı adresler. Hepsinin aynı anda çevrimiçi olmuş olması gerekmez. |
| Hesabınızın şimdi kullanabildiği çıkışlar | Ürününüz, erişim haklarınız ve seçim ayarlarınızla şu anda kullanılabilen adresler. |
Yönetilen veri merkezi ve sunucuda barındırılan ISP havuzları nispeten kararlı envantere sahip olabilir. Bunlarda bile adres aralığının kapasitesi, yapılandırılmış proxy sayısı ve paketinize dahil sayı farklı olabilir. Yedekte tutulan adres, hizmet kullanıma açana kadar kullanılabilir çıkış sağlamaz.
Katılan ev bağlantılarından kurulan konut havuzlarında cihazlar katılır ve ayrılır; internet sağlayıcıları da bağlantıya atanan genel IP adresini değiştirebilir. Aynı anda çevrimiçi cihaz sayısı artmasa bile yeni adresler göründükçe aylık sayı büyümeye devam edebilir.
Mobil erişim başka bir ayrım ekler. Proxy hizmeti modemler ve SIM kartlar işletebilir veya mobil veri kullanan dağıtılmış cihazlardan erişim sağlayabilir. Genel adresleri operatör atar. Tek cihaz zamanla farklı IP adresleri kullanabilir; birden fazla cihaz da operatör düzeyinde NAT, yani CGNAT üzerinden tek genel IP adresini paylaşabilir. Bu nedenle modem veya telefon sayısı benzersiz genel IP adresi sayısı olarak okunamaz.
Belirli bir iş için ilgili ölçek, işin koşullarında ve çalışma saatlerinde erişilebilir olan seçkidir. Dünya genelindeki büyük toplam, tek şehirde veya tek operatörde kaç uygun adres bulunduğu hakkında pek az bilgi verir.
Aynı IP adresi neden yeniden görünebilir?
Havuz, yeniden başlamadan önce her adresi bir kez dağıtan bir kuyruk olmak zorunda değildir. Hizmet rastgele seçebilir, mevcut atamayı koruyabilir veya o anda kullanılabilir ve rotaya uygun çıkışları tercih edebilir. Bu nedenle uygulamanız diğer tüm adresleri kullanmadan bir IP adresi tekrar gelebilir.
Tekrarlanan adreslerin çeşitli nedenleri olabilir. Oturum atanmış çıkışını koruyor olabilir. Mevcut filtreler yalnızca küçük bir seçki bırakabilir. Havuzun bazı üyeleri çevrimdışı olabilir. Hizmetin seçim politikası da belirli çıkışları kayırabilir. Tekrar örüntüsü, hesabınızın o koşullarda ne aldığını anlatır; tüm ağın doğrudan sayımı değildir.

Yararlı test için çıkış IP adresini, zamanı, konum filtrelerini ve oturum modunu kaydedin. Tek sabit IP’li atamayı tutmak yerine yeni hedef bağlantıları açıp yeni seçime izin verin. Örneğin 100 bağlantıda 40 farklı IP adresi gelmesi, testte o 40 adresi aldığınızı gösterir. Sağlayıcının yalnızca 40 IP adresi olduğunu veya sonraki 100 bağlantının aynı sayıyı döndüreceğini göstermez.
Havuzu işiniz için yararlı kılan nedir?
Farklı adresler her zaman farklı ağ kapsamı sağlamaz. Birçok IP adresi tek adres aralığına veya operatöre ait olabilir. Görev birden fazla internet sağlayıcısından sonuç gerektiriyorsa bu ağlara dağılım önemlidir. Otonom sistem numarası, yani ASN, adresin ait olduğu yönlendirme ağını belirlemeye yardımcı olur; basit IP sayısının vermediği bilgi ekler.
Kullanım da eşit değildir. Popüler konumdaki çıkışlar, aynı havuzun başka yerlerindeki adreslerden çok daha fazla trafik alabilir. Paylaşımlı hizmette diğer müşteriler de çıkışı eşzamanlı veya farklı zamanlarda kullanabilir. Web sitesi kaynak IP adresine sınır uyguluyorsa adresin yakın zamandaki faaliyeti isteklerinizi etkileyebilir. Diğer konumlardaki büyük kaynak, görevinizin kullandığı gruptaki baskıyı kaldırmaz.
IP kullanılabilirliği işlem kapasitesinden de farklıdır. Tek çıkış birkaç bağlantı taşıyabilir; birçok çıkışa erişen hesapta yine de eşzamanlı bağlantı, istek hızı veya trafik hacmi sınırları bulunabilir. Daha fazla ağ geçidi kaydı bu hakları artırmaz. Yararlı değerlendirme, adres seçimini ve hizmetin taşıyabileceği iş miktarını ayrı ele alır.
İstek başarısız olduğunda aşamayı belirleyin. Ağ geçidindeki erişim hatası, kimlik doğrulamasını kontrol etmeyi gerektirir. “Eşleşen çıkış yok” yanıtı, filtreleri ve kullanılabilirliği kontrol etmeyi gerektirir. Hedeften gelen ret, yanıtın ve isteğin incelenmesini gerektirir. Daha büyük havuz, uygun çıkış eksikliğine yardımcı olabilir; yanlış erişim bilgilerini düzeltmez veya web sitesinin koyduğu hesap sınırını kaldırmaz.