
Bạn có biết rằng mỗi lần kết nối với Wi-Fi công cộng, bạn đang tương tác với một trung gian kỹ thuật số vô hình không? Hãy làm quen với proxy trong suốt, một công cụ quản lý lưu lượng truy cập web hoạt động âm thầm phía sau, lọc, xác thực và lưu trữ các yêu cầu trực tuyến của bạn một cách liền mạch mà không can thiệp vào địa chỉ IP. Khó bị phát hiện đáng kinh ngạc, công cụ hỗ trợ thầm lặng này thực hiện các chức năng mà bạn không cần cấu hình gì, giúp bạn thoải mái lướt web không gián đoạn.
Hãy cùng chúng tôi khám phá hành trình thú vị này để tìm hiểu các chức năng, ứng dụng trong kinh doanh và phương pháp phát hiện proxy trong suốt.
Mục lục
- Proxy trong suốt là gì?
- Proxy trong suốt và proxy bắt buộc
- Cài đặt proxy trong suốt
- Proxy trong suốt hoạt động như thế nào?
- Công dụng của proxy trong suốt
- Ưu và nhược điểm của proxy trong suốt
- Cách phát hiện proxy trong suốt
- Proxy trong suốt và proxy không trong suốt
- VPN và HTTPS so với proxy trong suốt
- Cách thiết lập máy chủ proxy HTTP+HTTPS trong suốt bằng Squid và IPtables
- Kết luận
Proxy trong suốt là gì?
Proxy trong suốt còn được gọi là proxy nội tuyến, proxy chặn hoặc proxy bắt buộc. Những máy chủ thú vị này khéo léo chặn các kết nối giữa người dùng cuối hoặc thiết bị với internet mà vẫn giữ tính “trong suốt”. Điều này có nghĩa là chúng hoạt động mà không can thiệp vào các yêu cầu và phản hồi. Squid Transparent Proxy Server là một công cụ proxy trong suốt mã nguồn mở nổi tiếng.
Hãy hình dung thế này: một người dùng ở nơi làm việc lướt internet và quyết định đọc một bài báo trên cnn.com. Nhờ proxy trong suốt, người dùng này sẽ thấy nội dung hoàn toàn giống như khi họ ở nhà. Thật tuyệt vời phải không?
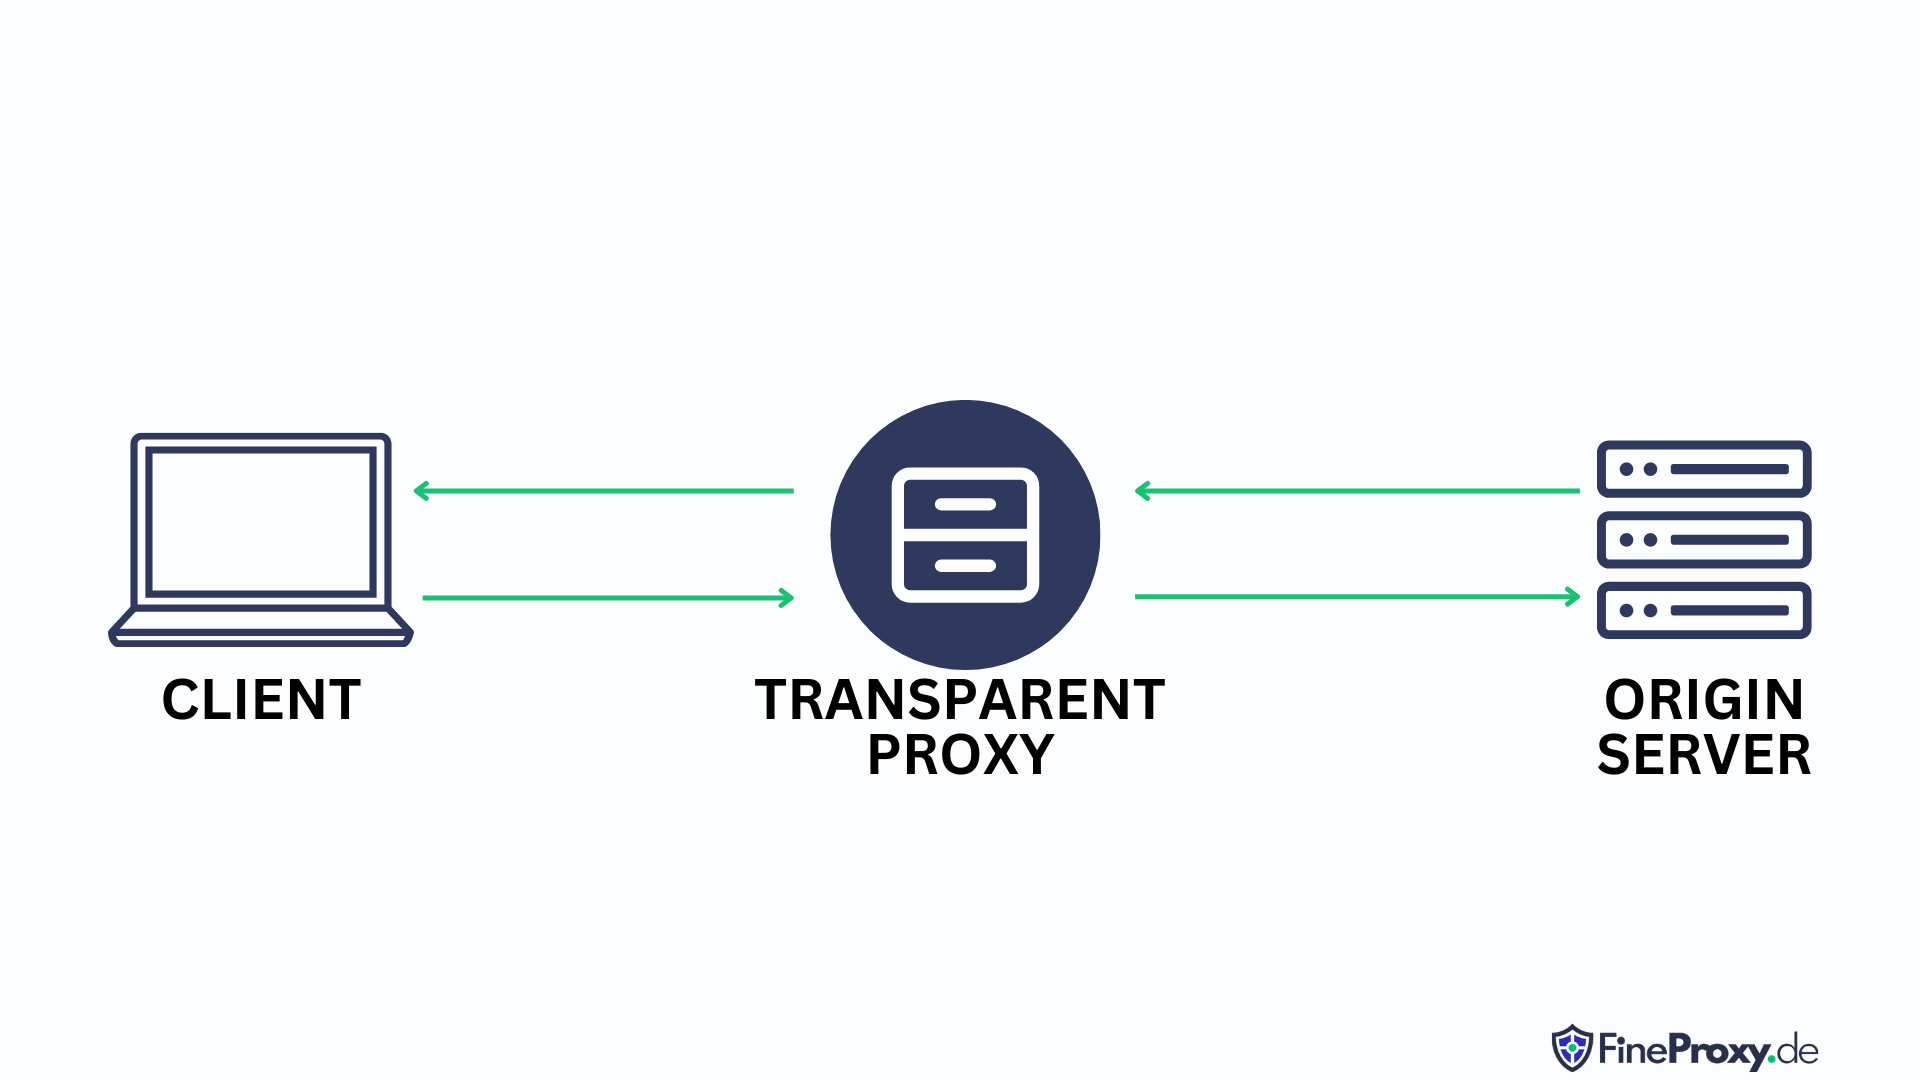
Hãy tưởng tượng bạn đang lướt internet, đọc một bài báo hấp dẫn trên cnn.com và nghĩ rằng thói quen duyệt web của mình được giữ riêng tư. Bạn không hề biết rằng chủ lao động đang âm thầm theo dõi các hoạt động của bạn nhờ một proxy kín đáo trên mạng doanh nghiệp. Mặc dù trải nghiệm có vẻ không thay đổi, chủ lao động vẫn có thể theo dõi hành vi trực tuyến của bạn và thậm chí hạn chế quyền truy cập vào một số trang web.
Proxy trong suốt và proxy bắt buộc
Proxy trong suốt còn được gọi là proxy bắt buộc vì chúng tích hợp liền mạch vào kết nối của người dùng mà không can thiệp vào cài đặt proxy trên máy tính của họ. Tính năng độc đáo này cho phép nhà mạng và chủ sở hữu trang web triển khai proxy mà không cần sự cho phép hay hiểu biết của người dùng. Do đó, proxy trong suốt có thể được “áp đặt” lên người dùng mà không cần sự đồng ý hay nhận biết của họ (mặc dù trong nhiều trường hợp, người dùng được thông báo về sự hiện diện của proxy).
Tuy nhiên, đừng lo — nhiều trang web cung cấp danh sách proxy trong suốt không được cấp phép để người dùng biết rằng mình đang bị theo dõi.
Theo định nghĩa, proxy trong suốt được thiết lập bởi nhà điều hành mạng hoặc trang web, chứ không phải người dùng cuối.
Cài đặt proxy trong suốt
Khám phá thế giới thú vị của proxy trong suốt và tìm hiểu các cài đặt phổ biến, chẳng hạn như:
- Xác thực vượt trội, liên kết liền mạch thông tin đăng nhập máy chủ với người dùng trong âm thầm.
- Các phương thức chặn thú vị, có thể tùy chỉnh ở cấp hệ điều hành hoặc bộ định tuyến.
- Khả năng lưu vào bộ nhớ đệm chưa từng có, mang đến trải nghiệm tốt hơn cho người dùng quay lại.
- Tùy chọn proxy ngược đáng kinh ngạc, được thiết kế để tăng hiệu suất khi đặt trước máy chủ web.
- Cơ chế lọc ưu việt giúp hạn chế hiệu quả quyền truy cập vào các giao thức hoặc cổng cụ thể, chẳng hạn như dịch vụ trò chuyện, phát trực tuyến dữ liệu và luồng torrent.
Proxy trong suốt hoạt động như thế nào?
Hãy hình dung một người gác cổng bí mật, tận tụy và kín đáo xử lý các yêu cầu internet của bạn. Chào mừng bạn đến với thế giới proxy trong suốt! Khi bạn gửi yêu cầu trực tuyến, người gác cổng không gian mạng này lấy địa chỉ IP riêng của bạn, chuyển đổi thành địa chỉ IP công khai rồi chuyển tiếp đến đích dự kiến. Và để đảm bảo bạn nhận được phản hồi mong muốn, proxy ghi nhớ địa chỉ IP riêng của bạn, nhận diện câu trả lời gửi đến là của bạn để hoàn tất vòng giao tiếp.
Việc truy cập vào trung gian kỹ thuật số này rất dễ dàng, thường thông qua phần mềm chuyên dụng hoặc tiện ích mở rộng trình duyệt tiện lợi.
Khác với proxy thông thường, proxy trong suốt che giấu sự hiện diện của mình với máy khách và không thao túng bất kỳ dữ liệu nào được gửi qua chúng. Do đó, người gửi yêu cầu sẽ không nhận ra loại proxy này vì các yêu cầu dường như bắt nguồn từ người dùng thay vì đến từ một thiết bị trung gian trên mạng.
Công dụng của proxy trong suốt
Bạn có thể triển khai proxy trong suốt ở phía máy khách, nghĩa là mọi lưu lượng đến và đi từ một điểm cuối máy khách đều được proxy chặn lại.
Ở phía máy khách
Các trường hợp sử dụng proxy trong suốt phía máy khách bao gồm:
Lọc nội dung
Proxy trong suốt có khả năng lọc nội dung không mong muốn một cách hiệu quả thông qua các cài đặt proxy có thể tùy chỉnh. Hãy hình dung tình huống một trang web cụ thể được truy cập, nhưng thay vì chuyển tiếp yêu cầu, proxy khéo léo chặn kết nối và hiển thị cho người dùng thông báo lỗi hoặc thông tin.
Proxy cổng
Sự kết hợp giữa proxy cổng có khả năng sửa đổi hoặc ngăn chặn lưu lượng mạng một cách liền mạch theo các quy tắc được xác định trước. Hãy hình dung tường lửa hoạt động như một proxy trong suốt, cho phép lưu lượng truyền giữa mạng nội bộ và Internet, đồng thời nhanh chóng chặn mọi lưu lượng vi phạm bảng quy tắc.
Bộ nhớ đệm trong suốt
Hãy hình dung một khuôn viên đại học nhộn nhịp, nơi nhiều sinh viên hào hứng đọc cùng một trang tin tức đang thịnh hành. Để tối ưu hóa trải nghiệm duyệt web, proxy trong suốt bắt đầu hoạt động, khéo léo lưu nội dung vào bộ nhớ đệm để nhanh chóng cung cấp cho những người dùng tiếp theo. Người hùng kỹ thuật số này không chỉ nâng cao hiệu quả mà còn kết nối các tổ chức, cơ sở và khu dân cư trong nỗ lực duy trì kết nối liền mạch.
Giám sát lưu lượng
Một trong những công dụng chính của proxy trong suốt là phân tích sâu sắc lưu lượng và hành vi của người dùng trên mạng, đồng thời cảnh giác trước các hành vi lạm dụng tiềm ẩn như đánh cắp dữ liệu và xâm phạm thông tin xác thực bởi những nhà khai thác Wi-Fi công cộng bất chính.
Xác thực
Bạn có thể tận dụng sức hấp dẫn của các điểm truy cập Wi-Fi công cộng và nhà cung cấp Internet di động sử dụng những công cụ ẩn như proxy trong suốt để nhẹ nhàng buộc người dùng xác thực trên mạng và đồng ý với các điều khoản dịch vụ. Hãy khám phá bí mật đằng sau việc tiếp tục giám sát các kết nối ngay cả sau khi người dùng đã truy cập, khi nhà khai thác âm thầm theo dõi mọi thao tác của người dùng thông qua đôi mắt vô hình của proxy trong suốt.
Ở phía máy chủ
Các trường hợp sử dụng proxy trong suốt phía máy chủ bao gồm:
Chặn TCP để bảo vệ chống DoS
Hãy cùng tìm hiểu về chặn TCP, một proxy trong suốt mạnh mẽ có khả năng đánh bại các cuộc tấn công SYN flood. Đóng vai trò trung gian đáng tin cậy, proxy vững chắc này khéo léo xử lý các yêu cầu đến từ máy khách, điều phối quá trình bắt tay ba bước và kết nối liền mạch cả điểm cuối máy khách lẫn máy chủ.
Điểm khác biệt của chặn TCP là khả năng giám sát chặt chẽ các yêu cầu TCP và thích ứng khi phát hiện sự cố. Bằng cách theo dõi thời lượng kết nối và áp dụng thời gian chờ 30 giây trong điều kiện bình thường, chặn TCP đảm bảo chỉ những kết nối hợp lệ mới có thể giao tiếp với máy chủ của bạn. Nhưng khi số lượng kết nối không hoạt động vượt quá giới hạn định trước, proxy sẽ chuyển sang “chế độ chủ động”, nhanh chóng loại bỏ kết nối không hoạt động lâu nhất mỗi khi có kết nối mới đến. Trang bị chặn TCP cho máy chủ và yên tâm rằng pháo đài trực tuyến của bạn luôn có người bảo vệ cảnh giác.
Trong bối cảnh siêu kết nối ngày nay, các biện pháp phòng thủ truyền thống không còn đủ sức chống lại những đợt tấn công từ chối dịch vụ phân tán (DDoS) quy mô lớn. Các đối thủ mạng sở hữu năng lực máy chủ đáng gờm cùng đội quân máy tính xác sống có thể tạo ra các đợt SYN flood khổng lồ, dễ dàng làm tê liệt các bộ điều khiển chặn TCP.
Hãy bước vào kỷ nguyên của các công sự trên nền tảng đám mây như DDoS Protection của Imperva: được tạo ra để đứng vững ngay cả trước những cơn bão DDoS dữ dội nhất. Những người bảo vệ cảnh giác này nhanh chóng mở rộng quy mô lên mức khổng lồ, che chắn hệ thống khỏi các cuộc tấn công không chỉ ở lớp TCP mà còn ở lớp giao thức và ứng dụng. Mở ra kỷ nguyên mới của bảo mật kỹ thuật số bằng cách đón nhận sức mạnh vượt trội của các dịch vụ DDoS trên nền tảng đám mây.
Proxy trong suốt và CDN để tối ưu hóa phía giao diện người dùng
Bạn sẽ có trải nghiệm duyệt web nhanh như chớp với Mạng phân phối nội dung (CDN), một hệ thống proxy tuyệt vời trải rộng khắp thế giới, được thiết kế để phân phối nội dung với tốc độ ánh sáng đến người dùng ở các địa điểm lân cận. Một ví dụ điển hình về CDN liền mạch là Mạng phân phối nội dung toàn cầu của Imperva, hoạt động như một cỗ máy mạnh mẽ vô hình ở phía máy chủ, tập trung vào việc tối ưu hóa giao diện người dùng để nâng cao trải nghiệm.
Khi lướt Internet, người dùng không bao giờ tiếp xúc trực tiếp với máy chủ cốt lõi; thay vào đó, họ được cung cấp nội dung đã lưu vào bộ nhớ đệm thông qua các CDN này, nhờ đó đạt hiệu suất ấn tượng và giảm thiểu nhu cầu sử dụng tài nguyên máy chủ. Hãy tận dụng sức mạnh của CDN để có trải nghiệm duyệt web vượt trội!
Ưu điểm và nhược điểm của proxy trong suốt
Giống như mọi công cụ trực tuyến khác, proxy trong suốt cũng có những mặt trái – gồm cả ưu điểm lẫn nhược điểm. Dưới đây là một số điểm:
Ưu điểm:
- Các công cụ hữu ích này giúp tăng tốc độ tải và tiết kiệm băng thông đường lên, mang lại hiệu quả tối ưu.
- Trên hết, việc triển khai vô cùng dễ dàng – những công cụ quen thuộc như Squid Transparent Proxy Server giúp quá trình thiết lập nhanh chóng và liền mạch. Không cần cấu hình lại hệ thống phức tạp, mà có thể định tuyến lại mạng dễ dàng cho nhiều máy khách.
- Ngay cả khi mạng quá tải hoặc gặp sự cố, proxy trong suốt vẫn vượt trội hơn các proxy tường minh nhờ thành phần chặn tích hợp, hỗ trợ khắc phục sự cố và giải quyết vấn đề nhanh chóng. Tận dụng hiệu suất vượt trội và sự dễ sử dụng mà proxy trong suốt mang lại để luôn dẫn đầu.
Nhược điểm:
- Proxy trong suốt có một số thách thức về kiến trúc và rủi ro mạng, đòi hỏi phải hiểu rõ các thay đổi phía máy khách, đồng thời phụ thuộc nhiều vào hệ điều hành máy chủ và thiết bị tương thích.
- Hãy cẩn trọng với những rủi ro do cấu hình không đúng, vì điều này có thể khiến mạng chậm chạp và kết nối không ổn định.
- Ngoài ra, đảm bảo an toàn dữ liệu là nhiệm vụ khó khăn, trong đó việc chọn đúng giao thức có thể quyết định khả năng bảo vệ bạn trước các cuộc tấn công độc hại và rò rỉ dữ liệu. Chỉ nên tin tưởng các chuyên gia, bởi rủi ro rất lớn và hậu quả vô cùng nghiêm trọng.
Cách phát hiện proxy trong suốt?
Nhiều người không biết rằng proxy trong suốt ngày càng phổ biến trong các mạng kỹ thuật số, và người bình thường có thể khó nhận ra liệu yêu cầu web của họ có được định tuyến qua proxy hay không.
May mắn thay, có một số cách giúp xác minh điều này. Chẳng hạn, tiêu đề phản hồi HTTP nhận được từ các trang web có thể hiển thị X-Forwarded-For hoặc Via để cho biết phản hồi có sử dụng proxy hay không; ngoài ra, người dùng có thể sử dụng các công cụ trực tuyến chuyên dụng được thiết kế riêng để phát hiện proxy – dễ dàng tìm thấy qua bất kỳ công cụ tìm kiếm nào.
Proxy trong suốt so với proxy không trong suốt
Trong khi proxy trong suốt âm thầm hoạt động bí mật, lặng lẽ định hướng các yêu cầu của máy khách mà không bị phát hiện, thì proxy không trong suốt lại công khai sửa đổi các yêu cầu đó và che giấu cấu hình của nó khỏi những ánh mắt tò mò.
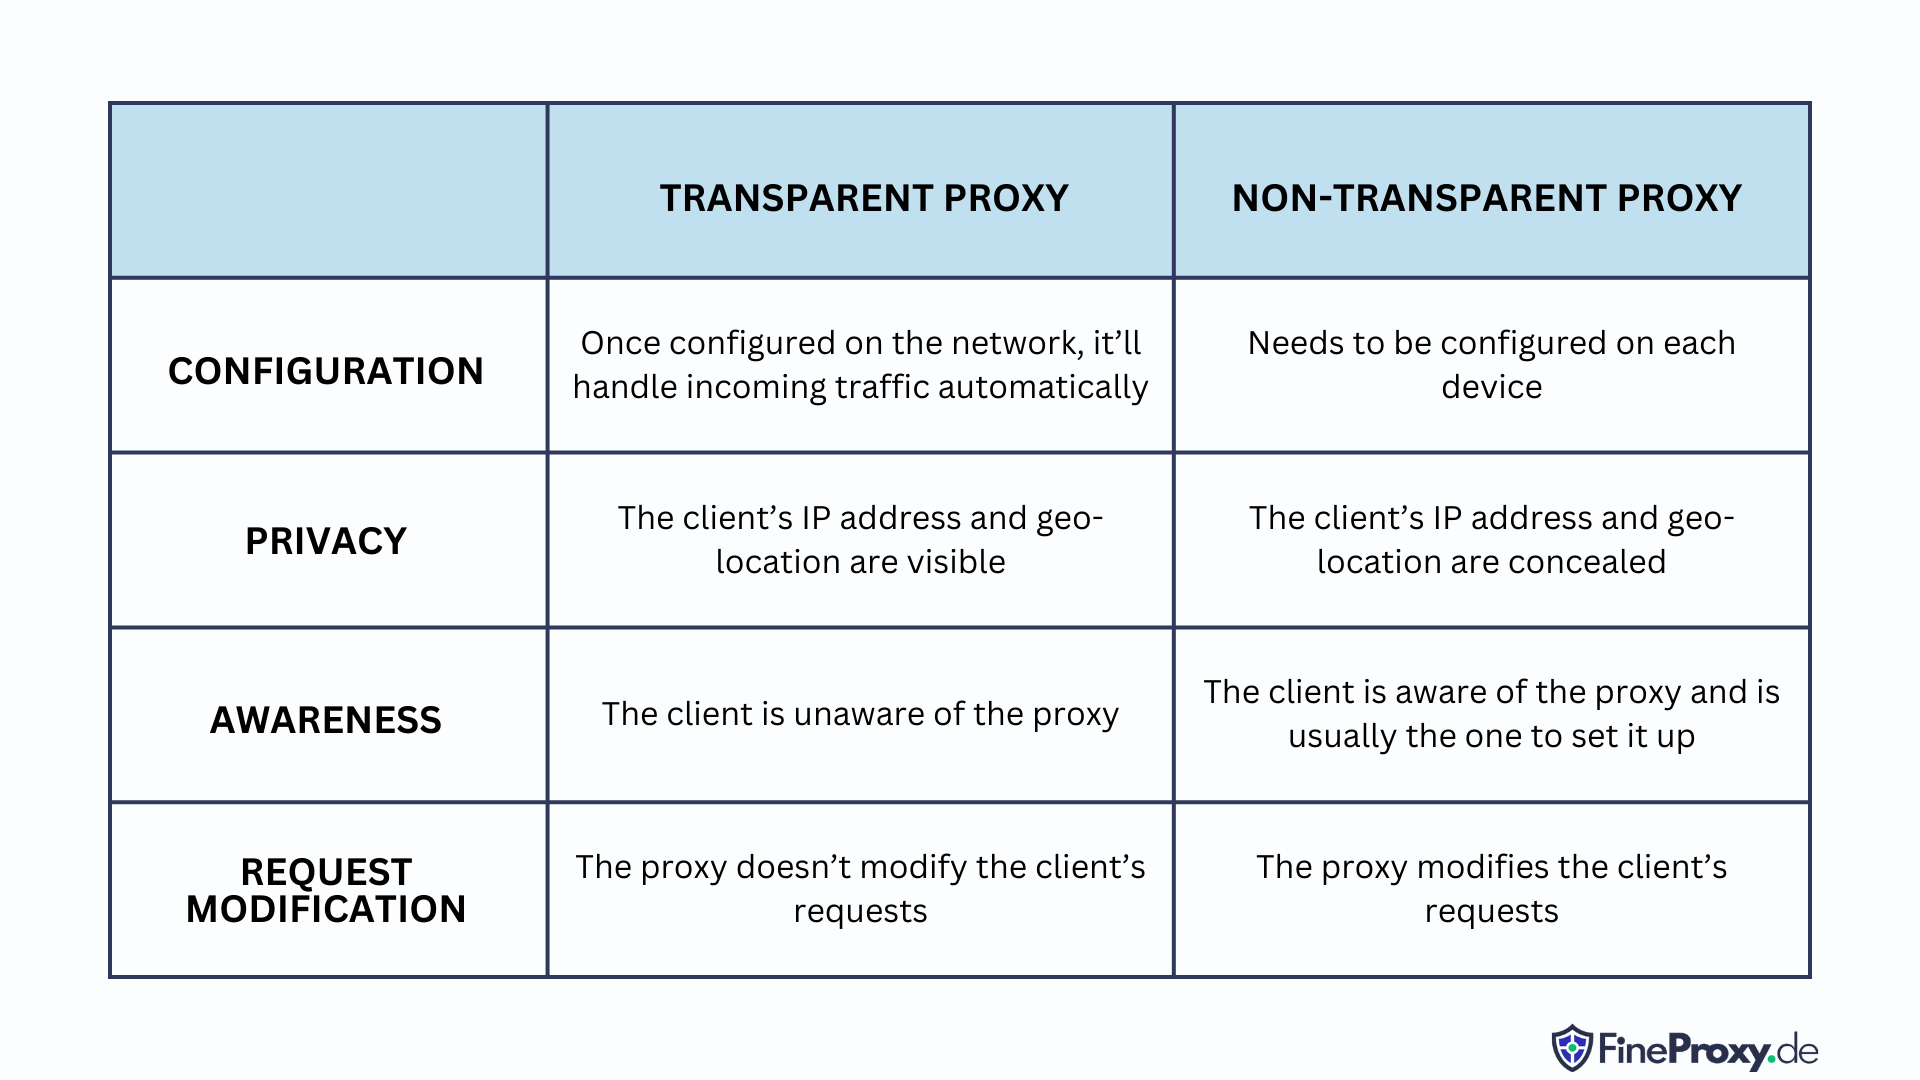
Proxy không trong suốt chẳng hề e ngại sâu máy tính hay phần mềm gián điệp, mà tạo ra một hàng rào bất khả xâm phạm bằng cách che giấu sự tồn tại của chính nó. Hãy hình dung một thế giới nơi hai loại proxy này bảo vệ miền kỹ thuật số của bạn, định tuyến các yêu cầu qua tường lửa và để máy khách hoàn toàn không hay biết về sự hiện diện bảo vệ của chúng.
VPN và HTTPS so với proxy trong suốt
Khi duyệt web, dữ liệu của bạn có thể bị một nhân vật bí ẩn mang tên “proxy trong suốt” lén theo dõi và lọc. Bậc thầy ngụy trang này thậm chí có thể lưu trữ dữ liệu quý giá của bạn để phục vụ mục đích riêng trong tương lai.
HTTPS
Với mã hóa SSL đáng tin cậy làm trợ thủ đắc lực, HTTPS biến lưu lượng trình duyệt thông thường thành một mật mã không thể phá giải. Nó bảo vệ thông tin của bạn khỏi những ánh mắt tò mò và đảm bảo thông tin đến đích an toàn.
Nhưng hãy cẩn thận! HTTPS vẫn có một điểm yếu. Lưu lượng DNS, người đưa tin đáng tin cậy tiết lộ các tuyến đường của dữ liệu đã mã hóa, thường không được bảo vệ. Vì vậy, dù nội dung vẫn được giữ kín, các điểm đến vẫn có thể bị kẻ thù tiềm tàng nhìn thấy.
Kết hợp với nhau, HTTPS và DNSSEC (DNS được mã hóa) có thể hợp sức đối đầu với proxy trong suốt và tạo nên trải nghiệm duyệt web thực sự an toàn. Tuy nhiên, khả năng tương thích giữa hai thế lực bảo vệ quyền riêng tư này đôi khi không suôn sẻ.
Phần mềm proxy trong suốt như Squid có thể xử lý lưu lượng HTTPS theo nhiều cách. Hãy tưởng tượng bạn có thể theo dõi liền mạch các đích đến của dữ liệu trong quá trình truyền! Quản trị viên mạng thậm chí có thể thiết lập tính năng chặn HTTPS, với máy chủ proxy đóng vai trò “người đứng giữa” và sử dụng một tổ chức phát hành chứng chỉ HTTPS chuyên dụng.
VPN
VPN có thể bảo vệ quyền riêng tư và an toàn cho bạn bằng cách mã hóa toàn bộ dữ liệu từ thiết bị, khiến nội dung và đích đến không thể giải mã, đồng thời cho phép dữ liệu truyền đến đích dự kiến một cách thông suốt và không bị thay đổi. Tuy nhiên, hãy chuẩn bị đánh đổi lợi thế tốc độ của bộ nhớ đệm proxy để có được mức độ bảo mật cao hơn.
Cách thiết lập máy chủ proxy HTTP+HTTPS minh bạch bằng Squid và IPtables
Proxy HTTP+HTTPS minh bạch với Squid và iptables mang đến một cách hiệu quả để quản lý và truy cập nội dung trực tuyến một cách an toàn.
Bằng cách kết hợp Squid và iptables, lưu lượng internet được định tuyến qua máy chủ proxy an toàn, cho phép lọc yêu cầu, lưu bộ nhớ đệm các đối tượng phổ biến cũng như xác thực người dùng. Sự kết hợp này cũng cho phép truyền dữ liệu an toàn qua cả kết nối HTTP và HTTPS, bổ sung thêm một lớp bảo vệ cho dữ liệu trực tuyến của bạn.
Ngoài ra, với proxy minh bạch, người dùng không cần cấu hình thủ công trình duyệt hoặc ứng dụng để truy cập tài nguyên internet thông qua proxy. Điều này giúp người dùng dễ dàng truy cập nội dung cần thiết mà không phải lo thiết lập proxy theo cách thủ công.
Bằng cách kết hợp Squid và iptables, bạn có thể quản lý nội dung trực tuyến một cách dễ dàng và an toàn mà không phải lo lắng về tính bảo mật của dữ liệu.
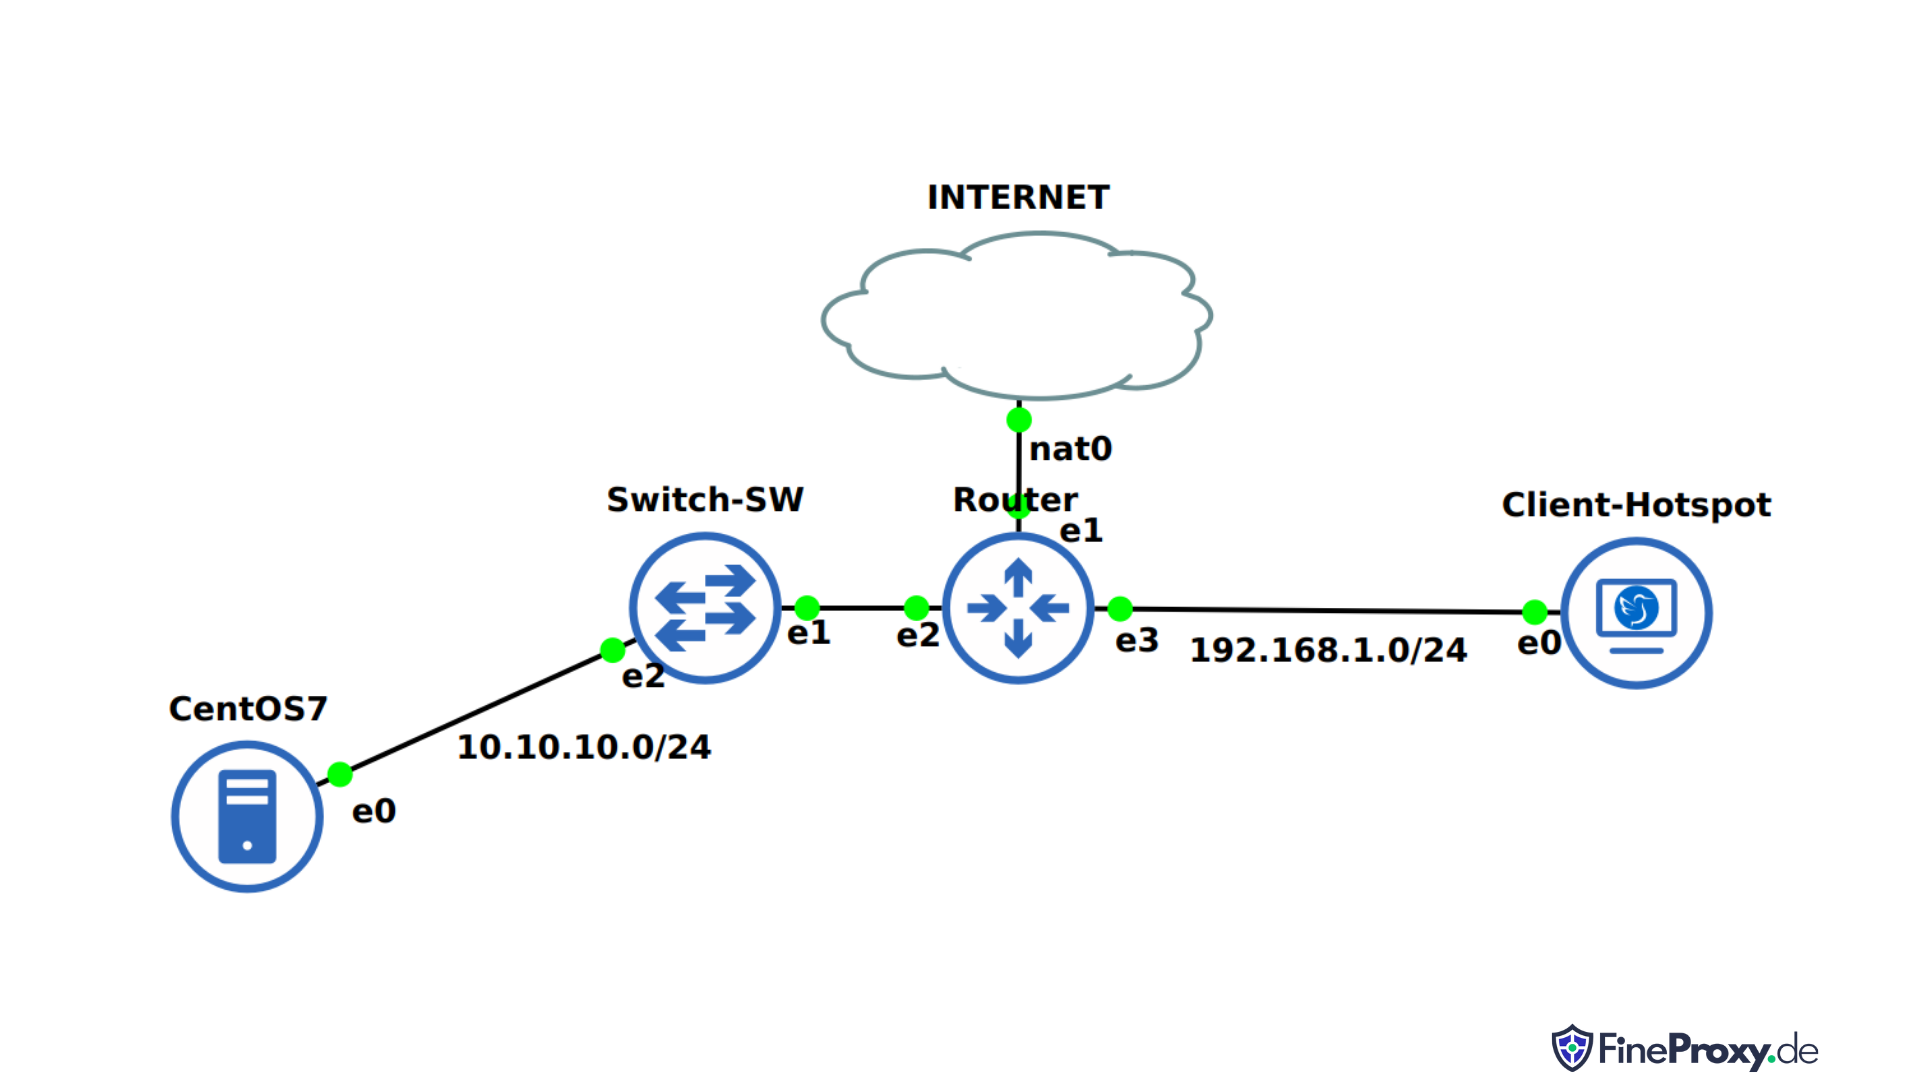
Trong video này, SysEng Quick sẽ thiết lập proxy HTTP+HTTPS minh bạch bằng Squid và iptables. Anh ấy sẽ chuyển tiếp toàn bộ lưu lượng từ cổng 8080 trên máy cục bộ của chúng ta đến cổng 3128 trên máy chủ proxy. Điều này cho phép chúng ta lọc và giám sát mọi lưu lượng đi qua máy chủ proxy.
Kết luận
Phép màu của các proxy minh bạch vô hình, im lặng giúp nâng cao và hợp lý hóa các tương tác trực tuyến. Khả năng thích ứng của chúng phục vụ cả máy khách lẫn máy chủ, giúp hoạt động kinh doanh trôi chảy và hiệu quả hơn. Bằng cách cải thiện trải nghiệm duyệt web và tăng khả năng kiểm soát lưu lượng mạng, các proxy này đưa doanh nghiệp vào quỹ đạo tăng trưởng nhanh hơn.