
คุณรู้หรือไม่ว่าทุกครั้งที่คุณเชื่อมต่อ Wi-Fi สาธารณะ คุณกำลังใช้งานตัวกลางดิจิทัลที่มองไม่เห็นอยู่? ขอแนะนำพร็อกซีแบบโปร่งใส ผู้จัดการทราฟฟิกเว็บที่ทำงานอยู่เบื้องหลัง คอยกรอง ตรวจสอบ และจัดเก็บคำขอออนไลน์ของคุณอย่างราบรื่น โดยไม่เข้าไปยุ่งกับที่อยู่ IP ของคุณ ที่น่าทึ่งคือระบบนี้แทบตรวจไม่พบ และทำงานได้โดยที่คุณไม่ต้องตั้งค่าใด ๆ ทำให้คุณท่องอินเทอร์เน็ตได้อย่างต่อเนื่อง
มาร่วมเดินทางไปกับเราเพื่อสำรวจการทำงาน การใช้งานทางธุรกิจ และวิธีตรวจจับพร็อกซีชนิดนี้
สารบัญ
- พร็อกซีแบบโปร่งใสคืออะไร?
- พร็อกซีแบบโปร่งใสและพร็อกซีแบบบังคับ
- การตั้งค่าพร็อกซีแบบโปร่งใส
- พร็อกซีแบบโปร่งใสทำงานอย่างไร?
- การใช้งานพร็อกซีแบบโปร่งใส
- ข้อดีและข้อเสียของพร็อกซีแบบโปร่งใส
- วิธีตรวจจับพร็อกซีแบบโปร่งใส
- พร็อกซีแบบโปร่งใสกับพร็อกซีแบบไม่โปร่งใส
- VPN และ HTTPS เทียบกับพร็อกซีแบบโปร่งใส
- วิธีตั้งค่า Proxyserver แบบ HTTP+HTTPS ที่โปร่งใสโดยใช้ Squid และ IPtables
- สรุป
พร็อกซีแบบโปร่งใสคืออะไร?
พร็อกซีแบบโปร่งใสยังเป็นที่รู้จักในชื่อพร็อกซีแบบอินไลน์ พร็อกซีดักจับ หรือพร็อกซีแบบบังคับ เซิร์ฟเวอร์ที่น่าสนใจเหล่านี้ดักจับการเชื่อมต่อระหว่างผู้ใช้ปลายทางหรืออุปกรณ์กับอินเทอร์เน็ตอย่างชาญฉลาด โดยยังคง “โปร่งใส” นั่นหมายความว่าพร็อกซีทำงานโดยไม่เข้าไปยุ่งกับคำขอและการตอบกลับ เครื่องมือพร็อกซีแบบโปร่งใสแบบโอเพนซอร์สที่เป็นที่รู้จักอย่างหนึ่งคือ Squid Transparent Proxy Server
ลองจินตนาการดูว่า ผู้ใช้คนหนึ่งกำลังท่องอินเทอร์เน็ตในที่ทำงาน แล้วตัดสินใจอ่านบทความข่าวบน cnn.com ด้วยพร็อกซีแบบโปร่งใส ผู้ใช้จะเห็นเนื้อหาเดียวกันกับที่เห็นเมื่ออยู่ที่บ้าน น่าทึ่งใช่ไหมล่ะ?
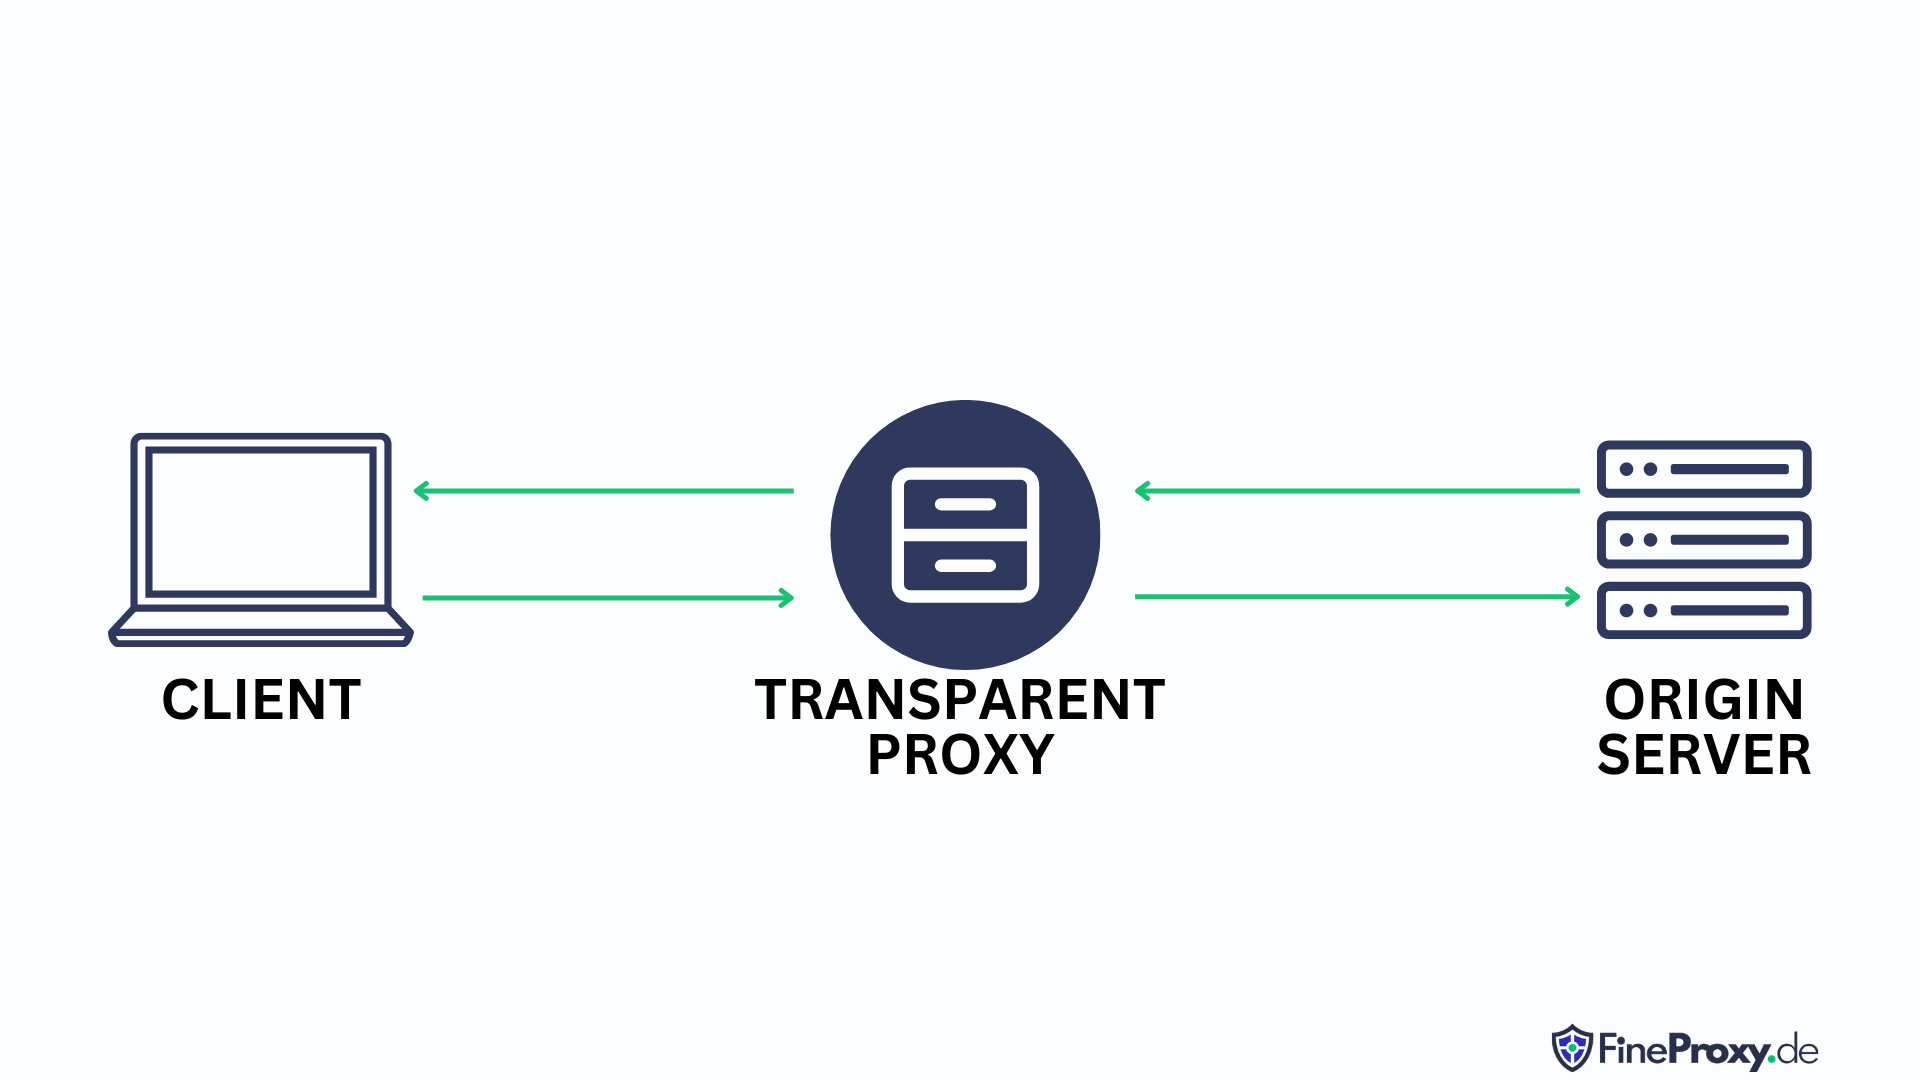
ลองนึกภาพว่าคุณกำลังท่องอินเทอร์เน็ตและอ่านบทความข่าวที่น่าสนใจจาก cnn.com โดยคิดว่าพฤติกรรมการท่องเว็บของคุณเป็นเรื่องส่วนตัว แต่คุณไม่รู้เลยว่านายจ้างกำลังแอบติดตามสิ่งที่คุณทำผ่านพร็อกซีที่ซ่อนอยู่ในเครือข่ายองค์กร แม้ประสบการณ์การใช้งานจะดูไม่เปลี่ยนแปลง แต่นายจ้างของคุณก็สามารถเฝ้าดูพฤติกรรมออนไลน์ของคุณและจำกัดการเข้าถึงบางเว็บไซต์ได้
พร็อกซีแบบโปร่งใสและพร็อกซีแบบบังคับ
พร็อกซีแบบโปร่งใสยังเป็นที่รู้จักในชื่อพร็อกซีแบบบังคับ เนื่องจากผสานการทำงานเข้ากับการเชื่อมต่อของผู้ใช้ได้อย่างราบรื่น โดยไม่เข้าไปยุ่งกับการตั้งค่าพร็อกซีในคอมพิวเตอร์ของผู้ใช้ คุณสมบัติเฉพาะนี้ช่วยให้ผู้ดูแลเครือข่ายและเจ้าของเว็บไซต์นำพร็อกซีไปใช้งานได้โดยไม่ต้องขออนุญาตหรือแจ้งให้ผู้ใช้ทราบ ด้วยเหตุนี้ ผู้ใช้จึงอาจถูก “บังคับ” ให้ใช้พร็อกซีแบบโปร่งใสโดยไม่ยินยอมหรือไม่รู้ตัว (แม้ในหลายกรณี ผู้ใช้จะได้รับแจ้งว่ามีพร็อกซีอยู่ก็ตาม)
อย่างไรก็ตาม ไม่ต้องกังวลไป เพราะมีเว็บไซต์จำนวนมากที่เผยแพร่รายชื่อพร็อกซีแบบโปร่งใสที่ไม่ได้รับอนุญาต เพื่อให้ผู้ใช้ทราบว่าตนกำลังถูกตรวจสอบอยู่หรือไม่
ตามนิยามแล้ว พร็อกซีแบบโปร่งใสได้รับการตั้งค่าโดยผู้ให้บริการเครือข่ายหรือเว็บไซต์ ไม่ใช่โดยผู้ใช้ปลายทาง
การตั้งค่าพร็อกซีแบบโปร่งใส
มาทำความรู้จักกับโลกอันน่าตื่นเต้นของพร็อกซีแบบโปร่งใส และเรียนรู้การตั้งค่าทั่วไป เช่น:
- ระบบยืนยันตัวตนที่น่าทึ่ง ซึ่งเชื่อมโยงข้อมูลประจำตัวของเซิร์ฟเวอร์กับผู้ใช้ที่อยู่เบื้องหลังได้อย่างราบรื่น
- วิธีการดักจับที่น่าสนใจ ซึ่งปรับแต่งได้ทั้งในระดับระบบปฏิบัติการหรือเราเตอร์
- ความสามารถในการแคชที่เหนือชั้น เพื่อมอบประสบการณ์ที่ดียิ่งขึ้นให้แก่ผู้ใช้ที่กลับมาใช้งานอีกครั้ง
- ตัวเลือกรีเวิร์สพร็อกซีอันน่าทึ่ง ซึ่งออกแบบมาเพื่อเพิ่มประสิทธิภาพเมื่อติดตั้งไว้หน้าเว็บเซิร์ฟเวอร์
- กลไกการกรองที่เหนือกว่า ช่วยจำกัดการเข้าถึงโปรโตคอลหรือพอร์ตบางรายการได้อย่างแม่นยำ เช่น บริการแชต การสตรีมข้อมูล และเธรดทอร์เรนต์
พร็อกซีแบบโปร่งใสทำงานอย่างไร?
ลองนึกภาพผู้เฝ้าประตูที่ทำงานอย่างขยันขันแข็งและเงียบเชียบ คอยจัดการคำขอใช้อินเทอร์เน็ตของคุณอยู่เบื้องหลัง ยินดีต้อนรับสู่โลกของพร็อกซีแบบโปร่งใส! เมื่อคุณส่งคำขอออนไลน์ ผู้เฝ้าประตูไซเบอร์นี้จะนำที่อยู่ IP ส่วนตัวของคุณมาแปลงเป็นที่อยู่สาธารณะก่อนส่งต่อไปยังปลายทางที่คุณต้องการ และเพื่อให้มั่นใจว่าคุณจะได้รับคำตอบที่รออยู่ พร็อกซีจะจดจำที่อยู่ IP ส่วนตัวของคุณไว้ แล้วระบุคำตอบที่ส่งกลับมาว่าเป็นของคุณ เพื่อให้การสื่อสารครบวงจร
การเข้าถึงตัวกลางดิจิทัลนี้ทำได้ง่าย โดยทั่วไปจะใช้ซอฟต์แวร์เฉพาะหรือส่วนขยายเบราว์เซอร์ที่สะดวกต่อการใช้งาน
พร็อกซีแบบโปร่งใสต่างจากพร็อกซีทั่วไปตรงที่พร็อกซีชนิดนี้ซ่อนการมีอยู่ของตนจากไคลเอนต์ และไม่ดัดแปลงข้อมูลใด ๆ ที่ส่งผ่าน ด้วยเหตุนี้ ผู้ส่งคำขอจึงไม่รู้ตัวว่ากำลังใช้พร็อกซีชนิดนี้ เนื่องจากคำขอดูเหมือนส่งมาจากผู้ใช้ แทนที่จะมาจากอุปกรณ์ตัวกลางในเครือข่าย
การใช้งานพร็อกซีแบบโปร่งใส
คุณสามารถติดตั้งพร็อกซีแบบโปร่งใสที่ฝั่งไคลเอ็นต์ ซึ่งหมายความว่าพร็อกซีจะดักจับการรับส่งข้อมูลทั้งหมดที่เข้าและออกจากปลายทางไคลเอ็นต์
ที่ฝั่งไคลเอ็นต์
กรณีการใช้งานพร็อกซีแบบโปร่งใสฝั่งไคลเอ็นต์ ได้แก่:
การกรองเนื้อหา
จุดเด่นของพร็อกซีแบบโปร่งใสคือการกรองเนื้อหาที่ไม่ต้องการได้อย่างมีประสิทธิภาพผ่านการตั้งค่าพร็อกซีที่ปรับแต่งได้ ลองนึกถึงสถานการณ์ที่มีการเข้าถึงเว็บไซต์แห่งหนึ่ง แทนที่จะส่งต่อคำขอ พร็อกซีจะดักจับการเชื่อมต่ออย่างชาญฉลาด พร้อมแสดงข้อผิดพลาดหรือข้อความแจ้งข้อมูลแก่ผู้ใช้
พร็อกซีเกตเวย์
พร็อกซีเกตเวย์สามารถปรับเปลี่ยนหรือขัดขวางการรับส่งข้อมูลเครือข่ายได้อย่างราบรื่นตามกฎที่กำหนดไว้ล่วงหน้า ลองนึกภาพไฟร์วอลล์ที่ทำงานเป็นพร็อกซีแบบโปร่งใส โดยอนุญาตให้รับส่งข้อมูลระหว่างเครือข่ายภายในกับอินเทอร์เน็ต พร้อมบล็อกการรับส่งข้อมูลที่ละเมิดกฎของระบบอย่างรวดเร็ว
การแคชแบบโปร่งใส
ลองนึกภาพวิทยาเขตมหาวิทยาลัยที่พลุกพล่าน ซึ่งนักศึกษาจำนวนมากต่างเข้าอ่านเว็บไซต์ข่าวยอดนิยมเดียวกันอย่างกระตือรือร้น เพื่อเพิ่มประสิทธิภาพการท่องเว็บ พร็อกซีแบบโปร่งใสจะเริ่มทำงาน โดยแคชเนื้อหาไว้อย่างชาญฉลาดเพื่อให้บริการแก่ผู้ใช้รายถัดไปได้อย่างรวดเร็ว ฮีโร่ดิจิทัลนี้ไม่เพียงเพิ่มประสิทธิภาพ แต่ยังเชื่อมโยงองค์กร สถานที่ต่าง ๆ และชุมชนเข้าด้วยกัน เพื่อมุ่งสู่การเชื่อมต่อที่ราบรื่น
การตรวจสอบการรับส่งข้อมูล
หนึ่งในการใช้งานหลักของพร็อกซีแบบโปร่งใสคือการวิเคราะห์การรับส่งข้อมูลและพฤติกรรมของผู้ใช้บนเครือข่ายอย่างละเอียด พร้อมเฝ้าระวังการใช้งานในทางที่ผิดที่อาจเกิดขึ้น เช่น การขโมยข้อมูลและการรั่วไหลของข้อมูลรับรองโดยผู้ให้บริการ Wi-Fi สาธารณะที่ไม่น่าไว้วางใจ
การยืนยันตัวตน
คุณอาจเคยพบจุดให้บริการ Wi-Fi สาธารณะและผู้ให้บริการอินเทอร์เน็ตผ่านเครือข่ายมือถือที่ใช้กลไกเบื้องหลังอย่างพร็อกซีแบบโปร่งใส เพื่อชักจูงให้ผู้ใช้ยืนยันตัวตนบนเครือข่ายและยอมรับข้อกำหนดในการให้บริการอย่างแนบเนียน ค้นพบความลับที่ทำให้มีการเฝ้าระวังการเชื่อมต่ออย่างต่อเนื่องแม้หลังจากได้รับสิทธิ์เข้าถึงแล้ว เมื่อผู้ให้บริการแอบติดตามทุกการเคลื่อนไหวของผู้ใช้ผ่านสายตาที่มองไม่เห็นของพร็อกซีแบบโปร่งใส
ที่ฝั่งเซิร์ฟเวอร์
กรณีการใช้งานพร็อกซีแบบโปร่งใสฝั่งเซิร์ฟเวอร์ ได้แก่:
TCP Intercept เพื่อป้องกัน DoS
ขอแนะนำ TCP intercept พร็อกซีแบบโปร่งใสประสิทธิภาพสูงที่สามารถรับมือกับการโจมตีแบบ SYN flood ได้ พร็อกซีที่แข็งแกร่งนี้ทำหน้าที่เป็นตัวกลางที่เชื่อถือได้ จัดการคำขอขาเข้าจากไคลเอ็นต์อย่างชำนาญ ดำเนินการตามขั้นตอน three-way handshake และเชื่อมต่อปลายทางทั้งฝั่งไคลเอ็นต์และเซิร์ฟเวอร์ได้อย่างราบรื่น
สิ่งที่ทำให้ TCP intercept แตกต่างคือการตรวจสอบคำขอ TCP อย่างใกล้ชิด และความสามารถในการปรับตัวเมื่อตรวจพบปัญหา ด้วยการตรวจสอบระยะเวลาการเชื่อมต่อและกำหนดเวลารอ 30 วินาทีในสถานการณ์ปกติ TCP intercept จะช่วยให้มั่นใจได้ว่าเฉพาะการเชื่อมต่อที่ถูกต้องเท่านั้นที่จะสื่อสารกับเซิร์ฟเวอร์ของคุณได้ แต่เมื่อจำนวนการเชื่อมต่อที่ไม่มีการใช้งานเกินขีดจำกัดที่กำหนดไว้ พร็อกซีจะเข้าสู่ “โหมดเข้มงวด” และลบการเชื่อมต่อที่ไม่มีการใช้งานซึ่งเก่าที่สุดออกอย่างรวดเร็วทุกครั้งที่มีการเชื่อมต่อใหม่เข้ามา ติดตั้ง TCP intercept ให้เซิร์ฟเวอร์ของคุณ แล้วอุ่นใจได้ว่าป้อมปราการออนไลน์ของคุณมีผู้พิทักษ์ที่เฝ้าระวังอยู่เสมอ
ในโลกที่เชื่อมต่อถึงกันอย่างเข้มข้นในปัจจุบัน การป้องกันแบบดั้งเดิมไม่อาจต้านทานการโจมตีแบบ Distributed Denial of Service (DDoS) ขนาดใหญ่ได้อีกต่อไป ฝ่ายตรงข้ามทางไซเบอร์ที่มีเซิร์ฟเวอร์ทรงพลังและกองทัพคอมพิวเตอร์ซอมบี้สามารถสร้าง SYN flood ขนาดมหึมา ซึ่งทำให้ระบบควบคุม TCP intercept พังทลายได้อย่างง่ายดาย
ขอต้อนรับสู่ยุคแห่งเกราะป้องกันบนคลาวด์อย่าง DDoS Protection ของ Imperva ซึ่งสร้างขึ้นเพื่อยืนหยัดได้แม้เผชิญกับพายุ DDoS ที่รุนแรงที่สุด ผู้พิทักษ์เหล่านี้ปรับขนาดได้อย่างรวดเร็วมหาศาล ช่วยปกป้องพื้นที่ดิจิทัลจากการโจมตีไม่เพียงแค่ระดับ TCP แต่ยังรวมถึงการโจมตีระดับโปรโตคอลและแอปพลิเคชันด้วย จงเริ่มต้นยุคใหม่แห่งความปลอดภัยดิจิทัลด้วยการใช้บริการ DDoS บนคลาวด์ที่เหนือกว่า
พร็อกซีแบบโปร่งใสและ CDN เพื่อเพิ่มประสิทธิภาพส่วนหน้า
คุณจะท่องเว็บได้อย่างรวดเร็วด้วย Content Delivery Networks (CDN) ซึ่งเป็นเครือข่ายเซิร์ฟเวอร์พร็อกซีอันยอดเยี่ยมที่กระจายอยู่ทั่วโลก ออกแบบมาเพื่อส่งมอบเนื้อหาให้แก่ผู้ใช้จากตำแหน่งใกล้เคียงด้วยความเร็วสูง ตัวอย่างสำคัญของ CDN ที่ทำงานได้อย่างราบรื่นคือ Global Content Delivery Network ของ Imperva ซึ่งทำหน้าที่เป็นขุมพลังที่มองไม่เห็นในฝั่งเซิร์ฟเวอร์ โดยมุ่งเน้นการเพิ่มประสิทธิภาพส่วนหน้าเพื่อยกระดับประสบการณ์ของผู้ใช้
ขณะที่ผู้ใช้ท่องอินเทอร์เน็ต พวกเขาจะไม่ติดต่อกับเซิร์ฟเวอร์หลักโดยตรง แต่จะได้รับเนื้อหาที่แคชไว้ผ่าน CDN เหล่านี้ ซึ่งช่วยเพิ่มประสิทธิภาพได้อย่างน่าทึ่งและลดภาระการใช้ทรัพยากรของเซิร์ฟเวอร์ ใช้พลังของ CDN เพื่อประสบการณ์การท่องเว็บที่เหนือกว่าใคร!
ข้อดีและข้อเสียของพร็อกซีแบบโปร่งใส
เช่นเดียวกับเครื่องมือออนไลน์อื่นๆ พร็อกซีแบบโปร่งใสก็มีทั้งข้อดีและข้อเสีย ต่อไปนี้คือตัวอย่างบางส่วน:
ข้อดี:
- เครื่องมืออันชาญฉลาดเหล่านี้ช่วยเพิ่มความเร็วในการโหลดและประหยัดแบนด์วิดท์ขาออก เพื่อประสิทธิภาพสูงสุด
- ที่สำคัญที่สุดคือ ติดตั้งใช้งานได้ง่ายดาย เครื่องมือยอดนิยมอย่าง Squid Transparent Proxy Server ช่วยให้ตั้งค่าได้อย่างรวดเร็วและราบรื่น ไม่ต้องปรับตั้งค่าระบบที่ยุ่งยากอีกต่อไป และเปลี่ยนเส้นทางเครือข่ายให้ไคลเอ็นต์หลายเครื่องได้อย่างราบรื่น
- แม้ในช่วงที่ระบบทำงานหนักเกินไปหรือล่ม พร็อกซีแบบโปร่งใสก็ยังโดดเด่นกว่าพร็อกซีแบบระบุค่าไว้ชัดเจน ด้วยองค์ประกอบการดักจับข้อมูลที่มีมาในตัว ซึ่งช่วยแก้ไขปัญหาได้อย่างรวดเร็ว ก้าวล้ำนำหน้าอยู่เสมอด้วยประสิทธิภาพที่เหนือชั้นและความง่ายในการใช้งานที่พร็อกซีแบบโปร่งใสมอบให้
ข้อเสีย:
- พร็อกซีแบบโปร่งใสมีความท้าทายด้านสถาปัตยกรรมและความเสี่ยงของเครือข่าย ซึ่งจำเป็นต้องเข้าใจการปรับเปลี่ยนฝั่งไคลเอ็นต์เป็นอย่างดี และต้องพึ่งพาระบบปฏิบัติการของเซิร์ฟเวอร์และอุปกรณ์ที่เข้ากันได้อย่างมาก
- ระวังปัญหาที่เกิดจากการกำหนดค่าที่ไม่เหมาะสม เพราะอาจทำให้เครือข่ายทำงานช้าลงและการเชื่อมต่อไม่เสถียร
- นอกจากนี้ การรักษาความปลอดภัยของข้อมูลยังเป็นงานที่ยากลำบาก การเลือกโปรโตคอลที่เหมาะสมอาจเป็นตัวชี้ขาดว่าคุณจะป้องกันการโจมตีที่เป็นอันตรายและการละเมิดข้อมูลได้หรือไม่ เชื่อใจเฉพาะผู้เชี่ยวชาญเท่านั้น เพราะเดิมพันสูงและผลที่ตามมาร้ายแรง
วิธีตรวจจับพร็อกซีแบบโปร่งใส
หลายคนอาจไม่รู้ว่าพร็อกซีแบบโปร่งใสกลายเป็นสิ่งที่พบเห็นได้ทั่วไปมากขึ้นเรื่อยๆ ในเครือข่ายดิจิทัล และคนทั่วไปอาจบอกได้ยากว่าคำขอเว็บของตนถูกส่งผ่านพร็อกซีหรือไม่
โชคดีที่มีวิธีตรวจสอบได้หลายวิธี ตัวอย่างเช่น ส่วนหัวการตอบกลับ HTTP ที่ได้รับจากเว็บไซต์ควรแสดง X-Forwarded-For หรือ Via เพื่อเป็นตัวบ่งชี้ว่ามีการใช้พร็อกซีในการตอบกลับเหล่านั้น หรือผู้ใช้อาจใช้เครื่องมือออนไลน์เฉพาะทางที่ออกแบบมาเพื่อตรวจจับพร็อกซี ซึ่งค้นหาและเข้าถึงได้ง่ายผ่านเครื่องมือค้นหาใดๆ
พร็อกซีแบบโปร่งใสเทียบกับพร็อกซีแบบไม่โปร่งใส
พร็อกซีแบบโปร่งใสยังคงซ่อนตัว คอยนำทางคำขอของไคลเอ็นต์อย่างเงียบๆ โดยไม่ให้ใครสังเกตเห็น ส่วนพร็อกซีแบบไม่โปร่งใสจะปรับเปลี่ยนคำขอเหล่านั้นอย่างชัดเจน และปกปิดการตั้งค่าของตนจากสายตาที่สอดส่อง
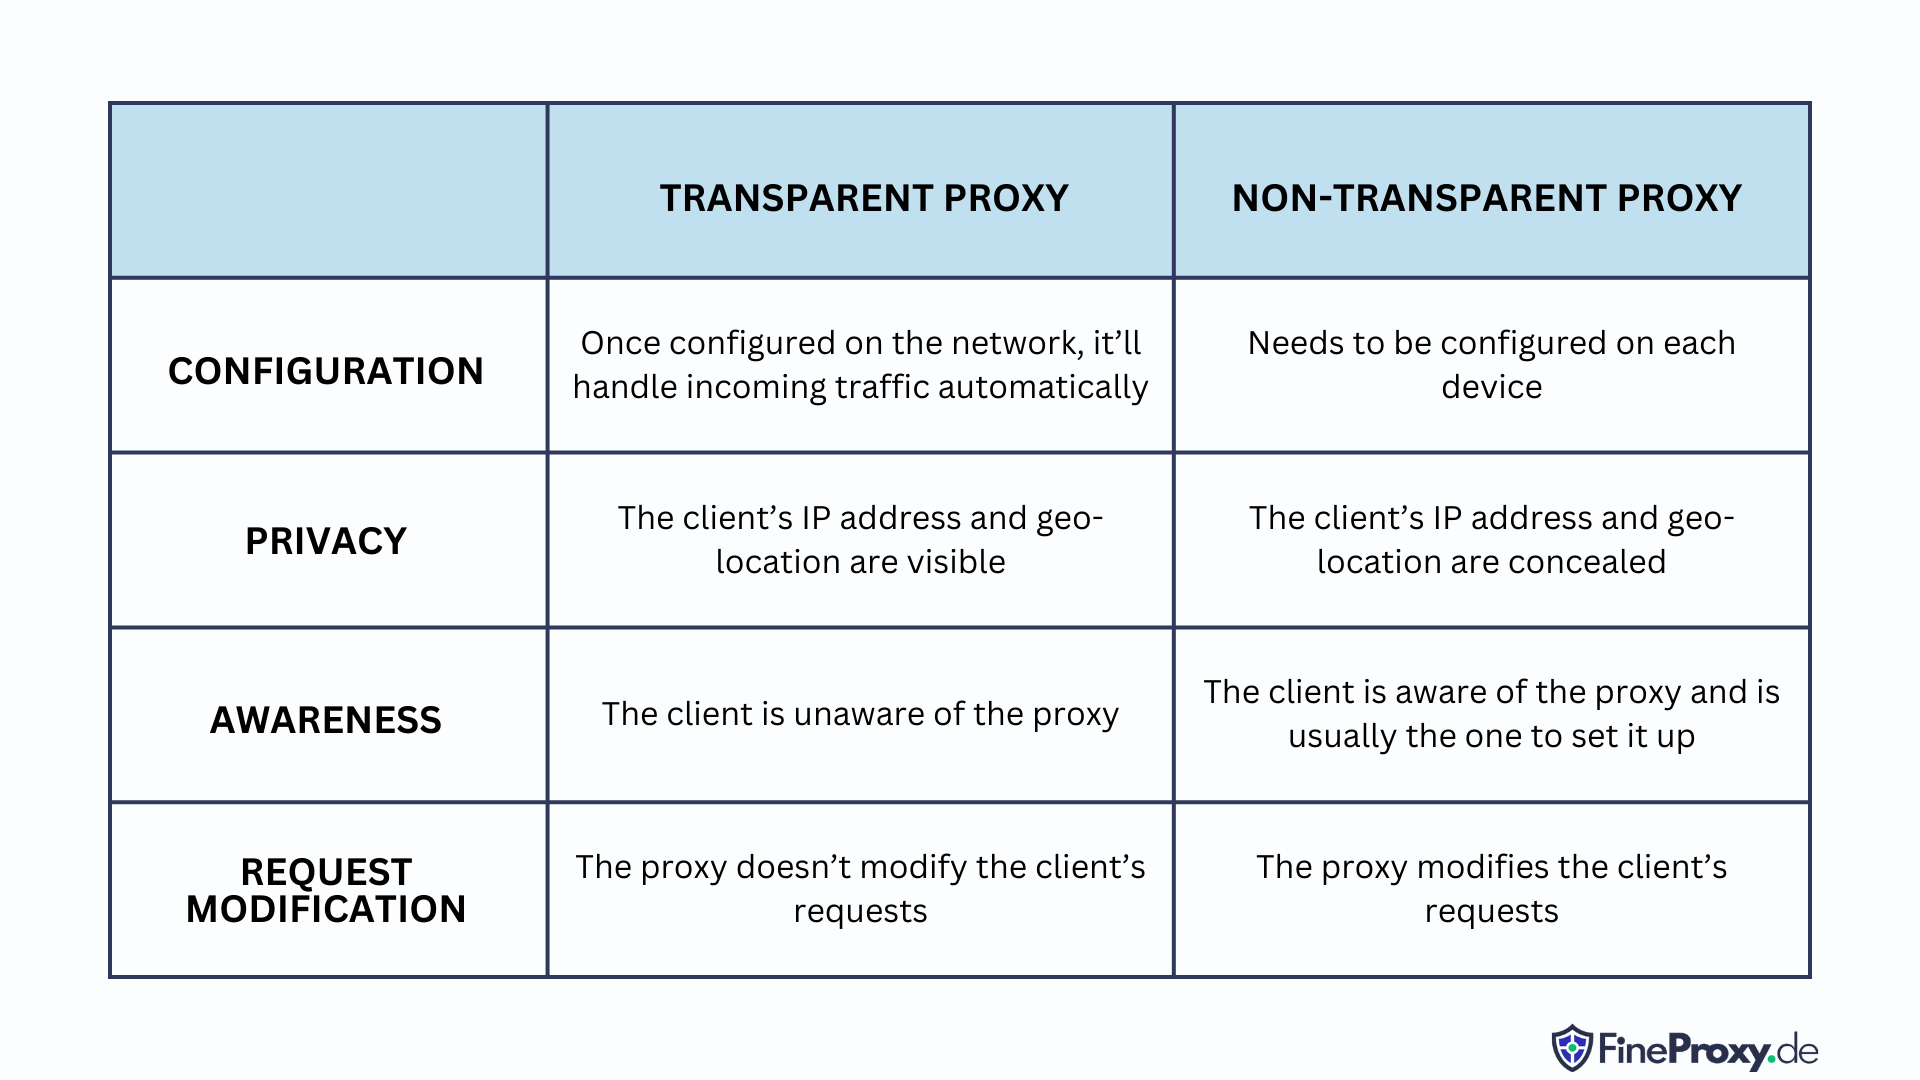
พร็อกซีแบบไม่โปร่งใสไม่หวั่นเกรงเวิร์มและสปายแวร์ โดยสร้างแนวป้องกันที่ไม่อาจเจาะผ่านได้ด้วยการปกปิดการมีอยู่ของตน ลองจินตนาการถึงโลกที่พร็อกซีทั้งสองประเภทช่วยปกป้องพื้นที่ดิจิทัลของคุณ โดยส่งต่อคำขอผ่านไฟร์วอลล์ ขณะที่ไคลเอ็นต์ไม่รู้ตัวเลยว่ามีระบบคอยปกป้องอยู่
VPN และ HTTPS เทียบกับพร็อกซีแบบโปร่งใส
เมื่อท่องเว็บออนไลน์ ข้อมูลของคุณอาจถูกสังเกตและกรองอย่างลับๆ โดยบุคคลลึกลับที่เรียกว่า “พร็อกซีแบบโปร่งใส” ผู้เชี่ยวชาญด้านการหลอกลวงรายนี้อาจจัดเก็บข้อมูลอันมีค่าของคุณไว้เพื่อใช้ตามวัตถุประสงค์ในอนาคตได้ด้วย
HTTPS
ด้วยการเข้ารหัส SSL ซึ่งเป็นคู่หูที่ไว้ใจได้ HTTPS จะเปลี่ยนข้อมูลการรับส่งระหว่างเบราว์เซอร์ของคุณตามปกติให้กลายเป็นรหัสลับที่ถอดไม่ได้ ช่วยปกป้องข้อมูลของคุณจากสายตาที่สอดส่อง และรับรองว่าข้อมูลจะไปถึงปลายทางอย่างปลอดภัย
แต่ระวังไว้! HTTPS มีจุดอ่อนอยู่ DNS ซึ่งเป็นผู้ส่งสารที่ไว้ใจได้และเปิดเผยเส้นทางของข้อมูลที่เข้ารหัสของคุณ มักไม่ได้รับการปกป้อง ดังนั้น แม้เนื้อหาจะยังคงถูกซ่อนไว้ แต่ปลายทางก็ยังมองเห็นได้สำหรับฝ่ายที่อาจเป็นศัตรู
HTTPS และ DNSSEC (DNS ที่เข้ารหัส) สามารถร่วมมือกันต่อกรกับพร็อกซีแบบโปร่งใสและสร้างประสบการณ์การท่องเว็บที่ปลอดภัยอย่างแท้จริงได้ อย่างไรก็ตาม การทำงานร่วมกันระหว่างผู้พิทักษ์ความเป็นส่วนตัวเหล่านี้อาจไม่ราบรื่นนัก
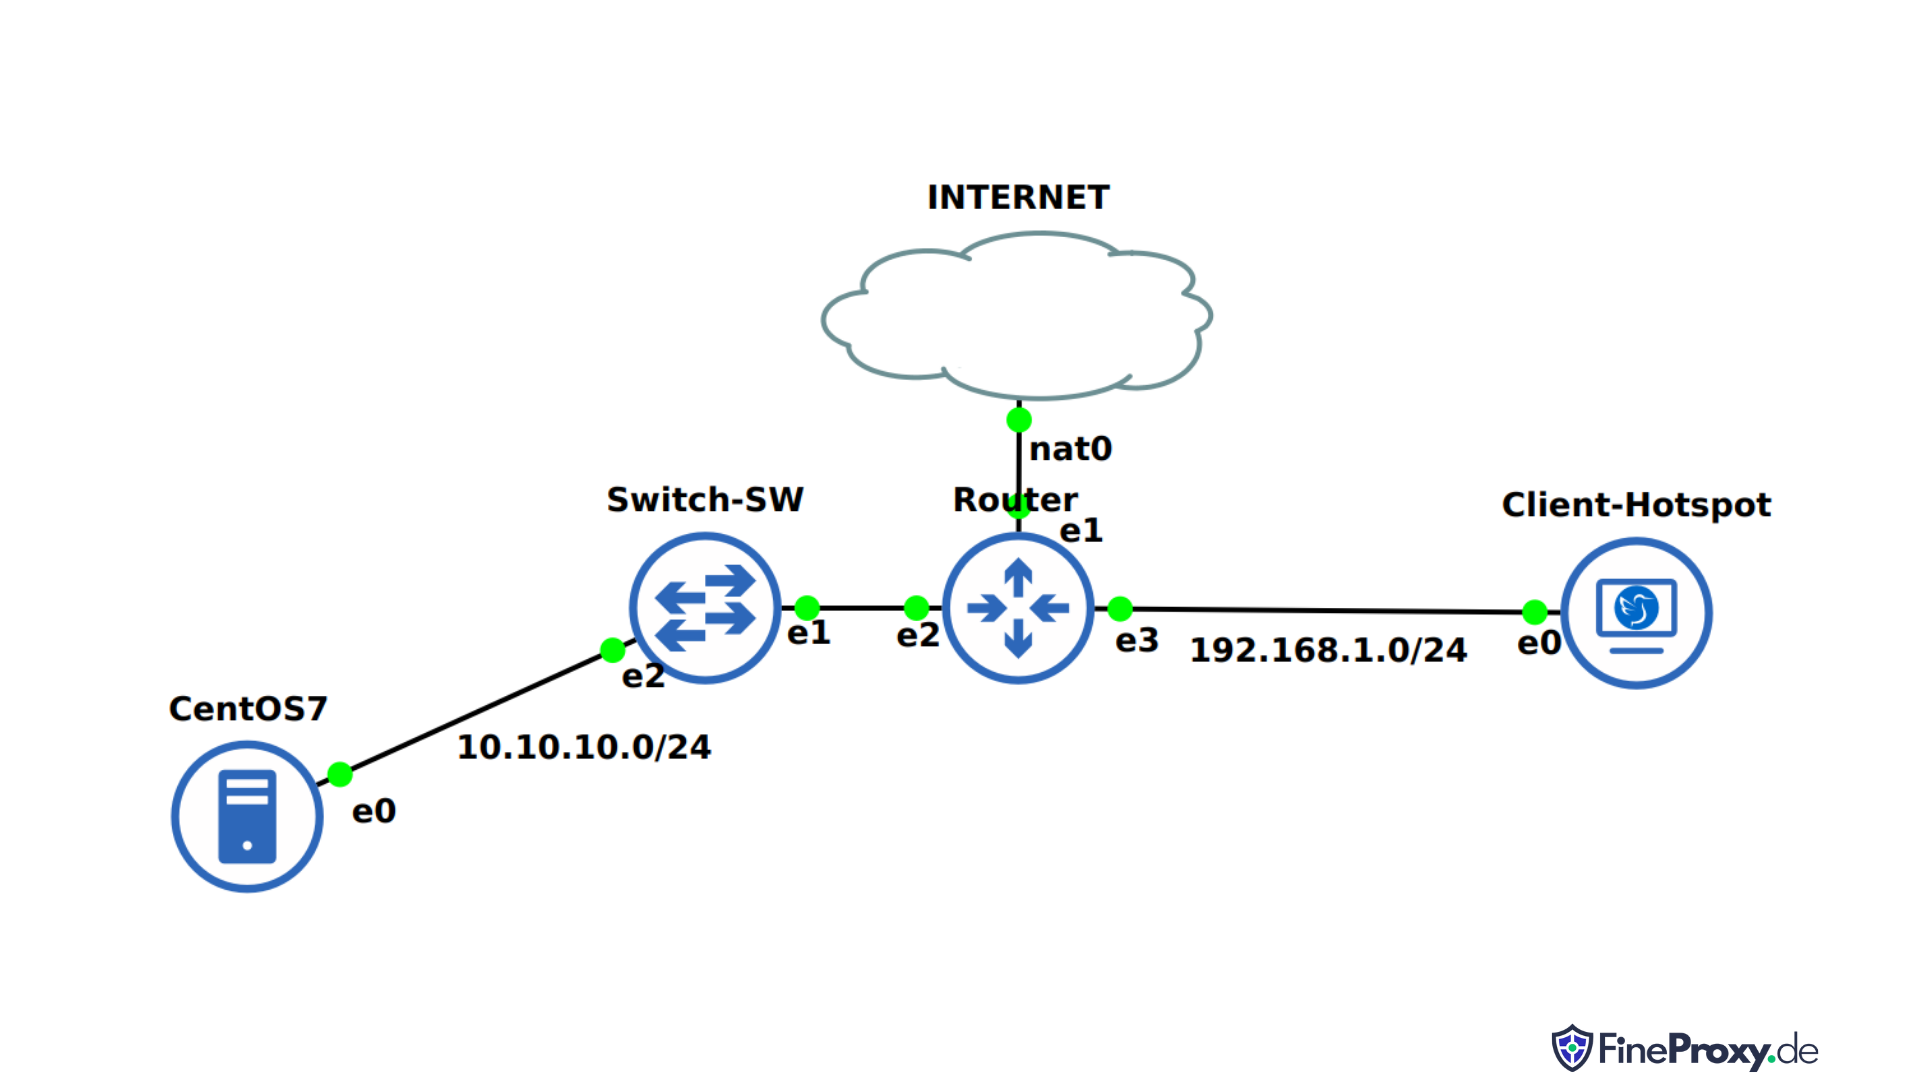
ซอฟต์แวร์พร็อกซีแบบโปร่งใส เช่น Squid สามารถจัดการการรับส่งข้อมูล HTTPS ได้หลายวิธี ลองนึกภาพว่าคุณสามารถตรวจสอบปลายทางของข้อมูลระหว่างการส่งได้อย่างราบรื่น! ผู้ดูแลระบบเครือข่ายยังสามารถตั้งค่าการดักจับ HTTPS โดยให้พร็อกซีเซิร์ฟเวอร์ทำหน้าที่เป็น “คนกลาง” ด้วยผู้ออกใบรับรอง HTTPS โดยเฉพาะ
VPN
VPN อาจช่วยให้คุณมีความเป็นส่วนตัวและปลอดภัยด้วยการเข้ารหัสข้อมูลทั้งหมดจากอุปกรณ์ของคุณ ทำให้ไม่สามารถถอดรหัสเนื้อหาและปลายทางได้ และช่วยให้ส่งข้อมูลไปยังปลายทางที่ต้องการได้อย่างราบรื่นโดยไม่มีการเปลี่ยนแปลง อย่างไรก็ตาม คุณอาจต้องแลกกับความเร็วที่ได้จากแคชของพร็อกซี เพื่อให้มีความลับสูงขึ้น
วิธีตั้งค่า Proxyserver HTTP+HTTPS แบบโปร่งใสโดยใช้ Squid และ IPtables
การพร็อกซี HTTP+HTTPS แบบโปร่งใสด้วย Squid และ iptables เป็นวิธีที่มีประสิทธิภาพในการจัดการและเข้าถึงเนื้อหาออนไลน์อย่างปลอดภัย
การใช้ Squid และ iptables ร่วมกันจะกำหนดเส้นทางการรับส่งข้อมูลอินเทอร์เน็ตผ่านพร็อกซีเซิร์ฟเวอร์ที่ปลอดภัย ซึ่งช่วยกรองคำขอ แคชวัตถุที่ได้รับความนิยม ตลอดจนให้การยืนยันตัวตนแก่ผู้ใช้ นอกจากนี้ การทำงานร่วมกันนี้ยังช่วยให้ส่งข้อมูลได้อย่างปลอดภัยผ่านการเชื่อมต่อทั้ง HTTP และ HTTPS ซึ่งเพิ่มการปกป้องข้อมูลออนไลน์ของคุณอีกชั้นหนึ่ง
นอกจากนี้ เมื่อใช้พร็อกซีแบบโปร่งใส ผู้ใช้ไม่จำเป็นต้องกำหนดค่าเบราว์เซอร์หรือแอปพลิเคชันด้วยตนเองเพื่อเข้าถึงทรัพยากรอินเทอร์เน็ตผ่านพร็อกซี วิธีนี้ช่วยให้ผู้ใช้เข้าถึงเนื้อหาที่ต้องการได้ง่ายขึ้น โดยไม่ต้องกังวลกับการตั้งค่าพร็อกซีด้วยตนเอง
เมื่อใช้ Squid และ iptables ร่วมกัน คุณจะจัดการเนื้อหาออนไลน์ได้อย่างง่ายดายและปลอดภัย โดยไม่ต้องกังวลเรื่องความปลอดภัยของข้อมูล
ในวิดีโอนี้ SysEng Quick จะตั้งค่าพร็อกซี HTTP+HTTPS แบบโปร่งใสโดยใช้ Squid และ iptables เขาจะส่งต่อการรับส่งข้อมูลทั้งหมดจากพอร์ต 8080 บนเครื่องภายในของเราไปยังพอร์ต 3128 บนพร็อกซีเซิร์ฟเวอร์ ซึ่งจะช่วยให้เรากรองและตรวจสอบการรับส่งข้อมูลทั้งหมดที่ผ่านพร็อกซีเซิร์ฟเวอร์ได้
สรุป
พร็อกซีแบบโปร่งใสที่มองไม่เห็นและทำงานอย่างเงียบเชียบมีประสิทธิภาพอย่างน่าทึ่งในการยกระดับและทำให้การโต้ตอบออนไลน์ราบรื่นยิ่งขึ้น ความสามารถในการปรับใช้ได้หลากหลายของพร็อกซีเหล่านี้เป็นประโยชน์ทั้งต่อไคลเอนต์และเซิร์ฟเวอร์ ทำให้การดำเนินธุรกิจราบรื่นและมีประสิทธิภาพมากขึ้น พร็อกซีเหล่านี้ช่วยยกระดับประสบการณ์การท่องเว็บและควบคุมการรับส่งข้อมูลเครือข่ายได้ดียิ่งขึ้น ซึ่งส่งเสริมให้บริษัทเติบโตได้รวดเร็วยิ่งขึ้น