
Pools d’IP et passerelles proxy
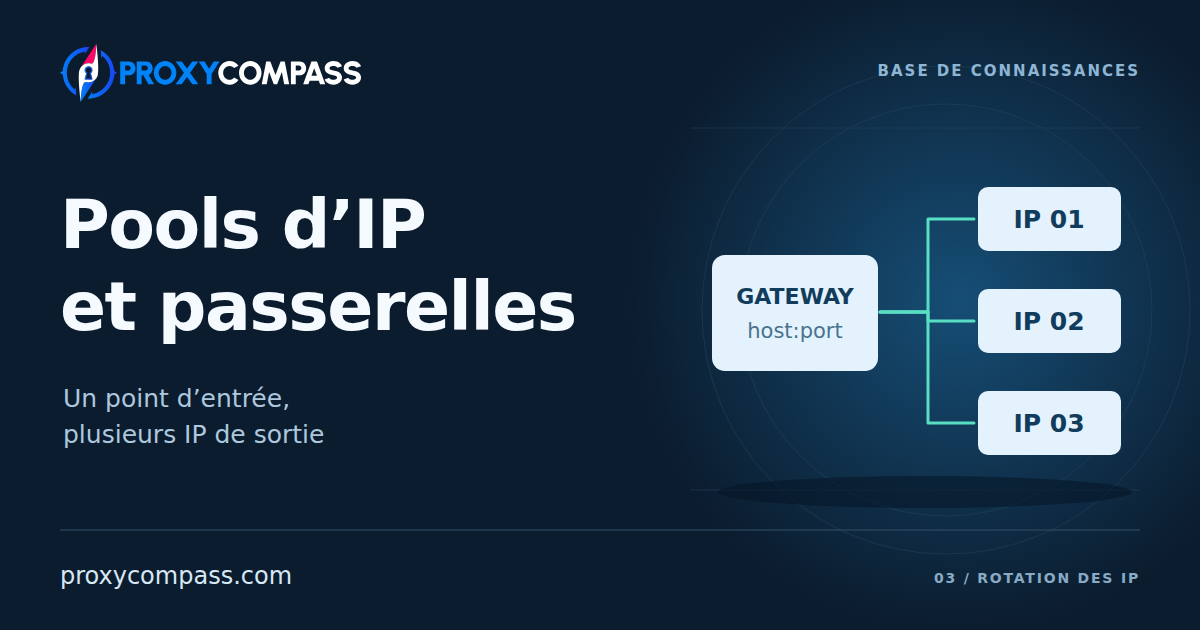
Un service de proxys peut vous fournir une seule adresse de connexion et l’accès à de nombreuses IP publiques. L’adresse saisie dans votre logiciel est le point de connexion à la passerelle ; les adresses que le service peut utiliser pour atteindre les sites web constituent son pool d’IP. Le site web voit l’IP de sortie sélectionnée pour sa connexion, qui peut différer de l’adresse de la passerelle.
Le choix entre conserver une adresse et en changer est expliqué dans Proxys statiques ou rotatifs. Ici, nous distinguons la passerelle indiquée dans vos paramètres, les sorties auxquelles votre compte a accès et les adresses disponibles au moment où vous en avez besoin.
Ce qui se passe derrière une passerelle
Un pool regroupe des moyens opérationnels d’atteindre Internet par différentes adresses publiques. Dans un service de centre de données, ces sorties peuvent être configurées sur des serveurs. Dans un réseau résidentiel, le trafic peut sortir par des connexions domestiques participantes. Un pool mobile utilise des connexions cellulaires. Une simple liste enregistrée de numéros IP ne peut pas transmettre une requête : le service a besoin d’équipements fonctionnels et d’un trajet réseau passant par la sortie choisie.
La passerelle offre à votre application un point d’entrée commun vers cette infrastructure. Une requête passe généralement par les étapes suivantes :
- Votre logiciel se connecte à la passerelle avec un protocole proxy pris en charge et présente les informations d’accès requises.
- Le service vérifie le compte et détermine le pool ou le groupe d’adresses attribuées qu’il peut utiliser.
- Il applique les paramètres de routage correspondants et sélectionne une sortie disponible, ou utilise une attribution existante.
- La sortie établit la connexion à la destination. La réponse revient à votre application par le service de proxys.
Par exemple, votre logiciel peut se connecter à gateway.example:8000 alors que le site web reçoit du trafic provenant de 192.0.2.14. Une connexion ultérieure par le même point de connexion pourrait sortir par 198.51.100.27. Ces adresses sont données à titre d’illustration. Votre logiciel a conservé le même point d’entrée ; le service a changé la sortie derrière celui-ci.

La passerelle permet au service de gérer ses sorties sans fournir à votre application une fiche de connexion distincte pour chaque IP. La résolution DNS du nom d’hôte de la passerelle indique comment atteindre ce point d’entrée. Pour vérifier la sortie réellement utilisée, examinez l’adresse source reçue par la destination ou par un service de vérification d’IP via le proxy.
Signification de l’hôte et du port de la passerelle
Un point de connexion comprend un hôte et un port. L’hôte est un nom de domaine ou une adresse IP ; le port désigne le service qui accepte la connexion. Votre logiciel a aussi besoin du protocole proxy et du mode d’accès requis par le fournisseur. Les instructions de routage peuvent être transmises dans le nom d’utilisateur, sélectionnées par un port ou définies dans le tableau de bord du compte.
Une liste de fiches de connexion aux proxys peut donc correspondre à plusieurs configurations :
| Configuration d’accès | Mode de sélection de la sortie |
|---|---|
| Adresses directes des proxys | Votre application choisit l’adresse proxy de la liste à laquelle se connecter. |
| Ports de passerelle attribués à des sorties | Le service associe chaque port fourni à une sortie attribuée. Votre application choisit le port correspondant. |
| Accès à un pool par passerelle | Votre application fournit les paramètres de connexion ; le service sélectionne une sortie dans le pool admissible. |
Une passerelle peut servir aussi bien aux attributions fixes qu’à l’accès rotatif. Avec un port attribué, la fiche de connexion peut rester identique après le remplacement de la sortie associée par le service. Avec un accès au pool, de nombreuses fiches générées peuvent mener au même ensemble d’IP.
Les numéros de port n’ont pas une signification universelle d’un service de proxys à l’autre. Un autre port peut sélectionner un autre protocole, une autre règle de routage ou une sortie attribuée précise. Générer une liste de points de connexion plus longue ne vous attribue pas, en soi, davantage d’IP. Ce qui compte, ce sont les associations que le service maintient derrière ces fiches.
Quelle partie du pool votre requête peut-elle utiliser ?
Le réseau complet d’un fournisseur ne correspond pas nécessairement au choix proposé à chaque client. L’accès peut être réparti par produit, type de réseau, compte ou groupe d’IP attribué. Deux clients utilisant le même nom d’hôte peuvent être acheminés par des ensembles de sorties différents, car leurs comptes n’ont pas les mêmes accès.
Lorsque le ciblage est pris en charge, des conditions supplémentaires peuvent restreindre le choix. Une demande pour un pays peut autoriser davantage de sorties qu’une demande combinant ce pays, une ville précise et un fournisseur d’accès à Internet précis. Un filtre sélectionne parmi les adresses existantes ; il ne crée pas de sorties correspondantes.
La disponibilité modifie encore ce choix. Certaines sorties peuvent être hors ligne, temporairement indisponibles ou incapables de prendre en charge une connexion supplémentaire. La présence d’un pays ou d’une ville dans un menu de sélection ne garantit pas que des sorties adaptées y seront disponibles à tout moment. Si aucune ne correspond, le service peut renvoyer une erreur ou appliquer une solution de repli documentée. Pour une tâche liée à un lieu précis, un repli vers un autre pays change la signification du résultat.

Une session persistante agit sur cette sélection en demandant au service de continuer à utiliser une sortie attribuée. Elle n’agrandit pas le pool. Le pool décrit les adresses possibles ; les règles de session et de rotation déterminent la façon dont le service les utilise au fil du temps.
Le pays de la passerelle et celui de la sortie
La passerelle et la sortie peuvent se trouver dans des pays différents. Une application en Allemagne pourrait se connecter à une passerelle aux Pays-Bas et utiliser une sortie au Japon, si le service prend en charge ce trajet. Le site web reçoit la connexion depuis l’IP de sortie. Dans cet exemple, il identifie cette IP comme japonaise ; le schéma porte sur les adresses d’entrée et de sortie, pas sur une erreur de géolocalisation.

Les passerelles régionales peuvent offrir à une application un trajet plus court ou de meilleure qualité vers le service. Le reste du trajet comprend toujours la connexion de sortie et le site web de destination. La proximité du serveur d’entrée ne détermine pas, à elle seule, le temps de réponse de la requête entière.
Plusieurs noms d’hôte de passerelle peuvent aussi donner accès à des pools qui se recoupent. Changer d’adresse d’entrée ne donne pas nécessairement accès à un ensemble de sorties distinct. La gestion des sessions peut également varier entre les serveurs d’entrée ; une attribution existante peut donc ne pas être conservée lors d’une connexion à une autre passerelle.
Que signifie la taille d’un pool d’IP ?
Un total d’IP n’est utile que si vous savez ce qui a été compté. Ces mesures répondent à des questions différentes :
| Mesure | Ce qu’elle décrit |
|---|---|
| IP configurées dans le service | Adresses configurées pour le service. Certaines peuvent être réservées, indisponibles ou hors du périmètre attribué à votre compte. |
| IP distinctes observées sur une période | Adresses différentes enregistrées pendant une journée, un mois ou une autre période précisée. Elles n’étaient pas nécessairement toutes en ligne en même temps. |
| Sorties disponibles pour votre compte maintenant | Adresses actuellement utilisables avec votre produit, vos droits d’accès et vos paramètres de sélection. |
Les pools gérés de centre de données et les pools ISP hébergés sur des serveurs peuvent disposer d’un ensemble d’adresses relativement stable. Même dans ce cas, la capacité d’une plage d’adresses, le nombre de proxys configurés et le nombre inclus dans votre offre peuvent différer. Une adresse gardée en réserve ne fournit aucune sortie utilisable tant que le service ne la rend pas disponible.
Dans les pools résidentiels constitués de connexions domestiques participantes, des appareils rejoignent et quittent le réseau, tandis que les fournisseurs d’accès peuvent changer l’IP publique attribuée à une connexion. Un décompte mensuel peut continuer de croître avec l’apparition de nouvelles adresses, même si le nombre d’appareils en ligne simultanément n’a pas augmenté.
L’accès mobile ajoute une autre distinction. Le service de proxys peut exploiter des modems et des cartes SIM, ou obtenir un accès par des appareils répartis utilisant les données mobiles. L’opérateur attribue leurs adresses publiques. Un appareil peut utiliser différentes IP au fil du temps, et plusieurs appareils peuvent partager une IP publique grâce au NAT de l’opérateur, ou CGNAT. Le nombre de modems ou de téléphones ne peut donc pas être interprété comme un nombre d’IP publiques uniques.
Pour une tâche donnée, l’échelle pertinente est le choix accessible dans ses conditions et pendant ses heures d’exécution. Un grand total mondial renseigne peu sur le nombre d’adresses adaptées disponibles dans une ville ou chez un opérateur précis.
Pourquoi la même IP peut réapparaître
Un pool n’est pas nécessairement une file d’attente qui distribue chaque adresse une fois avant de recommencer. Le service peut choisir au hasard, conserver une attribution existante ou privilégier les sorties actuellement disponibles et adaptées au trajet. Une IP peut donc revenir avant que votre application ait utilisé toutes les autres adresses.
Les répétitions d’adresses peuvent avoir plusieurs causes. Une session peut conserver sa sortie attribuée. Les filtres actuels peuvent ne laisser qu’un petit choix. Certaines adresses du pool peuvent être hors ligne. Les règles de sélection du service peuvent aussi favoriser certaines sorties. La succession des répétitions décrit ce que votre compte a reçu dans ces conditions ; elle ne constitue pas un décompte direct du réseau entier.

Pour un test utile, notez l’IP de sortie, l’heure, les filtres géographiques et le mode de session. Ouvrez de nouvelles connexions à la destination et permettez une nouvelle sélection, au lieu de conserver une même attribution persistante. Par exemple, 100 connexions renvoyant 40 IP distinctes établissent que vous avez reçu ces 40 adresses pendant le test. Elles ne prouvent ni que le fournisseur n’a que 40 IP ni que les 100 connexions suivantes en renverront autant.
Qu’est-ce qui rend un pool utile pour votre travail ?
Des adresses distinctes n’offrent pas toujours une couverture réseau distincte. De nombreuses IP peuvent appartenir à une même plage d’adresses ou à un même opérateur. Si une tâche nécessite des résultats provenant de plusieurs fournisseurs d’accès à Internet, la répartition entre ces réseaux compte. Un numéro de système autonome, ou ASN, aide à identifier le réseau de routage auquel une adresse appartient ; il apporte une information qu’un simple nombre d’IP ne fournit pas.
L’utilisation est elle aussi inégale. Les sorties dans un lieu populaire peuvent recevoir beaucoup plus de trafic que les adresses situées ailleurs dans le même pool. Dans un service partagé, d’autres clients peuvent aussi utiliser une sortie, simultanément ou à des moments différents. Si un site web applique des limites à une IP source, l’activité récente de cette adresse peut affecter vos requêtes. Un grand nombre d’adresses dans d’autres lieux ne réduit pas la pression sur le groupe précis utilisé par votre tâche.
La disponibilité des IP se distingue aussi de la capacité de traitement. Une sortie peut prendre en charge plusieurs connexions, tandis qu’un compte ayant accès à de nombreuses sorties peut tout de même être soumis à des limites de connexions simultanées, de débit de requêtes ou de volume de données. Un plus grand nombre de fiches de passerelle n’augmente pas ces quotas. Une évaluation utile examine séparément le choix d’adresses et le volume de travail que le service peut prendre en charge.
Lorsqu’une requête échoue, repérez l’étape concernée. Une erreur d’accès à la passerelle nécessite de vérifier l’authentification. Une réponse « aucune sortie correspondante » nécessite de vérifier les filtres et la disponibilité. Un refus de la destination nécessite d’examiner sa réponse et la requête. Un pool plus grand peut aider en cas de manque de sorties adaptées ; il ne corrige pas des identifiants erronés et ne supprime pas une limite de compte imposée par le site web.