
公共Wi-Fiに接続するたびに、目に見えないデジタル仲介者とやり取りしていることをご存じですか?透明プロキシをご紹介します。これは舞台裏でウェブトラフィックを管理し、IPアドレスには手を加えずに、オンラインリクエストをシームレスにフィルタリング、検証、保存するものです。驚くほど検出されにくく、ユーザー側で何も設定しなくても機能するため、途切れることなくインターネットを閲覧できます。
透明プロキシの機能、ビジネスでの活用方法、検出方法を探る興味深い旅に出かけましょう。
目次
- 透明プロキシとは?
- 透明プロキシと強制プロキシ
- 透明プロキシの設定
- 透明プロキシの仕組み
- 透明プロキシの用途
- 透明プロキシのメリットとデメリット
- 透明プロキシを検出する方法
- 透明プロキシと非透明プロキシの比較
- VPNおよびHTTPSと透明プロキシの比較
- SquidとIPtablesを使用して透過型HTTP+HTTPSプロキシサーバーを設定する方法
- まとめ
透明プロキシとは?
透明プロキシは、インラインプロキシ、インターセプトプロキシ、強制プロキシとも呼ばれます。こうした興味深いサーバーは、エンドユーザーやデバイスとインターネット間の接続を巧みに傍受しながらも、「透明」な状態を保ちます。つまり、リクエストやレスポンスに手を加えることなく動作します。よく知られているオープンソースの透明プロキシツールの一つに、Squid Transparent Proxy Serverがあります。
次のような状況を想像してみてください。職場のユーザーがインターネットを閲覧し、cnn.comのニュース記事を読むことにしました。透明プロキシのおかげで、このユーザーには自宅で見るのとまったく同じコンテンツが表示されます。すごいと思いませんか?
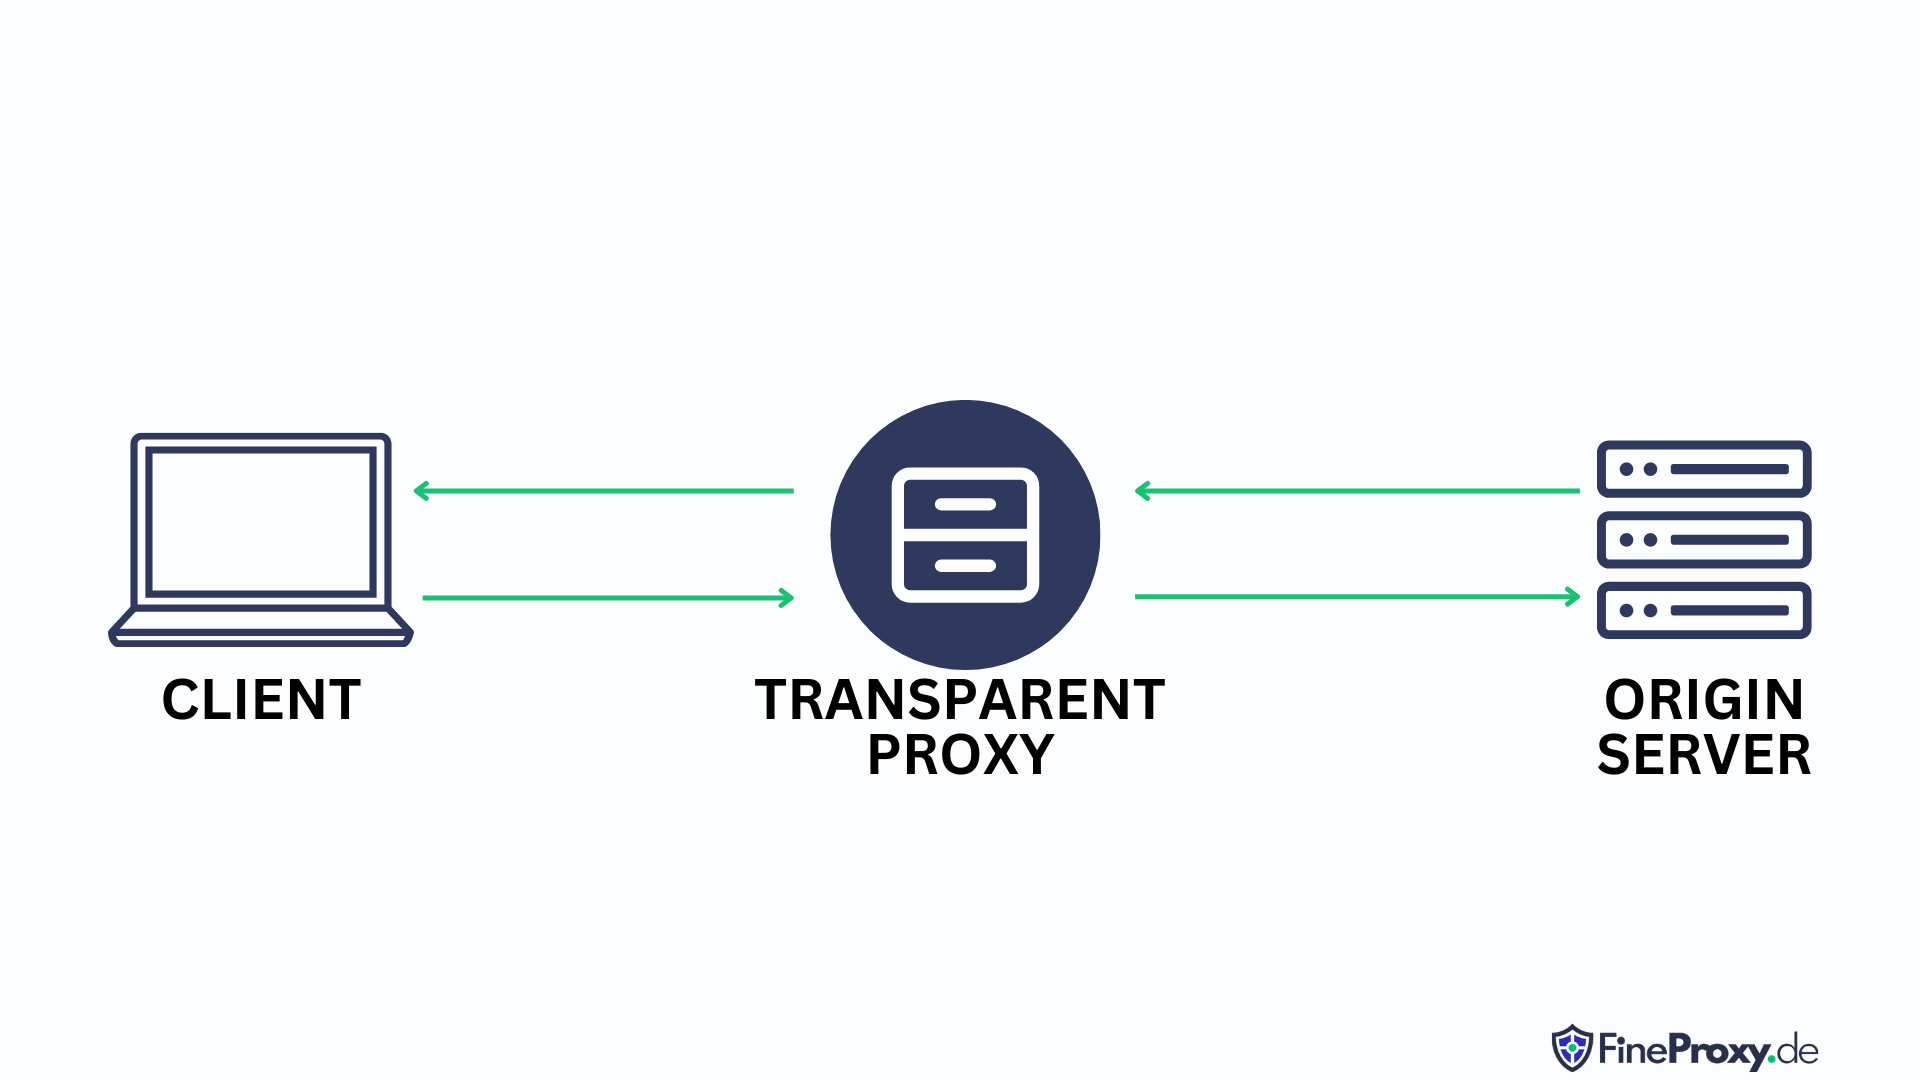
インターネットを閲覧してcnn.comの魅力的なニュース記事を読みながら、自分の閲覧履歴はプライベートだと思っている状況を想像してみてください。実は、企業ネットワーク上に設置された目立たないプロキシのおかげで、雇用主はあなたの行動をひそかに監視しています。利用体験に変化はないように見えても、雇用主はあなたのオンライン上の行動を監視し、特定のサイトへのアクセスを制限することさえできます。
透明プロキシと強制プロキシ
透明プロキシは、ユーザーのコンピューターのプロキシ設定に手を加えることなく、ユーザーの接続にシームレスに組み込まれるため、強制プロキシとも呼ばれます。この独自の特性により、ネットワーク事業者やウェブサイト所有者は、ユーザーの許可や認識がなくてもプロキシを導入できます。その結果、ユーザーの同意や認識なしに、透明プロキシをユーザーに「強制」することが可能です(ただし、多くの場合、ユーザーにはプロキシの存在が通知されます)。
とはいえ、心配はいりません。ユーザーが監視対象かどうかを把握できるよう、認可されていない透明プロキシのリストを公開しているウェブサイトが数多くあります。
定義上、透明プロキシはエンドユーザーではなく、ネットワークまたはウェブサイトの運営者によって設定されます。
透明プロキシの設定
透明プロキシの興味深い世界を知り、次のような一般的な設定をマスターしましょう。
- 舞台裏でサーバーの認証情報とユーザーをシームレスに結び付ける、高度な認証機能。
- オペレーティングシステムまたはルーターのいずれかのレベルでカスタマイズできる、興味深いインターセプト方式。
- 再訪ユーザーの利便性を高める、これまでにないキャッシュ機能。
- ウェブサーバーの前段に配置してパフォーマンスを向上させる、驚くべきリバースプロキシのオプション。
- チャットサービス、データストリーミング、トレントのスレッドなど、特定のプロトコルやポートへのアクセスを巧みに制限する、優れたフィルタリング機能。
透明プロキシの仕組み
あなたのインターネット上の問い合わせを、忠実かつ目立たないように処理する秘密の案内係を想像してみてください。透明プロキシの世界へようこそ!オンラインでリクエストを送ると、このサイバー門番はあなたのプライベートIPアドレスをパブリックIPアドレスに変換してから、目的の宛先に転送します。そして、目的のレスポンスを確実に受け取れるよう、プロキシはあなたのプライベートIPアドレスを記憶し、返ってきた応答があなた宛てのものだと認識して、通信の輪を完結させます。
このデジタル仲介者には、専用ソフトウェアや便利なブラウザー拡張機能を使って、簡単にアクセスできます。
通常のプロキシとは異なり、透明プロキシはクライアントからその存在を隠し、通過するデータには一切手を加えません。そのため、リクエストはネットワーク上の中継デバイスからではなくユーザーから送信されたように見え、リクエストした側はこの種のプロキシの存在に気づきません。
透過プロキシの用途
透過プロキシはクライアント側に導入できます。つまり、クライアントエンドポイントとの間で送受信されるすべてのトラフィックが、プロキシによって傍受されます。
クライアント側
クライアント側の透過プロキシの使用例には、次のようなものがあります。
コンテンツフィルタリング
透過プロキシは、カスタマイズ可能なプロキシ設定を通じて不要なコンテンツを効率的にフィルタリングできます。特定のウェブサイトにアクセスした際、リクエストを転送する代わりにプロキシが巧みに接続を傍受し、エラーや案内メッセージをユーザーに表示する状況を想像してみてください。
ゲートウェイプロキシ
ゲートウェイプロキシは、事前に定められたルールに従ってネットワークトラフィックをシームレスに変更したり遮断したりします。ファイアウォールが透過プロキシとして動作し、内部ネットワークとインターネット間のトラフィックを許可する一方で、ルールテーブルに違反するトラフィックを素早くブロックする様子を思い浮かべてください。
透過キャッシュ
多くの学生が同じ話題のニュースサイトを熱心に閲覧している、活気あふれる大学キャンパスを想像してみてください。ブラウジング体験を最適化するため、透過プロキシが作動し、コンテンツを巧みにキャッシュして、次にアクセスするユーザーへすばやく提供します。このデジタルヒーローは効率性を高めるだけでなく、組織、施設、地域社会を結び付け、シームレスな接続を実現します。
トラフィックの監視
透過プロキシの主な用途の一つは、ネットワーク上のユーザートラフィックや行動を詳細に分析すると同時に、悪意ある公衆Wi-Fi運営者によるデータ窃取や認証情報の漏えいなど、潜在的な不正利用を警戒することです。
認証
隠れた力を持つ透過プロキシなどを利用する公衆Wi-Fiスポットや携帯インターネットプロバイダーは、ユーザーにネットワーク認証を促し、利用規約への同意を求めることがあります。アクセスを許可した後も接続の監視が続く秘密を探ってみましょう。運営者は透過プロキシの見えない目を通じて、ユーザーのあらゆる動きを密かに監視しています。
サーバー側
サーバー側の透過プロキシの使用例には、次のようなものがあります。
DoS攻撃対策のためのTCPインターセプト
強力な透過プロキシであるTCPインターセプトは、SYNフラッド攻撃を出し抜く能力を備えています。信頼できる仲介役として、この堅牢なプロキシはクライアントからのリクエストを巧みに処理し、3ウェイハンドシェイクを実行して、クライアントとサーバーの両エンドポイントをシームレスに接続します。
TCPインターセプトの特徴は、TCPリクエストを常に監視し、問題を検知すると対応できることです。通常時には接続時間を監視し、30秒の待機時間を設けることで、正当な接続だけがサーバーと通信できるようにします。しかし、非アクティブな接続数があらかじめ定められた上限を超えると、プロキシは「アグレッシブモード」に切り替わり、新しい接続が到着するたびに、最も古い非アクティブ接続をすばやく削除します。サーバーにTCPインターセプトを導入すれば、オンラインの要塞を常に見守る守護者がいるという安心感を得られます。
今日の高度につながった環境では、従来の防御策だけでは大規模な分散型サービス拒否(DDoS)攻撃に対抗できません。強力なサーバーと大量のゾンビコンピューターを操るサイバー攻撃者は、巨大なSYNフラッドを発生させ、TCPインターセプトコントローラーを容易に圧倒できます。
ImpervaのDDoS Protectionのようなクラウドベースの防御が、新たな時代を切り開きます。最も激しいDDoS攻撃にも耐えられるよう設計された、頼れる守護者です。これらの防御サービスは大規模なレベルへすばやく拡張し、TCPだけでなく、プロトコル層やアプリケーション層への攻撃からもシステムを守ります。クラウドベースのDDoSサービスの優位性を活用し、デジタルセキュリティの新時代を切り開きましょう。
フロントエンド最適化のための透過プロキシとCDN
世界各地に配置されたプロキシサーバー群であるコンテンツ配信ネットワーク(CDN)を利用すれば、近隣の拠点からユーザーへコンテンツを光速で配信し、驚くほど高速なブラウジングを実現できます。シームレスなCDNの代表例がImpervaのGlobal Content Delivery Networkです。これはサーバー側で目に見えないパワーを発揮し、フロントエンドの最適化に重点を置いてユーザー体験を向上させます。
ユーザーはインターネットを閲覧する際、コアサーバーと直接やり取りすることはありません。代わりに、CDNを通じてキャッシュされたコンテンツを受け取るため、驚異的なパフォーマンスが得られ、サーバーリソースへの負荷も最小限に抑えられます。CDNの力を活用して、比類のないブラウジング体験を実現しましょう。
透過プロキシのメリットとデメリット
ほかのオンラインツールと同じく、透過プロキシにもメリットとデメリットがあります。いくつかご紹介します。
メリット:
- この便利なツールは読み込み速度を高め、上流帯域幅を節約して効率を最大限に高めます。
- 何より、導入は簡単です。Squid Transparent Proxy Serverのような広く知られたツールを使えば、すばやくスムーズに設定できます。面倒なシステムの再設定は不要で、複数のクライアントのネットワーク経路を簡単に変更できます。
- 過負荷やクラッシュが発生した場合でも、透過プロキシは、迅速なトラブルシューティングと問題解決を可能にする組み込みの傍受機能により、明示的プロキシより優れた性能を発揮します。透過プロキシならではの優れたパフォーマンスと使いやすさで、常に一歩先を行きましょう。
デメリット:
- 透過プロキシには、クライアント側の変更に関する深い理解が求められ、互換性のあるサーバーOSやデバイスに大きく依存するため、アーキテクチャ上の課題やネットワーク上のリスクがいくつかあります。
- 設定を誤ると、ネットワークの速度が低下したり、接続が不安定になったりする可能性があるため、注意が必要です。
- さらに、データのセキュリティ確保は容易ではありません。適切なプロトコルの選択が、悪意ある攻撃やデータ侵害への防御を左右します。重大なリスクと深刻な結果を伴うため、信頼できる専門家にのみ任せましょう。
透過プロキシを検出する方法
知らない人もいますが、デジタルネットワークでは透過プロキシがますます一般的になっており、ウェブリクエストが透過プロキシ経由でルーティングされているかどうかを一般の人が見分けるのは難しい場合があります。
幸い、確認に役立つ方法はいくつかあります。たとえば、ウェブサイトから取得したHTTPレスポンスヘッダーにX-Forwarded-ForまたはViaが表示されていれば、そのレスポンスでプロキシが使用されていることを示します。また、プロキシ検出専用のオンラインツールを利用する方法もあります。これらは検索エンジンから簡単にアクセスできます。
透過プロキシと非透過プロキシ
透過プロキシが検知されることなく、ひそかにクライアントのリクエストを導く一方で、非透過プロキシはリクエストを大胆に変更し、その設定を詮索好きな目から隠します。
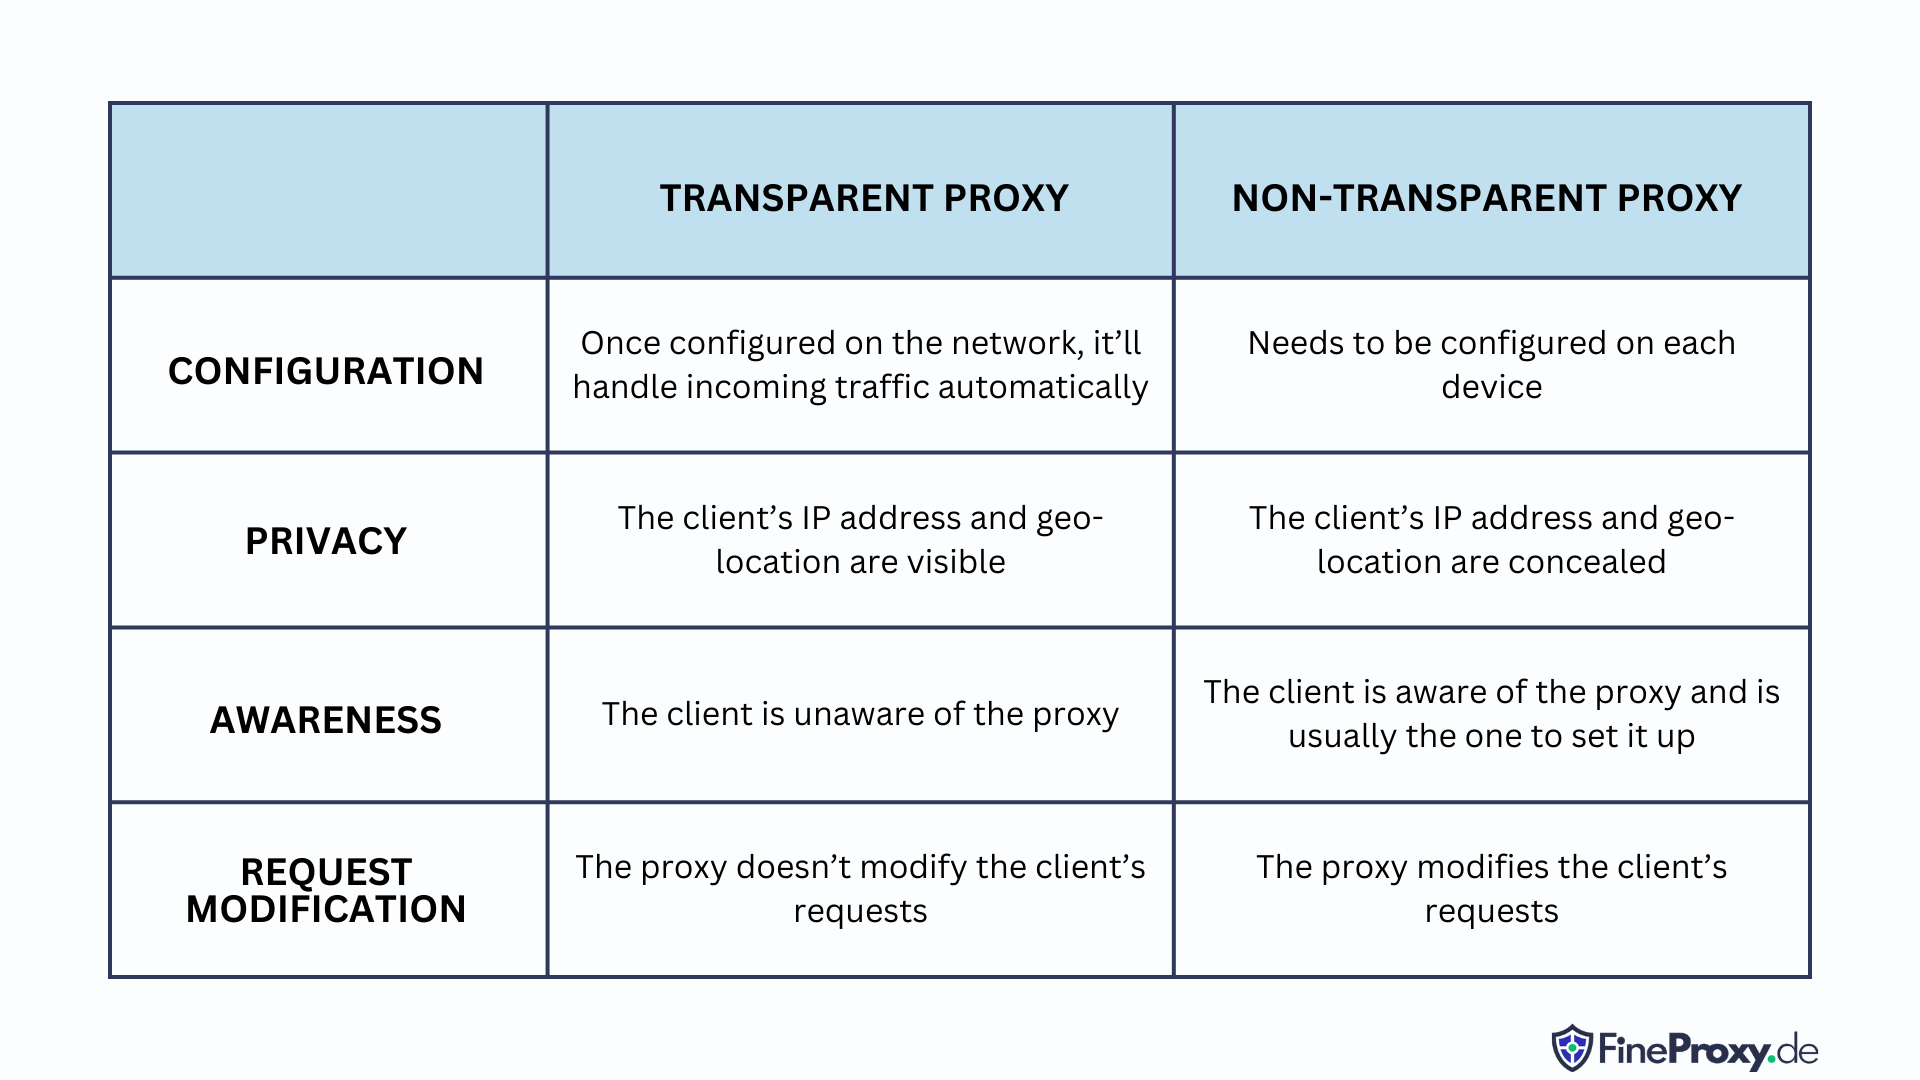
非透過プロキシはワームやスパイウェアを寄せ付けず、その存在自体を隠すことで突破不可能な障壁を提供します。この2種類のプロキシがデジタル領域を守り、ファイアウォール経由でリクエストをルーティングしながら、クライアントには保護の存在を気づかせない世界を想像してみてください。
VPNとHTTPSと透過プロキシ
オンラインを閲覧する際、データは「透過プロキシ」と呼ばれる謎の存在にひそかに監視・フィルタリングされることがあります。この巧妙な存在は、貴重なデータを将来の独自の目的のために保存することさえあります。
HTTPS
頼れる相棒であるSSL暗号化により、HTTPSは通常のブラウザトラフィックを解読不可能な秘密のコードに変換します。情報を詮索好きな目から守り、安全に宛先へ届けます。
ただし、注意が必要です。HTTPSの防御にも弱点があります。暗号化されたデータの経路を明らかにする頼れる伝令であるDNSトラフィックは、多くの場合、保護されていません。そのため、コンテンツは隠されたままでも、宛先は潜在的な敵に見えてしまいます。
HTTPSとDNSSEC(暗号化DNS)が連携すれば、透過プロキシに対抗し、真に安全なブラウジング環境を実現できます。しかし、プライバシーを守るこの2つの仕組みの互換性には、課題が伴うことがあります。
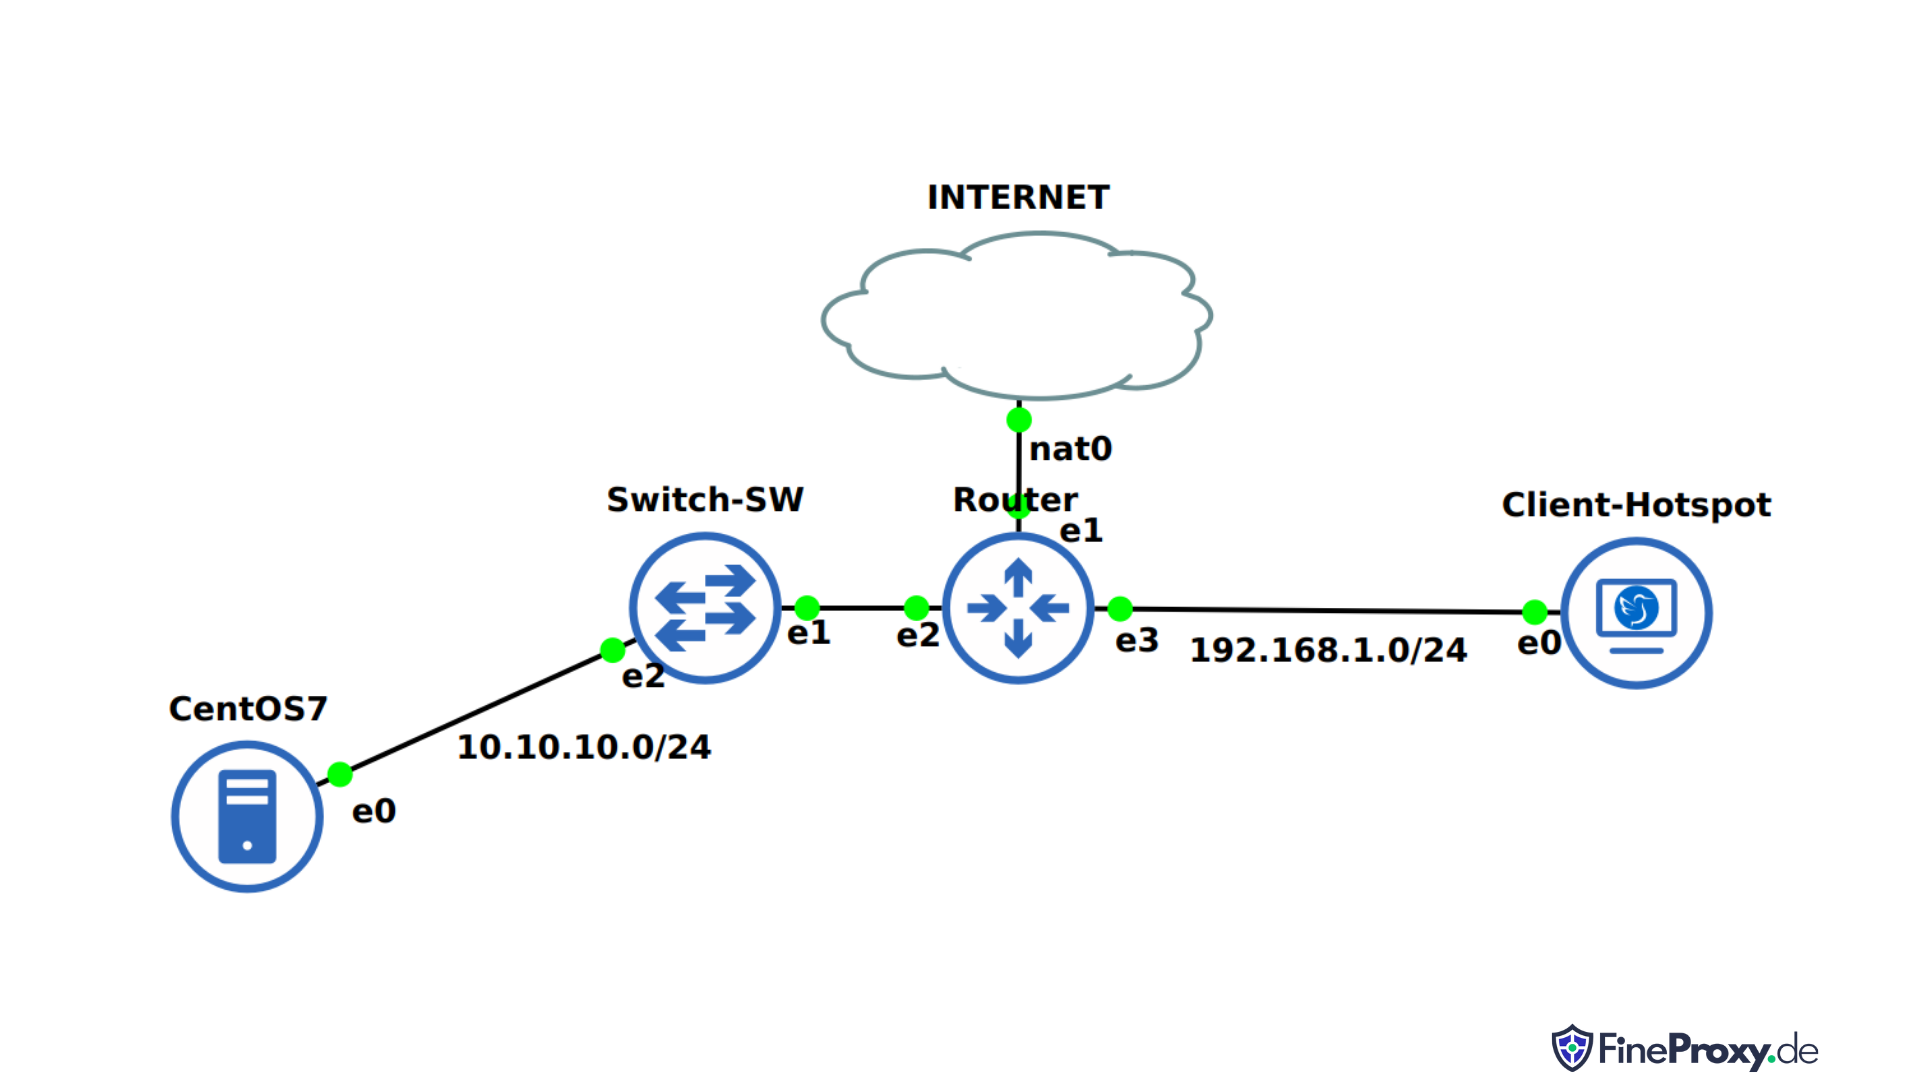
Squidなどの透過プロキシソフトウェアは、複数の方法でHTTPSトラフィックを処理できます。転送中にデータの宛先をシームレスに監視できると想像してみてください。ネットワーク管理者は、専用のHTTPS認証局を備えたプロキシサーバーを「中間者」として動作させ、HTTPSインターセプトを設定することもできます。
VPN
VPNは、デバイスから送信されるすべてのデータを暗号化することで、プライバシーとセキュリティを保護します。これにより、データの内容と宛先を判読できなくし、意図した宛先までスムーズに改変なく送信できます。ただし、機密性を高めるために、プロキシキャッシュによる速度面の利点を諦める必要があります。
SquidとIPtablesを使用して透過型HTTP+HTTPSプロキシサーバーを設定する方法
Squidとiptablesを使用した透過型HTTP+HTTPSプロキシは、オンラインコンテンツを安全に管理し、アクセスするための効率的な方法です。
Squidとiptablesを組み合わせることで、インターネットトラフィックは安全なプロキシサーバーを経由するようになり、リクエストのフィルタリング、よく利用されるオブジェクトのキャッシュ、ユーザー認証が可能になります。また、この組み合わせにより、HTTPとHTTPSの両方の接続でデータを安全に送信できるため、オンラインデータの保護をさらに強化できます。
さらに、透過型プロキシを使用すると、ユーザーはプロキシ経由でインターネットリソースにアクセスするために、ブラウザーやアプリケーションを手動で設定する必要がありません。そのため、プロキシを手動で設定する手間を気にせず、必要なコンテンツに簡単にアクセスできます。
Squidとiptablesを組み合わせることで、データのセキュリティを心配することなく、オンラインコンテンツを簡単かつ安全に管理できます。
この動画では、SysEng QuickがSquidとiptablesを使用して透過型HTTP+HTTPSプロキシを設定します。ローカルマシンのポート8080からのすべてのトラフィックを、プロキシサーバーのポート3128に転送します。これにより、プロキシサーバーを通過するすべてのトラフィックをフィルタリングし、監視できるようになります。
まとめ
目に見えず、音も立てない透過型プロキシの働きは、オンラインでのやり取りを向上させ、効率化するうえで大きな効果を発揮します。その柔軟性はクライアントとサーバーの双方に役立ち、ビジネスをより円滑かつ効率的にします。ブラウジング体験を向上させ、ネットワークトラフィックをより適切に制御できるようにすることで、こうしたプロキシは企業の成長を加速させます。