
هل تعلم أنه في كل مرة تتصل فيها بشبكة Wi-Fi عامة، تتعامل مع وسيط رقمي غير مرئي؟ تعرّف إلى الوكيل الشفاف، مدير حركة مرور الويب الذي يعمل خلف الكواليس، فيرشّح طلباتك عبر الإنترنت ويتحقق منها ويخزّنها بسلاسة، من دون العبث بعنوان IP الخاص بك. ومن المثير للإعجاب أنه لا يمكن اكتشافه تقريبًا، إذ ينفّذ هذا الميسّر الصامت وظائفه من دون أي إعداد من جانبك، ما يتيح لك تصفح الإنترنت بلا انقطاع.
انضم إلينا في هذه الرحلة المشوّقة، حيث نكشف عن وظائفه وتطبيقاته التجارية وطرق اكتشافه.
جدول المحتويات
- ما هو الوكيل الشفاف؟
- الوكلاء الشفافون والوكلاء الإجباريون
- إعدادات الوكيل الشفاف
- كيف يعمل الوكيل الشفاف؟
- استخدامات الوكيل الشفاف
- مزايا الوكلاء الشفافين وعيوبهم
- كيف تكتشف وكيلاً شفافًا؟
- الوكيل الشفاف مقابل الوكيل غير الشفاف
- شبكات VPN وHTTPS مقابل الوكلاء الشفافين
- كيفية إعداد خادم وكيل شفاف لـ HTTP+HTTPS باستخدام Squid وIPtables
- الخلاصة
ما هو الوكيل الشفاف؟
تُعرف الوكلاء الشفافة أيضًا باسم الوكلاء المضمنة أو المعترضة أو الإجبارية. تعترض هذه الخوادم المثيرة للاهتمام الاتصالات بذكاء بين المستخدمين النهائيين أو الأجهزة والإنترنت، مع بقائها «شفافة». وهذا يعني أنها تعمل من دون التدخل في الطلبات والاستجابات. ومن الأدوات مفتوحة المصدر المعروفة للوكيل الشفاف Squid Transparent Proxy Server.
تخيّل هذا الموقف: يتصفح مستخدم الإنترنت في العمل ويقرر قراءة مقال إخباري على cnn.com. بفضل الوكيل الشفاف، سيرى هذا المستخدم المحتوى نفسه تمامًا الذي كان سيراه في المنزل. أليس ذلك مذهلًا؟
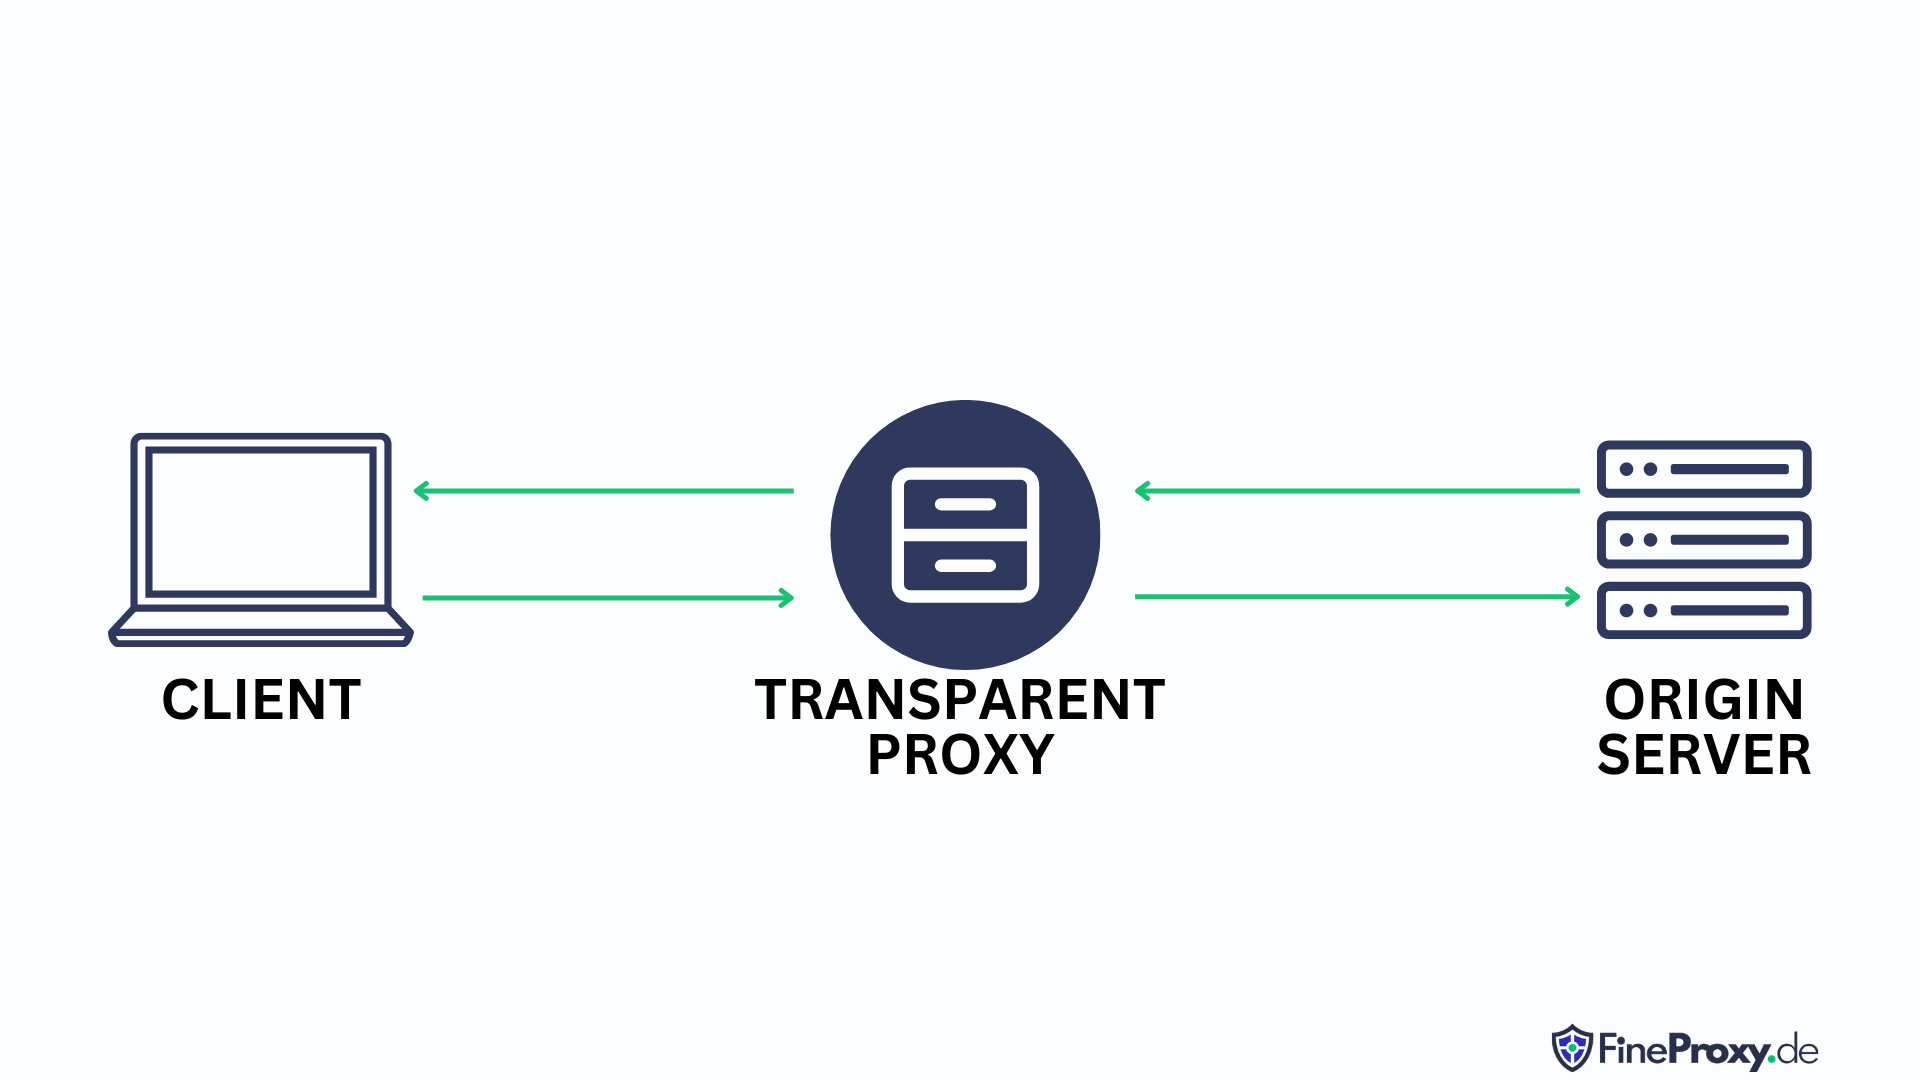
تخيّل أنك تتصفح الإنترنت وتقرأ مقالًا إخباريًا شيقًا على cnn.com، بينما تظن أن عادات تصفحك خاصة. لكنك لا تعلم أن صاحب عملك يراقب أنشطتك خلسةً بفضل وكيل غير ملحوظ على شبكة الشركة. ورغم أن تجربتك تبدو كما هي، فإن صاحب عملك يملك القدرة على مراقبة سلوكك عبر الإنترنت، بل وتقييد الوصول إلى مواقع معينة.
الوكلاء الشفافون والوكلاء الإجباريون
تُعرف الوكلاء الشفافة أيضًا باسم الوكلاء الإجباريين، لأنها تندمج بسلاسة في اتصال المستخدم من دون العبث بإعدادات الوكيل على جهازه. وتتيح هذه الخاصية الفريدة لمشغّلي الشبكات وأصحاب المواقع تطبيقها من دون إذن المستخدمين أو علمهم. ونتيجة لذلك، يمكن «فرض» وكيل شفاف على المستخدم من دون موافقته أو علمه (مع إبلاغ المستخدمين في كثير من الحالات بوجود وكيل).
لكن لا داعي للقلق، إذ توفر مواقع عديدة قوائم غير مصرح بها للوكلاء الشفافين لإبقاء المستخدمين على علم بأنهم خاضعون للمراقبة.
بحسب تعريفها، يُعدّ مشغّل الشبكة أو الموقع الوكلاء الشفافة، لا المستخدم النهائي.
إعدادات الوكيل الشفاف
اكتشف عالم الوكلاء الشفافين المشوّق وتعرّف إلى إعداداتهم الشائعة، مثل:
- مصادقة مميزة تربط بيانات اعتماد الخادم بسلاسة بالمستخدمين خلف الكواليس.
- أساليب اعتراض مثيرة للاهتمام، يمكن تخصيصها على مستوى نظام التشغيل أو جهاز التوجيه.
- إمكانات تخزين مؤقت غير مسبوقة لتحسين تجربة المستخدمين العائدين.
- خيار الوكيل العكسي المذهل، المصمم لتعزيز الأداء عند وضعه أمام خادم ويب.
- آليات تصفية فائقة تقيّد بمهارة الوصول إلى بروتوكولات أو منافذ محددة، مثل خدمات الدردشة وبث البيانات وسلاسل التورنت.
كيف يعمل الوكيل الشفاف؟
تخيّل بوّابًا سريًا يتولى طلباتك عبر الإنترنت بكفاءة وتكتم. أهلًا بك في عالم الوكلاء الشفافين! عندما ترسل طلبًا عبر الإنترنت، يأخذ حارس البوابة الإلكتروني هذا عنوان IP الخاص بك ويحوّله إلى عنوان عام قبل إرساله إلى وجهتك المقصودة. ولضمان وصول الاستجابة المنشودة إليك، يتذكر الوكيل عنوان IP الخاص بك، ويتعرف على الإجابة الواردة على أنها لك، وبذلك تكتمل دورة الاتصال.
من السهل الوصول إلى هذا الوسيط الرقمي، عادةً عبر برنامج مخصص أو إضافة مفيدة للمتصفح.
وعلى خلاف الوكلاء العاديين، تخفي الوكلاء الشفافة وجودها عن العميل ولا تغيّر أيًا من البيانات التي تمر عبرها. ونتيجة لذلك، لن يدرك مقدمو الطلبات وجود هذا النوع من الوكلاء، إذ تبدو الطلبات وكأنها صادرة عن المستخدم بدلًا من جهاز وسيط على الشبكة.
استخدامات الوكيل الشفاف
يمكنك نشر وكيل شفاف على جانب العميل، ما يعني أن الوكيل يعترض كل حركة المرور من نقطة نهاية العميل وإليها.
على جانب العميل
تشمل حالات استخدام الوكلاء الشفافين على جانب العميل ما يلي:
تصفية المحتوى
تكمن قوة الوكيل الشفاف في تصفية المحتوى غير المرغوب فيه بكفاءة من خلال إعدادات وكيل قابلة للتخصيص. تخيل موقفًا يُطلب فيه الوصول إلى موقع إلكتروني معين، وبدلًا من تمرير الطلب، يعترض الوكيل الاتصال بمهارة، ويعرض للمستخدم رسالة خطأ أو إشعارًا توضيحيًا.
وكلاء البوابة
تخيّل التناغم الذي يتيحه وكيل البوابة حين يعدّل حركة مرور الشبكة أو يحجبها بسلاسة وفقًا لقواعد محددة مسبقًا. تصوّر جدارًا ناريًا يعمل كوكيل شفاف، ويسمح بمرور حركة المرور بين شبكة داخلية والإنترنت، مع حظر أي حركة مرور تخالف جدول قواعده بسرعة.
التخزين المؤقت الشفاف
تخيل حرمًا جامعيًا يعج بالحركة، حيث يتصفح العديد من الطلاب الموقع الإخباري الرائج نفسه بشغف. ولتحسين تجربة التصفح لديهم، يبادر وكيل شفاف إلى العمل، فيخزّن المحتوى مؤقتًا بذكاء ليقدمه بسرعة للمستخدمين اللاحقين. لا يقتصر دور هذا البطل الرقمي على تعزيز الكفاءة، بل يجمع المؤسسات والمرافق والأحياء في مسعى تحقيق اتصال سلس.
مراقبة حركة المرور
من الاستخدامات الرئيسية للوكلاء الشفافين تحليل حركة مرور المستخدمين وسلوكهم على شبكتك بعمق، مع التصدي بحذر لسوء الاستخدام المحتمل، مثل سرقة البيانات واختراق بيانات الاعتماد على أيدي مشغّلي شبكات Wi-Fi العامة سيئي النية.
المصادقة
قد تستفيد نقاط اتصال Wi-Fi العامة ومزودو الإنترنت الخلوي من وسائل خفية، مثل الوكلاء الشفافين، لحث المستخدمين برفق على المصادقة على الشبكات والموافقة على شروط الخدمة. اكتشف سر استمرار مراقبة الاتصالات حتى بعد الحصول على إمكانية الوصول، إذ يراقب المشغّل خلسة كل تحركات المستخدم من خلال العيون الخفية للوكيل الشفاف.
على جانب الخادم
تشمل حالات استخدام الوكلاء الشفافين على جانب الخادم ما يلي:
اعتراض TCP للحماية من DoS
تعرّف على اعتراض TCP، وهو وكيل شفاف قوي قادر على إحباط هجمات إغراق SYN. وبصفته وسيطًا موثوقًا به، يتعامل هذا الوكيل المتين بمهارة مع طلبات العملاء الواردة، ويجتاز عملية المصافحة الثلاثية، ويربط بسلاسة بين نقطتي نهاية العميل والخادم.
ما يميّز اعتراض TCP هو مراقبته الدقيقة لطلبات TCP وقدرته على التكيّف عند رصد مشكلة. فمن خلال مراقبة مدة الاتصالات واعتماد مهلة انتظار تبلغ 30 ثانية في الظروف العادية، يضمن اعتراض TCP أن الاتصالات المشروعة وحدها يمكنها التواصل مع خادمك. ولكن عندما يتجاوز عدد الاتصالات غير النشطة حدًا محددًا مسبقًا، ينتقل الوكيل إلى «الوضع الهجومي»، ويحذف بسرعة أقدم اتصال غير نشط مقابل كل اتصال جديد يصل. جهّز خادمك باعتراض TCP واطمئن إلى أن حصنك المتصل بالإنترنت يحظى بحارس يقظ على الدوام.
في مشهد اليوم شديد الترابط، لم تعد وسائل الدفاع التقليدية قادرة على الصمود أمام هجمات حجب الخدمة الموزعة (DDoS) الضخمة. إذ يستطيع الخصوم الإلكترونيون، المسلحون بقدرات خوادم هائلة وجيوش من الحواسيب الميتة الحية، شن هجمات إغراق SYN هائلة، تمزق وحدات التحكم باعتراض TCP بسهولة.
ها نحن ندخل عصر التحصينات السحابية مثل خدمة الحماية من DDoS من Imperva، المصممة للصمود حتى في وجه أعنف عواصف DDoS. يتوسع نطاق هذه الحماة اليقظين بسرعة إلى مستويات هائلة، لحماية المجال من الهجمات التي تستهدف TCP، وكذلك طبقتي البروتوكول والتطبيق. أطلِق فجر عصر جديد من الأمن الرقمي بالاستفادة من تفوق خدمات الحماية من DDoS السحابية.
الوكيل الشفاف وشبكة CDN لتحسين الواجهة الأمامية
ستحظى بتصفح فائق السرعة بفضل شبكات توصيل المحتوى (CDN)، وهي منظومة رائعة من خوادم الوكلاء المنتشرة حول العالم، والمصممة لتقديم المحتوى بسرعة الضوء للمستخدمين من مواقع قريبة. ومن الأمثلة البارزة على شبكات CDN السلسة شبكة توصيل المحتوى العالمية من Imperva، التي تعمل كقوة خفية على جانب الخادم، وتركز على تحسين الواجهة الأمامية لتعزيز تجربة المستخدم.
أثناء تصفح المستخدمين للإنترنت، لا يتصلون مباشرة بالخادم الأساسي مطلقًا؛ بل يُقدَّم إليهم محتوى مخزّن مؤقتًا عبر شبكات CDN هذه، ما يؤدي إلى أداء مذهل وطلب أقل على موارد الخادم. استفد من قوة شبكة CDN لتحظى بتجربة تصفح لا مثيل لها!
مزايا وعيوب البروكسيات الشفافة
مثل أي أداة أخرى عبر الإنترنت، تأتي البروكسيات الشفافة مع بعض التبعات، أي قائمة من المزايا والعيوب. إليك بعضًا منها:
المزايا:
- تعزز هذه الأدوات الذكية سرعات التحميل وتحافظ على النطاق الترددي الصادر لتحقيق أقصى كفاءة.
- والأفضل من ذلك أن تطبيقها سهل للغاية؛ فأدوات معروفة مثل Squid Transparent Proxy Server تجعل الإعداد سريعًا وسلسًا. ودّع إعادة تهيئة النظام المرهقة، ورحّب بإعادة توجيه الشبكة بسلاسة لعدة عملاء.
- حتى أثناء حالات التحميل الزائد أو الأعطال، تتفوق البروكسيات الشفافة على نظيراتها الصريحة، بفضل عنصر الاعتراض المدمج فيها والمخصص لاستكشاف الأخطاء وإصلاحها وحل المشكلات بسرعة. حافظ على تقدمك بفضل الأداء الاستثنائي وسهولة الاستخدام اللذين توفرهما البروكسيات الشفافة.
العيوب:
- تنطوي البروكسيات الشفافة على بعض التحديات المعمارية ومخاطر الشبكة، وتتطلب فهمًا دقيقًا لتعديلات جانب العميل، كما تعتمد اعتمادًا كبيرًا على توافق أنظمة تشغيل الخوادم والأجهزة.
- احذر المخاطر المرتبطة بالإعدادات غير الصحيحة، إذ قد تؤدي إلى بطء الشبكة وعدم استقرار الاتصالات.
- علاوة على ذلك، يُعد ضمان أمن البيانات مهمة شاقة، إذ قد يشكل اختيار البروتوكول المناسب الفارق بين صد الهجمات الضارة واختراقات البيانات أو الوقوع ضحيتها. لا تثق إلا بالخبراء، فالمخاطر كبيرة والعواقب وخيمة.
كيف تكتشف البروكسي الشفاف؟
دون أن يدرك البعض ذلك، أصبحت البروكسيات الشفافة شائعة بشكل متزايد في الشبكات الرقمية، وقد يصعب على الشخص العادي معرفة ما إذا كانت طلبات الويب الخاصة به تمر عبر أحدها.
لحسن الحظ، هناك بعض الإجراءات التي يمكن أن تساعد في عملية التحقق هذه. فعلى سبيل المثال، ينبغي أن تُظهر ترويسات استجابة HTTP التي تحصل عليها من المواقع الإلكترونية X-Forwarded-For أو Via كمؤشر على استخدام بروكسي ضمن هذه الاستجابات؛ أو يمكن للمستخدمين الاستعانة بأدوات متخصصة عبر الإنترنت مصممة خصيصًا لأغراض اكتشاف البروكسيات، ويمكن الوصول إليها بسهولة عبر أي محرك بحث.
البروكسي الشفاف مقابل البروكسي غير الشفاف
بينما يظل البروكسي الشفاف متخفيًا، ويوجه طلبات العملاء بهدوء دون أن يُكتشف، يغيّر نظيره غير الشفاف تلك الطلبات بجرأة ويحجب إعداداته عن أعين المتطفلين.
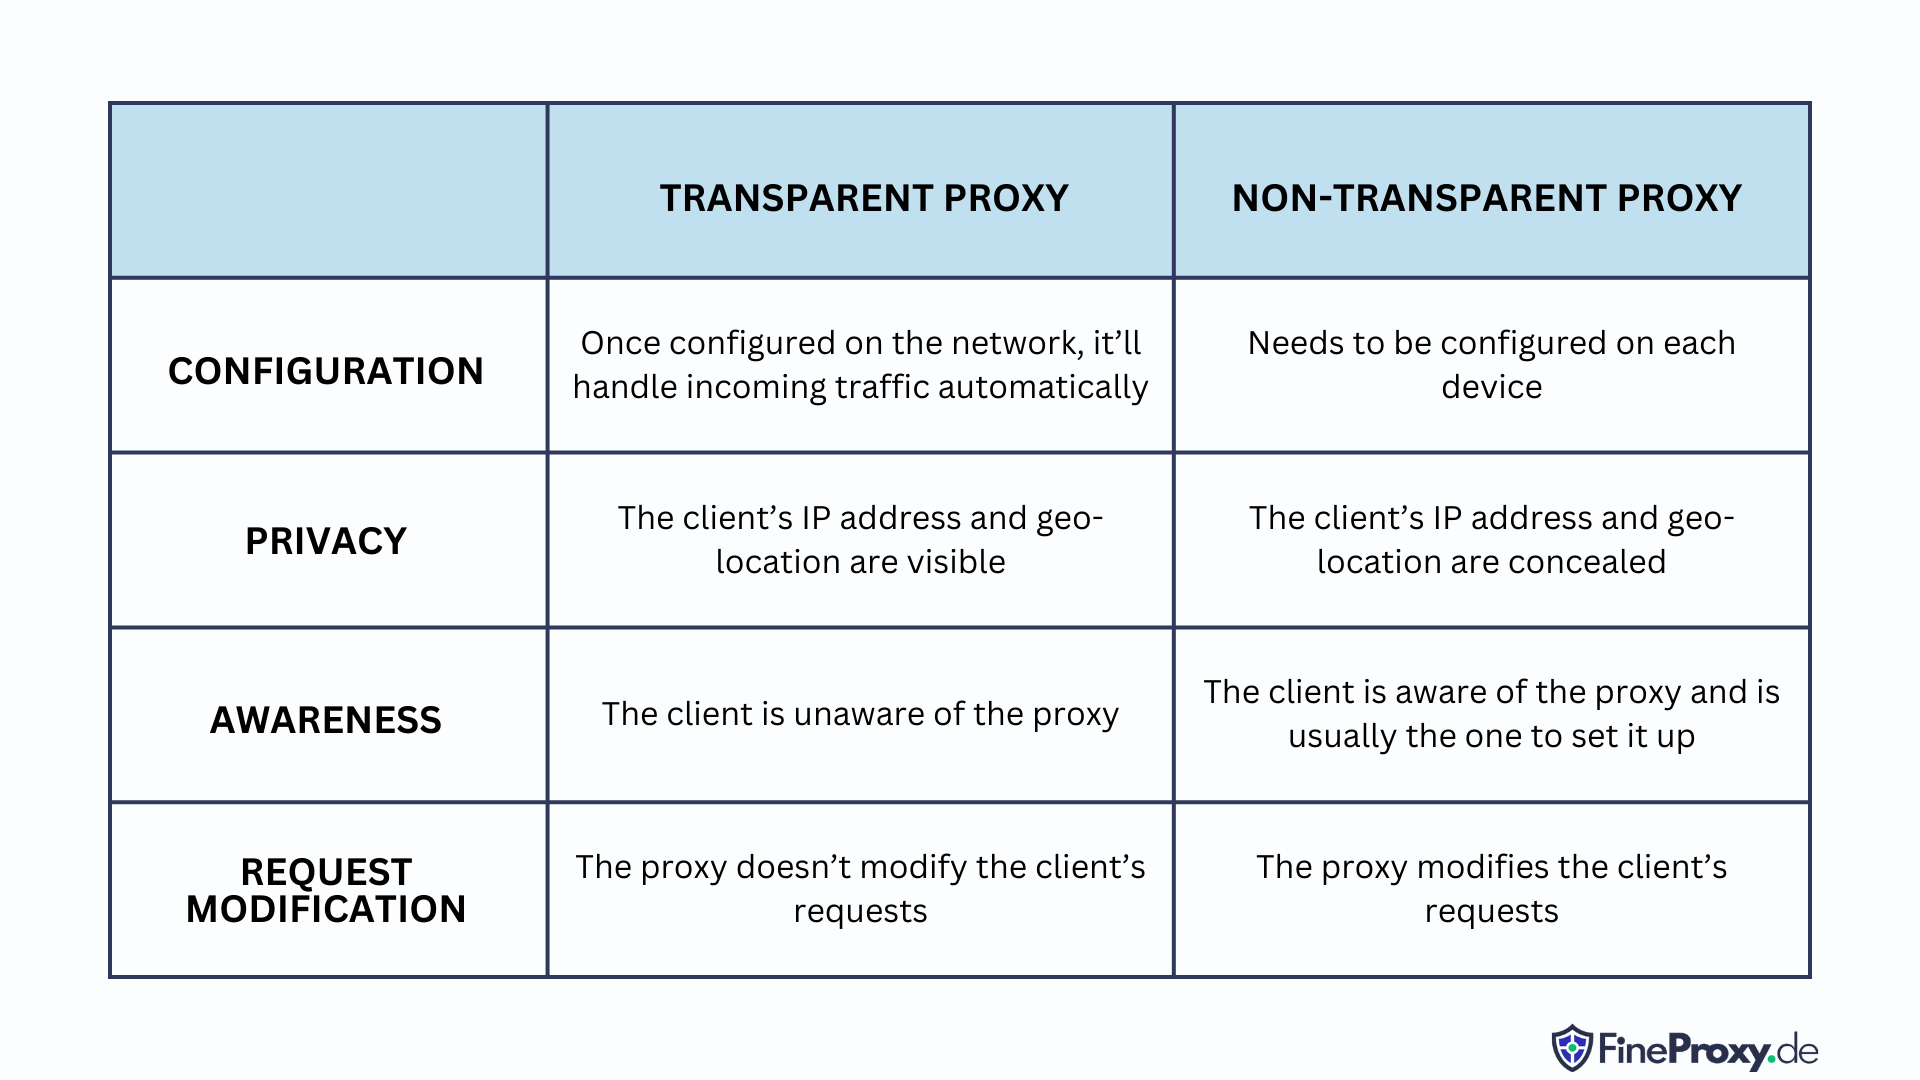
يسخر البروكسي غير الشفاف من الديدان وبرامج التجسس، ويوفر حاجزًا منيعًا عبر إخفاء وجوده تمامًا. تخيل عالمًا يحرس فيه هذان النوعان نطاقك الرقمي، ويوجهان الطلبات عبر جدران الحماية، بينما يظل العملاء غافلين تمامًا عن وجودهما الحامي.
شبكات VPN وHTTPS مقابل البروكسيات الشفافة
أثناء التصفح عبر الإنترنت، قد يراقب شخص غامض يُدعى «البروكسي الشفاف» بياناتك ويصفيها خلسة. ويمكن لهذا المخادع أيضًا تخزين بياناتك الثمينة لاستخدامها في مخططاته المستقبلية.
HTTPS
بمساعدة شريكه الموثوق، تشفير SSL، يحوّل HTTPS حركة مرور متصفحك المعتادة إلى شفرة سرية يستحيل فكها. فهو يحمي معلوماتك من أعين المتطفلين ويضمن وصولها بأمان إلى وجهتها.
لكن احذر! ثمة نقطة ضعف في درع HTTPS. فغالبًا ما تُترك حركة مرور DNS، وهي الرسول الموثوق الذي يكشف مسارات بياناتك المشفرة، دون حماية. لذلك، رغم أن المحتوى يظل مخفيًا، تبقى الوجهات مرئية للخصوم المحتملين.
يمكن لـ HTTPS وDNSSEC (نظام أسماء النطاقات المشفر) أن يتحدا لمواجهة البروكسي الشفاف وتوفير تجربة تصفح آمنة حقًا. ومع ذلك، قد يكون التوافق بين هذين البطلين في مجال الخصوصية صعبًا.
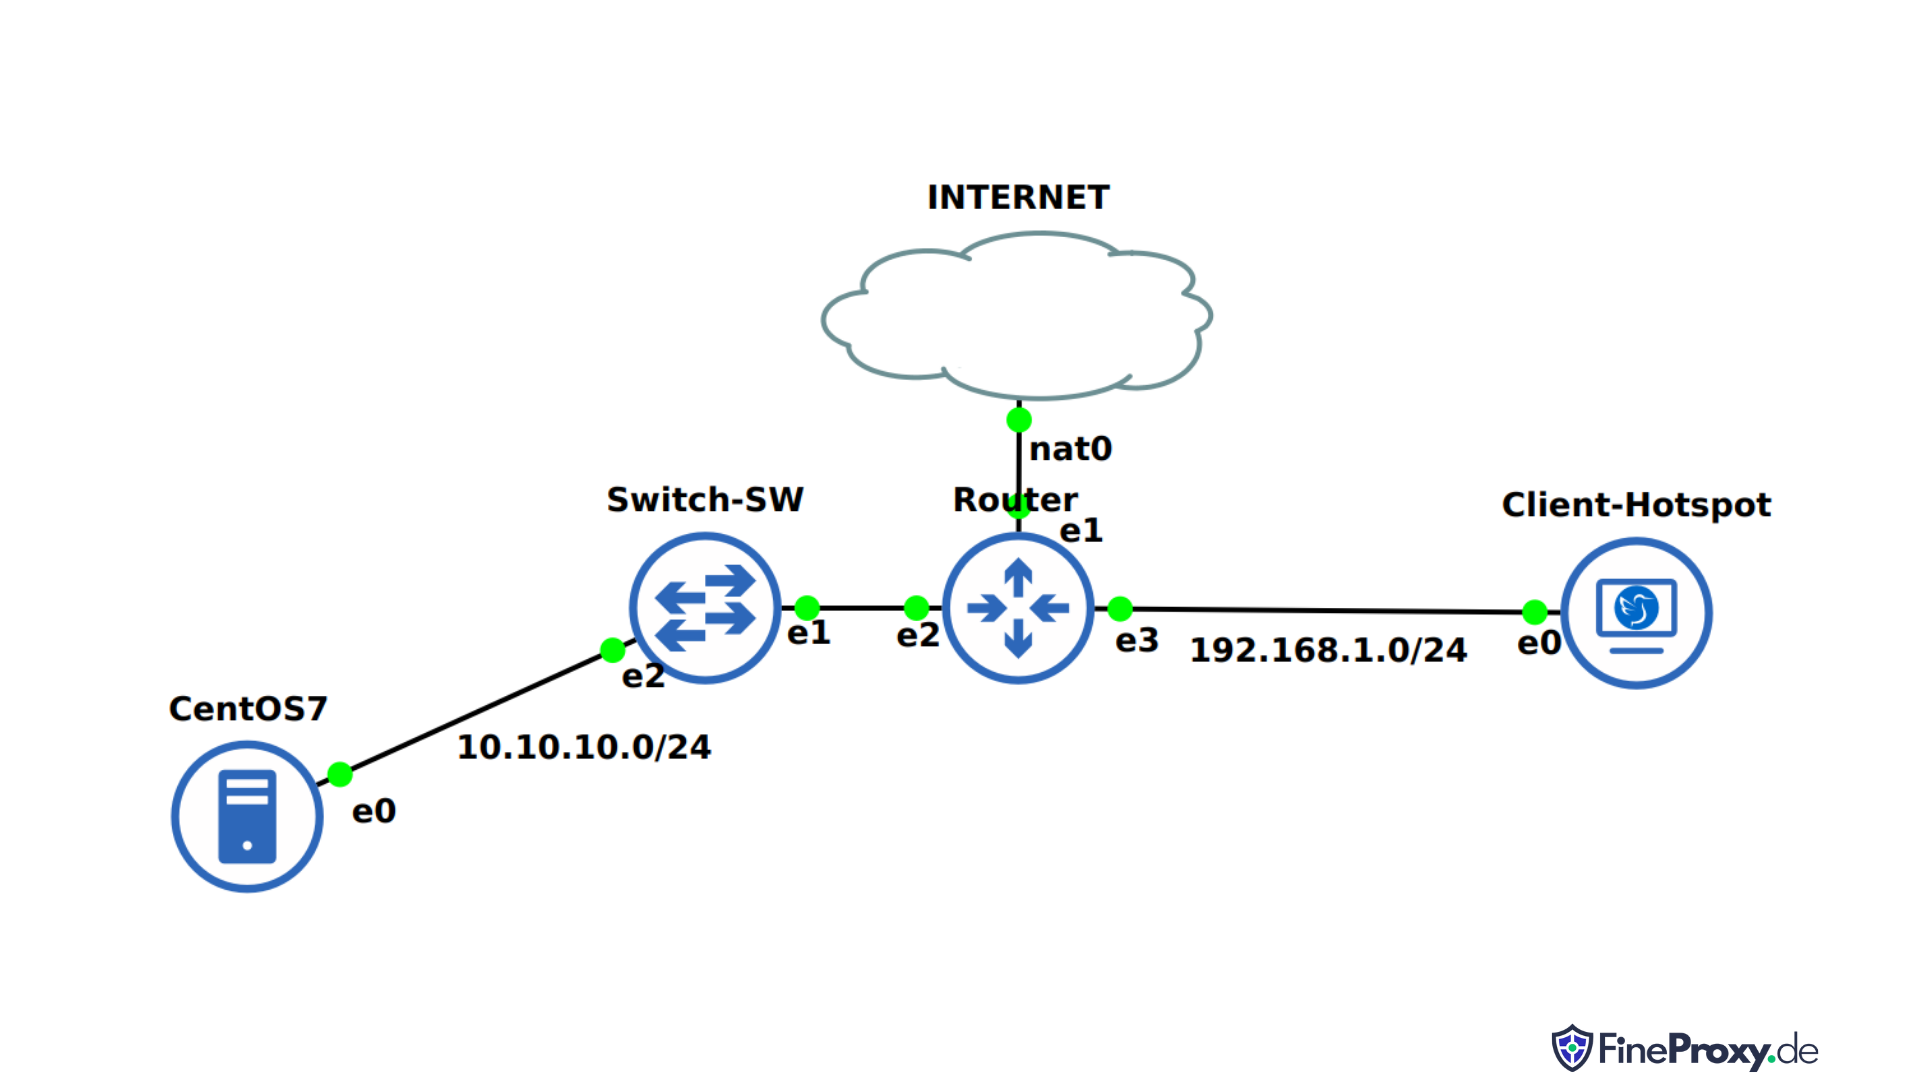
تستطيع برامج البروكسي الشفاف، مثل Squid، إدارة حركة مرور HTTPS بطرق متعددة. تخيل إمكانية مراقبة وجهات البيانات بسلاسة أثناء انتقالها! حتى إن بإمكان مسؤولي الشبكة إعداد اعتراض HTTPS بحيث يعمل خادم البروكسي كـ«وسيط بين طرفين» باستخدام سلطة إصدار شهادات HTTPS حصرية.
VPN
قد توفر لك شبكات VPN الخصوصية والأمان من خلال تشفير جميع البيانات الصادرة من جهازك، ما يجعل محتواها ووجهتها غير قابلين للتمييز، ويسمح بنقلها بسلاسة ودون تغيير إلى وجهتها المقصودة. لكن كن مستعدًا للتضحية بميزة السرعة التي يوفرها التخزين المؤقت للبروكسي مقابل تعزيز السرية.
كيفية إعداد خادم وكيل HTTP+HTTPS شفاف باستخدام Squid وIPtables
يوفر إعداد وكيل HTTP+HTTPS شفاف باستخدام Squid وiptables طريقة فعالة لإدارة المحتوى عبر الإنترنت والوصول إليه بأمان.
من خلال الجمع بين Squid وiptables، تُوجَّه حركة مرور الإنترنت عبر خادم وكيل آمن، مما يتيح تصفية الطلبات وتخزين العناصر الشائعة مؤقتًا، بالإضافة إلى توفير المصادقة للمستخدمين. كما يتيح هذا الجمع نقل البيانات بأمان عبر اتصالات HTTP وHTTPS على حد سواء، مما يوفر طبقة إضافية من الحماية لبياناتك عبر الإنترنت.
بالإضافة إلى ذلك، لا يحتاج المستخدمون إلى ضبط إعدادات متصفحاتهم أو تطبيقاتهم يدويًا للوصول إلى موارد الإنترنت عبر الوكيل عند استخدام الوكيل الشفاف. وهذا يسهّل على المستخدمين الوصول إلى المحتوى الذي يحتاجون إليه دون الحاجة إلى القلق بشأن إعداد الوكيل يدويًا.
من خلال الجمع بين Squid وiptables، يمكنك إدارة محتواك عبر الإنترنت بسهولة وأمان دون الحاجة إلى القلق بشأن أمان بياناتك.
في هذا الفيديو، سيُعدّ SysEng Quick وكيل HTTP+HTTPS شفافًا باستخدام Squid وiptables. سيحوّل كل حركة المرور من المنفذ 8080 على جهازنا المحلي إلى المنفذ 3128 على خادم الوكيل. وسيسمح لنا ذلك بتصفية كل حركة المرور التي تمر عبر خادم الوكيل ومراقبتها.
الخلاصة
يؤدي سحر الوكلاء الشفافين غير المرئيين والصامتين دورًا رائعًا في الارتقاء بالتفاعلات عبر الإنترنت وتبسيطها. وتخدم مرونتهم العملاء والخوادم على حد سواء، مما يجعل سير الأعمال أكثر سلاسة وكفاءة. ومن خلال تحسين تجارب التصفح وتوفير تحكم أفضل في حركة مرور الشبكة، تدفع هذه الخوادم الوكيلة الشركات نحو مسار نمو متسارع.