
Halka açık Wi-Fi'ye her bağlandığınızda görünmez bir dijital aracıyla etkileşim kurduğunuzu biliyor muydunuz? IP adresinize müdahale etmeden çevrimiçi isteklerinizi sorunsuzca filtreleyen, doğrulayan ve saklayan, arka planda çalışan bir web trafiği yöneticisi olan şeffaf proxy ile tanışın. Dikkat çekmeden çalışan bu sessiz yardımcı, herhangi bir yapılandırma yapmanızı gerektirmeden işlevlerini yerine getirir ve interneti kesintisiz kullanmanıza olanak tanır.
İşlevlerini, ticari uygulamalarını ve tespit yöntemlerini keşfedeceğimiz bu ilgi çekici yolculukta bize katılın.
İçindekiler
- Şeffaf Proxy Nedir?
- Şeffaf Proxy'ler ve Zorunlu Proxy'ler
- Şeffaf Proxy Ayarları
- Şeffaf Proxy Nasıl Çalışır?
- Şeffaf Proxy'nin Kullanım Alanları
- Şeffaf Proxy'lerin Avantajları ve Dezavantajları
- Şeffaf Proxy Nasıl Tespit Edilir?
- Şeffaf Proxy ve Şeffaf Olmayan Proxy
- VPN'ler ve HTTPS ile Şeffaf Proxy'ler
- Squid ve IPtables Kullanarak Şeffaf HTTP+HTTPS Proxy Sunucusu Nasıl Kurulur?
- Sonuç
Şeffaf Proxy Nedir?
Şeffaf proxy'ler satır içi proxy, araya giren proxy veya zorunlu proxy olarak da bilinir. Bu ilgi çekici sunucular, “şeffaf” kalırken son kullanıcılar ya da cihazlarla internet arasındaki bağlantıları ustalıkla keser. Yani isteklere ve yanıtlara müdahale etmeden çalışırlar. İyi bilinen açık kaynaklı şeffaf proxy araçlarından biri Squid Şeffaf Proxy Sunucusu'dur.
Şöyle düşünün: İş yerindeki bir kullanıcı internette gezinirken cnn.com'daki bir haber makalesini okumaya karar verir. Şeffaf proxy sayesinde bu kullanıcı, evde göreceği içeriğin aynısını görür. Harika, değil mi?
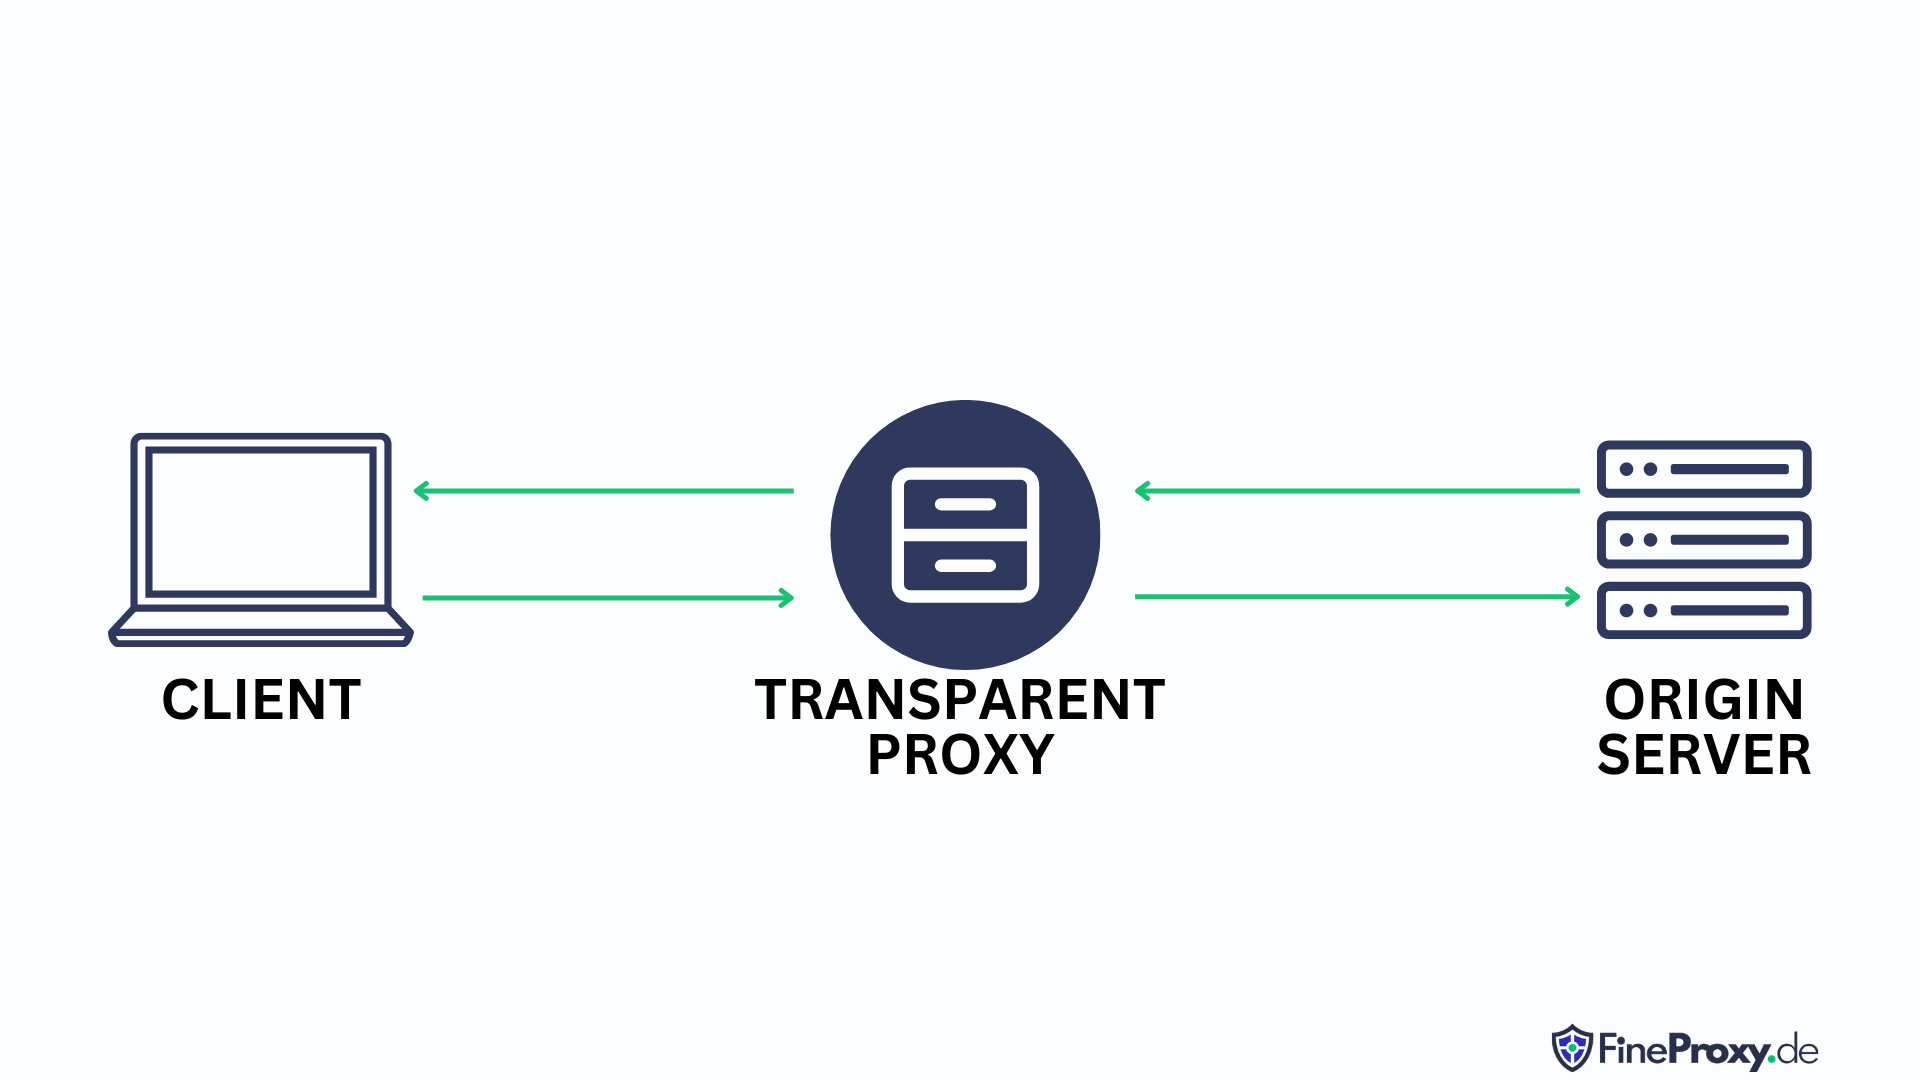
İnternette gezindiğinizi ve cnn.com'da ilgi çekici bir haber makalesi okuduğunuzu, tüm bunları yaparken gezinme alışkanlıklarınızın gizli olduğunu düşündüğünüzü hayal edin. Kurumsal ağdaki gizli bir proxy sayesinde işvereninizin eylemlerinizi gizlice izlediğinden haberiniz yoktur. Deneyim değişmemiş gibi görünse de işvereniniz çevrimiçi davranışlarınızı izleyebilir ve belirli sitelere erişimi kısıtlayabilir.
Şeffaf Proxy'ler ve Zorunlu Proxy'ler
Şeffaf proxy'ler, bilgisayarınızın proxy ayarlarına müdahale etmeden kullanıcının bağlantısına sorunsuzca entegre oldukları için zorunlu proxy olarak da bilinir. Bu benzersiz özellik, ağ operatörlerinin ve web sitesi sahiplerinin bu proxy'leri kullanıcıların izni veya haberi olmadan uygulamasına olanak tanır. Sonuç olarak, şeffaf bir proxy kullanıcının rızası veya bilgisi olmadan ona “zorla” uygulanabilir (ancak birçok durumda kullanıcılara bir proxy'nin varlığı hakkında bilgi verilir).
Ancak endişelenmeyin; kullanıcıları izlenip izlenmedikleri konusunda bilgilendirmek için çok sayıda web sitesi izinsiz şeffaf proxy listeleri sunar.
Tanım gereği şeffaf proxy'ler, son kullanıcı tarafından değil, bir ağın veya web sitesinin operatörü tarafından kurulur.
Şeffaf Proxy Ayarları
Şeffaf proxy'lerin heyecan verici dünyasını keşfedin ve şu yaygın ayarlarında ustalaşın:
- Sunucu kimlik bilgilerini arka planda kullanıcılarla sorunsuzca ilişkilendiren etkileyici kimlik doğrulama.
- İşletim sistemi veya yönlendirici düzeyinde özelleştirilebilen ilgi çekici müdahale yöntemleri.
- Geri dönen kullanıcılar için deneyimi iyileştiren benzersiz önbellekleme özellikleri.
- Web sunucusunun önüne yerleştirildiğinde performansı artırmak üzere tasarlanmış etkileyici ters proxy seçeneği.
- Sohbet hizmetleri, veri akışı ve torrent bağlantıları gibi belirli protokollere veya bağlantı noktalarına erişimi ustalıkla kısıtlayan üstün filtreleme mekanizmaları.
Şeffaf Proxy Nasıl Çalışır?
İnternet sorgularınızı görev bilinciyle ve gizlice işleyen gizli bir kapı görevlisi düşünün. Şeffaf proxy dünyasına hoş geldiniz! Çevrimiçi bir istek gönderdiğinizde bu siber kapı bekçisi, özel IP adresinizi alıp hedefinize iletmeden önce genel bir IP adresine dönüştürür. İstediğiniz yanıtı aldığınızdan emin olmak için proxy, özel IP adresinizi aklında tutar ve gelen yanıtı sizin isteğiniz olarak tanıyarak iletişim döngüsünü tamamlar.
Bu dijital aracıya erişmek çok kolaydır; genellikle özel bir yazılım veya kullanışlı bir tarayıcı uzantısı aracılığıyla sağlanır.
Normal proxy'lerin aksine şeffaf proxy'ler varlıklarını istemciden gizler ve içlerinden gönderilen verileri değiştirmez. Böylece istekler ağdaki bir aracı cihazdan geliyormuş gibi değil, doğrudan kullanıcıdan geliyormuş gibi göründüğünden istekte bulunanlar bu tür bir proxy'den habersiz kalır.
Şeffaf Proxy Kullanım Alanları
İstemci tarafında şeffaf bir proxy dağıtabilirsiniz; bu, istemci uç noktasına gelen ve buradan giden tüm trafiğin proxy tarafından yakalandığı anlamına gelir.
İstemci Tarafında
İstemci tarafındaki şeffaf proxy'lerin kullanım alanları şunlardır:
İçerik Filtreleme
Şeffaf proxy'nin gücü, özelleştirilebilir proxy ayarları aracılığıyla istenmeyen içeriği verimli bir şekilde filtrelemesidir. Belirli bir web sitesine erişilmeye çalışıldığını ve proxy'nin isteği iletmek yerine bağlantıyı ustaca yakalayarak kullanıcıya bir hata mesajı veya bilgilendirici bir bildirim sunduğunu düşünün.
Ağ Geçidi Proxy'leri
Önceden tanımlanmış kurallara göre ağ trafiğini sorunsuzca değiştiren veya engelleyen bir ağ geçidi proxy'sinin sinerjisini düşünün. Dahili bir ağ ile İnternet arasında trafiğin akmasına izin verirken kural tablosunu ihlal eden trafiği hızla engelleyen, şeffaf proxy olarak çalışan bir güvenlik duvarını gözünüzde canlandırın.
Şeffaf Önbelleğe Alma
Sayısız öğrencinin aynı popüler haber sitesini hevesle incelediği hareketli bir üniversite kampüsünü düşünün. Göz atma deneyimlerini iyileştirmek için şeffaf bir proxy devreye girer ve içeriği ustalıkla önbelleğe alarak sonraki kullanıcılara hızla sunar. Bu dijital kahraman yalnızca verimliliği artırmakla kalmaz, aynı zamanda kesintisiz bağlantı arayışında kuruluşları, tesisleri ve mahalleleri bir araya getirir.
Trafik İzleme
Şeffaf proxy'lerin başlıca kullanım alanlarından biri, ağınızdaki kullanıcı trafiğini ve davranışlarını ayrıntılı şekilde analiz ederken, güvenilmez halka açık Wi-Fi operatörlerinin veri hırsızlığı ve kimlik bilgilerini ele geçirme gibi olası kötüye kullanımlarına karşı tetikte olmaktır.
Kimlik Doğrulama
Kullanıcıları ağlarda kimliklerini doğrulamaya ve hizmet koşullarını kabul etmeye nazikçe zorlamak için şeffaf proxy'ler gibi gizli güçlerden yararlanan halka açık Wi-Fi noktalarının ve hücresel internet sağlayıcılarının gizemli dünyasını keşfedin. Erişim sağlandıktan sonra bile bağlantıların nasıl izlenmeye devam ettiğinin sırrını öğrenin: operatör, şeffaf proxy'nin görünmez gözleri aracılığıyla kullanıcının her hareketini gizlice izler.
Sunucu Tarafında
Sunucu tarafındaki şeffaf proxy'lerin kullanım alanları şunlardır:
DoS Koruması için TCP Intercept
TCP Intercept ile tanışın: SYN flood saldırılarını alt etme yeteneğine sahip güçlü bir şeffaf proxy. Güvenilir bir aracı olarak görev yapan bu sağlam proxy, gelen istemci isteklerini ustalıkla yönetir, üç yönlü el sıkışma sürecini yürütür ve hem istemci hem de sunucu uç noktalarını sorunsuzca birbirine bağlar.
TCP Intercept'i öne çıkaran özellik, TCP isteklerini dikkatle gözlemlemesi ve bir sorun tespit ettiğinde uyum sağlayabilmesidir. Bağlantı sürelerini izleyerek ve normal koşullarda 30 saniyelik bir bekleme süresi uygulayarak TCP Intercept, sunucunuzla yalnızca meşru bağlantıların iletişim kurmasını sağlar. Ancak etkin olmayan bağlantıların sayısı önceden belirlenen bir sınırı aştığında proxy “agresif moda” geçer ve gelen her yeni bağlantı için en eski etkin olmayan bağlantıyı hızla ortadan kaldırır. Sunucunuzu TCP Intercept ile donatın ve çevrimiçi kalenizin her an tetikte bir koruyucusu olduğunu bilerek rahatlayın.
Günümüzün hiper bağlantılı ortamında geleneksel savunmalar, büyük ölçekli Dağıtık Hizmet Reddi (DDoS) saldırılarına karşı artık ayakta kalamıyor. Güçlü sunucular ve zombi bilgisayar ordularıyla donanmış siber düşmanlar, devasa SYN flood saldırıları düzenleyerek TCP Intercept denetleyicilerini kolayca etkisiz hâle getirebilir.
Imperva’nın DDoS Protection çözümü gibi bulut tabanlı tahkimatların çağına girin: en şiddetli DDoS fırtınalarına bile dayanmak için tasarlandılar. Bu tetikte koruyucular hızla devasa ölçeklere ulaşarak sistemi yalnızca TCP saldırılarından değil, protokol ve uygulama katmanı saldırılarından da korur. Bulut tabanlı DDoS hizmetlerinin üstünlüğünü benimseyerek dijital güvenlikte yeni bir çağ başlatın.
Ön Uç Optimizasyonu için Şeffaf Proxy ve CDN
Dünya geneline yayılmış ve içeriği kullanıcılara yakındaki konumlardan ışık hızında sunmak üzere tasarlanmış muhteşem bir proxy sunucuları ağı olan İçerik Dağıtım Ağları (CDN'ler) sayesinde ışık hızında gezinmenin keyfini çıkarabilirsiniz. Sorunsuz çalışan bir CDN'nin başlıca örneği, sunucu tarafında görünmez bir güç merkezi gibi çalışan ve kullanıcı deneyimini iyileştirmek için ön uç optimizasyonuna odaklanan Imperva’nın Global Content Delivery Network ağıdır.
Kullanıcılar internette gezinirken temel sunucuyla hiçbir zaman doğrudan bağlantı kurmaz; bunun yerine bu CDN'ler aracılığıyla önbelleğe alınmış içerikleri alırlar. Böylece etkileyici bir performans elde edilir ve sunucu kaynaklarına duyulan ihtiyaç en aza iner. Eşsiz bir gezinme deneyimi için CDN'nin gücünden yararlanın!
Şeffaf Proxy'lerin Avantajları ve Dezavantajları
Diğer tüm çevrimiçi araçlar gibi şeffaf proxy'lerin de beraberinde getirdiği bazı avantaj ve dezavantajlar vardır. İşte bunlardan bazıları:
Avantajları:
- Bu akıllı araçlar, yükleme hızlarını artırır ve en yüksek verimlilik için yukarı akış bant genişliğinden tasarruf sağlar.
- Hepsinden iyisi, uygulamaları çok kolaydır. Squid Transparent Proxy Server gibi bilinen araçlar kurulumu hızlı ve sorunsuz hâle getirir. Zahmetli sistem yeniden yapılandırmalarına veda edin ve birden fazla istemci için sorunsuz ağ yönlendirmesine merhaba deyin.
- Şeffaf proxy'ler, hızlı sorun giderme ve çözüm için tasarlanmış yerleşik müdahale özellikleri sayesinde aşırı yüklenmelerde veya çökmelerde bile açık proxy'lerden daha iyi performans gösterir. Şeffaf proxy'lerin sunduğu eşsiz performans ve kullanım kolaylığıyla bir adım önde olun.
Dezavantajları:
- Şeffaf proxy'lerin, istemci tarafındaki değişikliklerin iyi anlaşılmasını gerektiren ve büyük ölçüde uyumlu sunucu işletim sistemlerine ve cihazlara bağlı olan bazı mimari zorlukları ve ağ riskleri vardır.
- Yanlış yapılandırmaların yol açabileceği sorunlara karşı dikkatli olun; bunlar ağın yavaşlamasına ve bağlantıların kararsızlaşmasına neden olabilir.
- Ayrıca veri güvenliğini sağlamak zorlu bir iştir. Doğru protokol seçimi, kötü amaçlı saldırılara ve veri ihlallerine karşı savunmanızın başarısını belirleyebilir. Riskler yüksek, sonuçlar ağır olduğundan yalnızca uzmanlara güvenin.
Şeffaf Proxy Nasıl Tespit Edilir?
Bazılarının farkında olmadığı üzere, şeffaf proxy'ler dijital ağlarda giderek yaygınlaşmıştır ve sıradan bir kullanıcının web isteklerinin bir proxy üzerinden yönlendirilip yönlendirilmediğini anlaması zor olabilir.
Neyse ki bu doğrulama sürecine yardımcı olabilecek birkaç yöntem vardır. Örneğin, web sitelerinden alınan HTTP yanıt başlıklarında, bu yanıtlarda proxy kullanıldığını gösteren X-Forwarded-For veya Via ifadeleri bulunmalıdır. Alternatif olarak kullanıcılar, herhangi bir arama motorundan kolayca erişilebilen ve özellikle proxy tespiti için tasarlanmış çevrimiçi araçları kullanabilir.
Şeffaf Proxy ve Şeffaf Olmayan Proxy
Şeffaf proxy, fark edilmeden istemci isteklerini sessizce yönlendirirken, şeffaf olmayan karşılığı bu istekleri cesurca değiştirir ve ayarlarını meraklı gözlerden saklar.
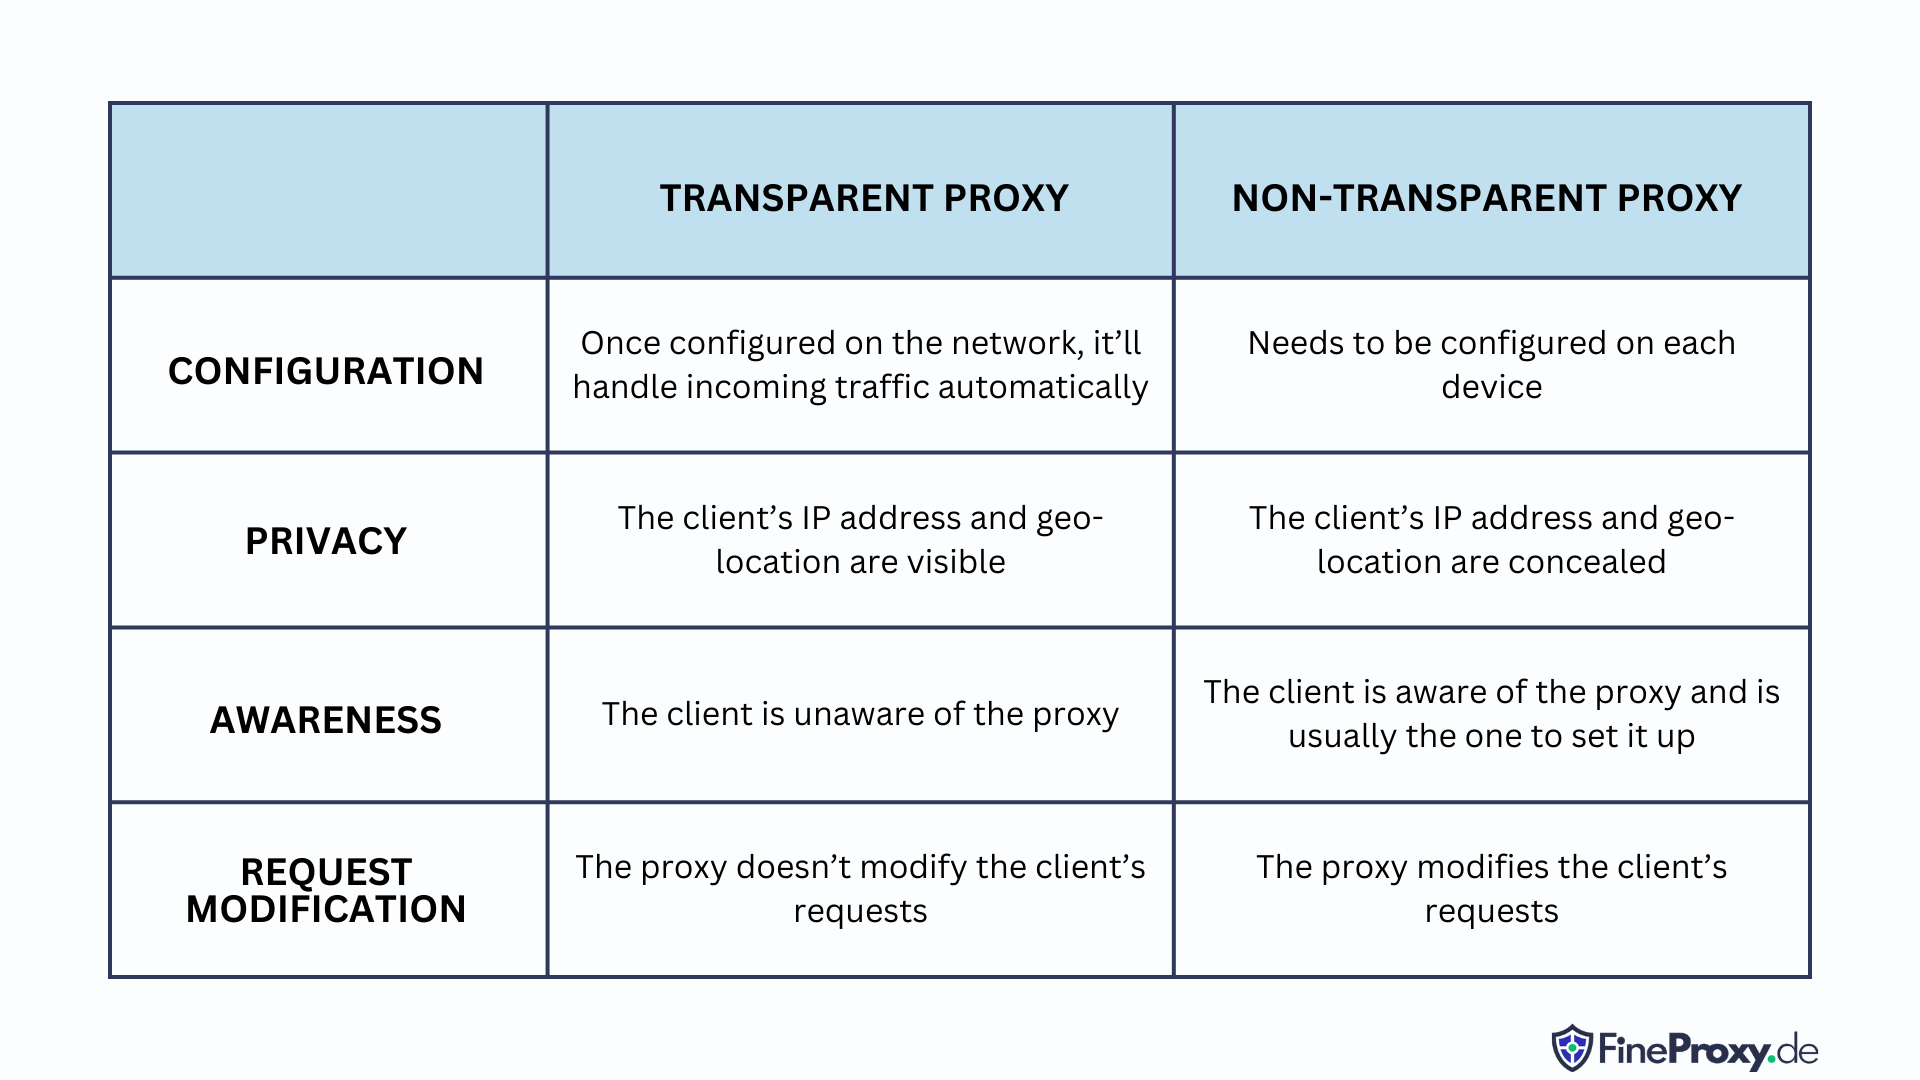
Şeffaf olmayan proxy, solucanlara ve casus yazılımlara meydan okur, varlığını tamamen gizleyerek aşılamaz bir bariyer oluşturur. Bu iki türün dijital alanınızı koruduğu, istekleri güvenlik duvarlarından yönlendirdiği ve istemcilerin koruyucu varlıklarından habersiz kaldığı bir dünya hayal edin.
VPN'ler ve HTTPS ile Şeffaf Proxy'ler
Çevrimiçi gezinirken verileriniz, “şeffaf proxy” adı verilen gizemli bir figür tarafından fark ettirmeden izlenip filtrelenebilir. Bu aldatma ustası, değerli verilerinizi gelecekteki amaçları doğrultusunda saklayabilir bile.
HTTPS
Sadık yardımcısı SSL şifrelemesiyle HTTPS, sıradan tarayıcı trafiğinizi kırılamaz bir gizli koda dönüştürür. Bilgilerinizi meraklı gözlerden korur ve varış noktasına güvenle ulaşmasını sağlar.
Ama dikkat! HTTPS'in zırhında bir gedik var. Şifrelenmiş verilerinizin rotalarını gösteren güvenilir haberci DNS trafiği çoğu zaman korumasız kalır. Bu nedenle içerik gizli kalırken varış noktaları potansiyel düşmanlar tarafından hâlâ görülebilir.
HTTPS ve DNSSEC (şifrelenmiş DNS) birlikte çalışarak şeffaf proxy'ye meydan okuyabilir ve gerçekten güvenli bir gezinme deneyimi sunabilir. Ancak bu gizlilik savunucularının uyumluluğu sorunlu olabilir.
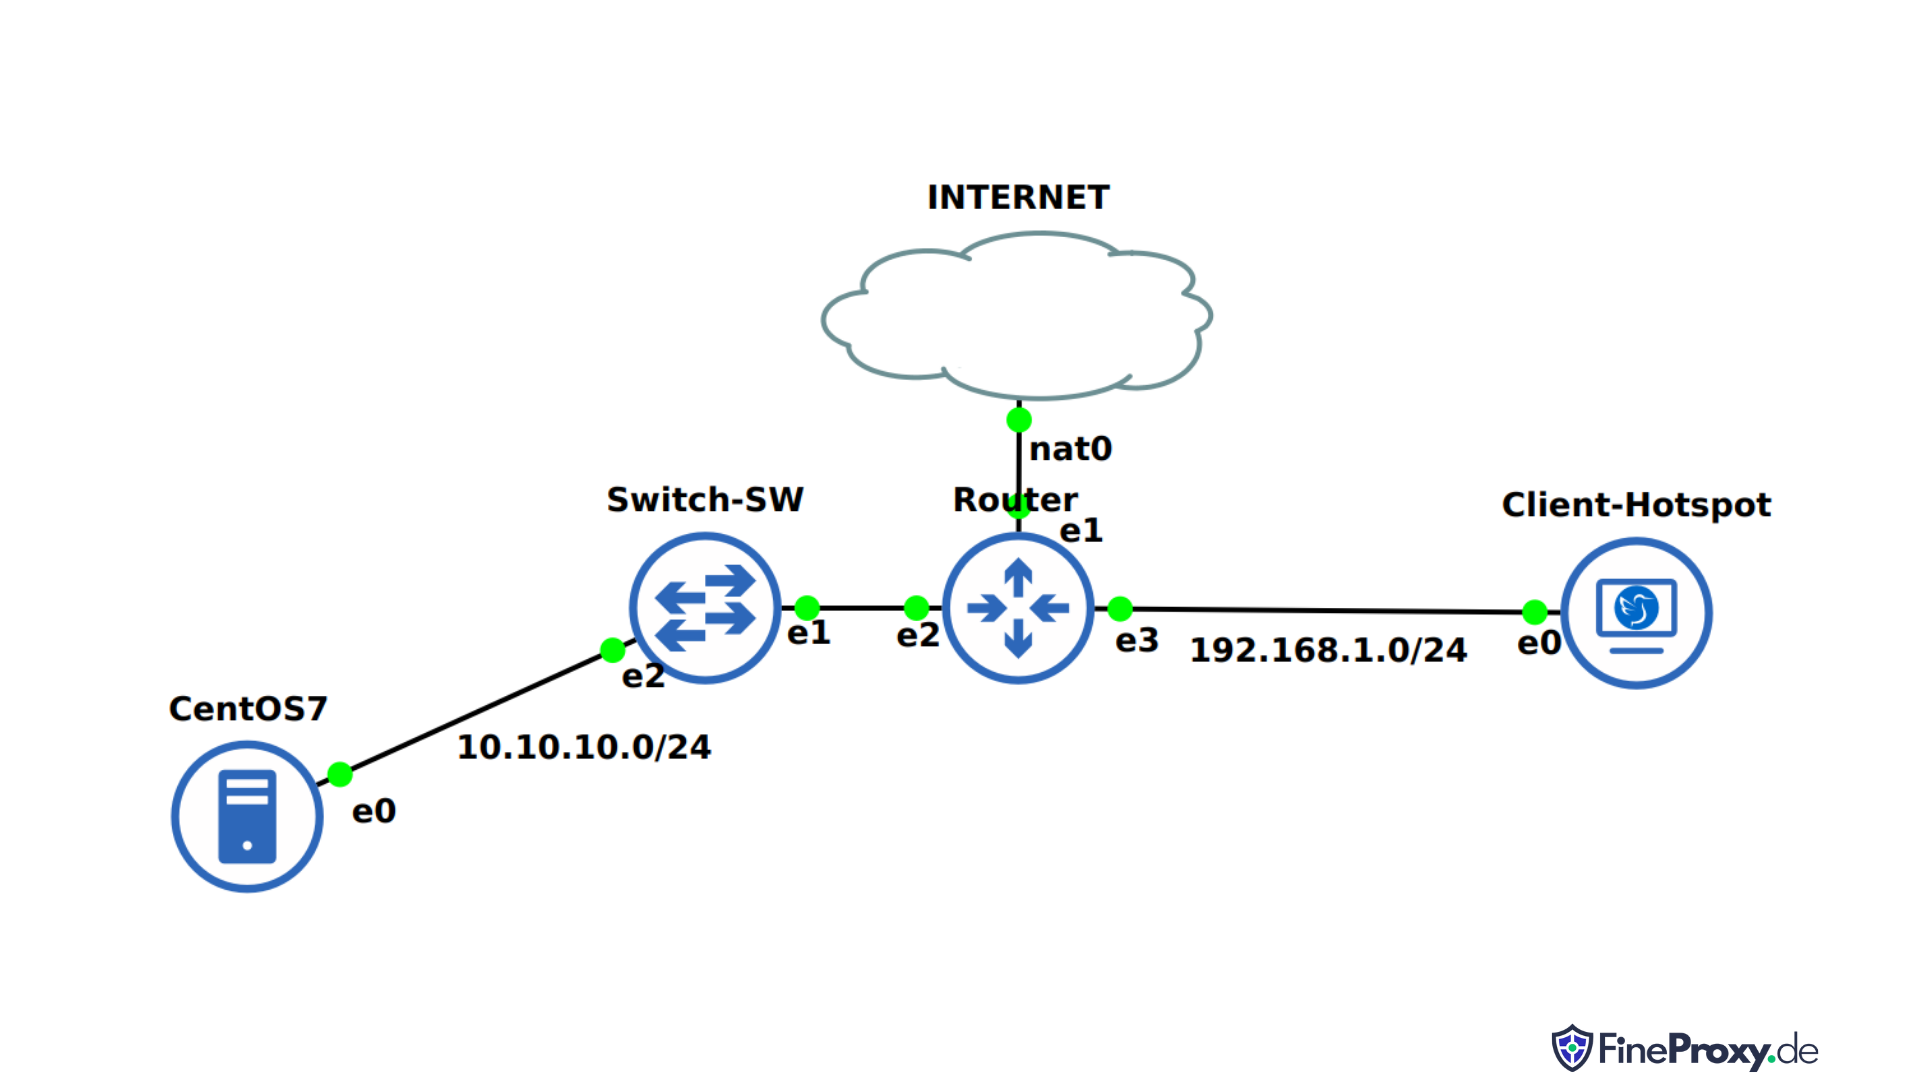
Squid gibi şeffaf proxy yazılımları, HTTPS trafiğini çeşitli şekillerde yönetebilir. Aktarım sırasında veri varış noktalarını sorunsuzca izleyebildiğinizi hayal edin! Ağ yöneticileri, özel bir HTTPS sertifika yetkilisiyle proxy sunucusunu “aracı” olarak kullanarak HTTPS müdahalesi de ayarlayabilir.
VPN
VPN'ler, cihazınızdaki tüm verileri şifreleyerek içeriklerinin ve varış noktalarının çözümlenmesini etkili bir şekilde imkânsız hâle getirip amaçlanan varış noktasına sorunsuz ve değişmeden iletilmelerini sağlayarak size gizlilik ve güvenlik sunabilir. Ancak daha yüksek gizlilik uğruna proxy önbelleğinin hız avantajından vazgeçmeye hazır olun.
Squid ve IPtables Kullanarak Şeffaf HTTP+HTTPS Proxy Sunucusu Nasıl Kurulur
Squid ve iptables ile şeffaf HTTP+HTTPS proxy kullanımı, çevrimiçi içerikleri güvenli bir şekilde yönetmek ve bunlara erişmek için etkili bir yol sunar.
Squid ve iptables'ı bir araya getirerek internet trafiği güvenli bir proxy sunucusu üzerinden yönlendirilir; böylece istekler filtrelenebilir, sık kullanılan nesneler önbelleğe alınabilir ve kullanıcılara kimlik doğrulama sağlanabilir. Bu birleşim, verilerin hem HTTP hem de HTTPS bağlantıları üzerinden güvenli bir şekilde iletilmesini de sağlayarak çevrimiçi verilerinize ek bir koruma katmanı sunar.
Ayrıca şeffaf proxy kullanımı sayesinde kullanıcıların internet kaynaklarına proxy üzerinden erişmek için tarayıcılarını veya uygulamalarını elle yapılandırmaları gerekmez. Böylece kullanıcılar proxy'yi elle kurma endişesi yaşamadan ihtiyaç duydukları içeriğe daha kolay erişebilir.
Squid ve iptables'ı bir araya getirerek verilerinizin güvenliği konusunda endişelenmeden çevrimiçi içeriğinizi kolayca ve güvenli bir şekilde yönetebilirsiniz.
Bu videoda SysEng Quick, Squid ve iptables kullanarak şeffaf bir HTTP+HTTPS proxy kuracak. Yerel makinemizdeki 8080 numaralı bağlantı noktasından gelen tüm trafiği proxy sunucusundaki 3128 numaralı bağlantı noktasına yönlendirecek. Böylece proxy sunucusundan geçen tüm trafiği filtreleyip izleyebileceğiz.
Sonuç
Görünmeyen ve sessiz şeffaf proxy'lerin büyüsü, çevrimiçi etkileşimleri iyileştirip kolaylaştırmada harikalar yaratır. Uyarlanabilirlikleri hem istemcilere hem de sunuculara fayda sağlayarak iş süreçlerini daha sorunsuz ve verimli hâle getirir. Bu proxy'ler, gezinme deneyimlerini iyileştirip ağ trafiği üzerinde daha fazla kontrol sağlayarak şirketleri hızlandırılmış bir büyüme yörüngesine taşır.